RemControlと呼ばれる新種のAndroidバンキング型トロイの木馬が発見されました。偽のTVアプリをインストールさせて端末を乗っ取り、銀行PINを盗み出す手口であることが、Group-IBの調査で明らかになりました。
研究者らは、このマルウェアがイタリア、フランス、スペイン、ポーランド、ポルトガル、カナダおよび湾岸諸国の一部で、30行以上の銀行の顧客を標的にしていることを確認しました。最初のサンプルがVirusTotalに提出されたのは2026年7月19日です。コマンド&コントロール(C2)サーバーに使われたドメインは、その2カ月前にあたる2026年5月12日に登録されていました。
「RemControlは、TVTap IPTVアプリを装った偽のGoogle Playストアページを通じて拡散します。TVTapは人気のサードパーティ製IPTVアプリですが、Google Playストアでは配布されていないため、利用者は非公式ソースから入手することに慣れています。この事情から、この種のIPTVアプリはAndroidマルウェア配布の誘い文句として特に多用されています」とGroup-IBは記しています。
イタリアの銀行顧客を狙った一連のキャンペーンでは、6つのウェブサイトがこれらの偽ページをホストしていました。悪意あるアプリは、イタリアのIPアドレスを持つモバイル端末に対してのみ配信されます。これらのページには2つのMeta Pixelトラッキングコードが埋め込まれており、攻撃者がMetaのプラットフォーム上で広告を購入し、被害者をダウンロードページへ誘導していることがうかがえます。
RemControlによる端末乗っ取りの手口
アプリを開くと、ドロッパーは偽のTVTapアップデート画面を表示します。被害者がインストールをタップすると、VPNサービスの起動権限を要求してきます。このVPNはGoogle PlayストアアプリからのネットワークトラフィックをブロックすることでGoogle Play Protectによるインストール時のスキャンを妨害します。
続いてドロッパーは端末上に新しい署名証明書を作成し、それを用いてマルウェアに署名したうえでインストールします。インストールのたびに異なる証明書が生成されるため、ファイルハッシュや証明書に基づく検知をすり抜けます。さらに新しいバージョンでは、独自のパッカーでマルウェアのコードを暗号化しています。
インストールされたマルウェアは、直ちにユーザー補助機能(Accessibility Service)の権限を要求します。研究者によれば、この権限はほぼすべてのAndroidバンキング型トロイの木馬に悪用されているもので、これによりRemControlは端末を制御できるようになります。
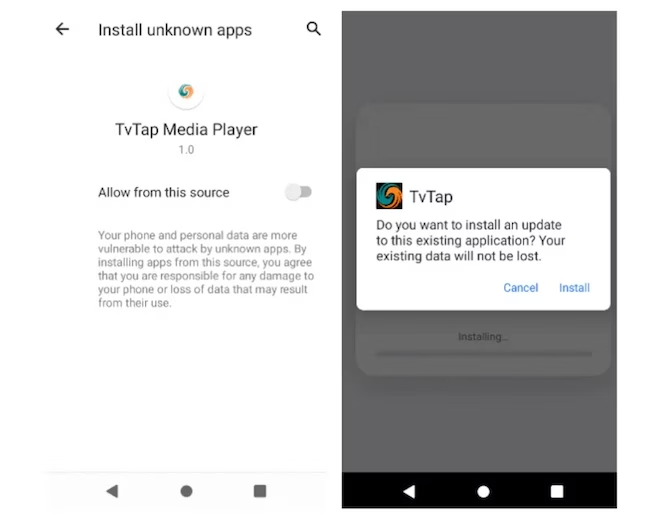
ドロッパーは被害者に対し、他のアプリをインストールする権限を要求します(出典:Group-IB)
これらの権限を得ることで、RemControlは次のような動作が可能になります。
- 標的とする銀行アプリの画面に偽のログイン画面を重ねて表示し、PIN、モバイルバンキングコード、カードの有効期限を窃取する。標的リストは攻撃者がいつでも変更可能。
- 画面のライブスクリーンショットを攻撃者に送信し、あわせて画面上のすべての要素のテキストと位置のマップも送る。
- あらゆるアプリでのクリックや入力テキストを記録し、端末上でのリモートタップ・スワイプ・入力操作を許可する。
- ロック画面のパターングリッドを記録し、Samsung、Xiaomi、Huaweiを含む10種類のAndroidバージョンで画面ロック解除パターンを再構築できるだけの情報を取得する。
- アプリのアンインストール、ユーザー補助権限の取り消し、あるいは工場出荷時リセットに使う設定画面から被害者をそらすことで、マルウェアの削除を妨害する。
マルウェアは、2つの公開Telegramチャンネルに投稿された暗号化テキストからC2サーバーのアドレスを取得します。この仕組みにより、攻撃者はマルウェアの新バージョンをリリースすることなくサーバーを切り替えられます。
AIが作成したフィッシングページ
調査時点で、攻撃者のサーバーに関するドキュメントが一般に公開された状態になっていました。そこには、偽の銀行画面を表示し盗み取った認証情報を受け取る機能が「クイズの回答」処理として記述されており、また「ペアレンタルモニタリング」への言及もありました。
「このキャンペーンで特に注目すべき点は、インフラ全体にAI支援による開発の痕跡が見られることです。攻撃者はペアレンタルモニタリングアプリを装いながら、AIアシスタントを使ってC2バックエンドやフィッシング用オーバーレイの大部分を構築したとみられます。AIは自分が実際に何を作っているのか認識していなかったようです」と研究者は説明しています。
ドキュメントには、RemControlがMalware-as-a-Service(サービスとしてのマルウェア)として提供されていることも示されています。
偽ログイン画面の一部のファイルにロシア語のコメントが含まれていることから、少なくともコードの一部はロシア語話者によって書かれたとみられます。
Group-IBは、すべてのサンプルに見られるアフィリエイトタグにちなみ、この攻撃者を「UNKK」として追跡しています。研究者らは、Medusaバンキング型トロイの木馬のアフィリエイトである「UNKN」との関連の可能性も指摘しています。両者はドロッパー名が似ており、配布手法やサーバー隠蔽に用いるTelegramチャンネルも共通しているうえ、タグの違いはわずか1文字です。
「これらの兆候は共通の運営者の存在を示唆していますが、現時点で入手可能な証拠だけでは確定的な関連付けはできません」とGroup-IBは結論付けています。
翻訳元: https://www.helpnetsecurity.com/2026/09/24/remcontrol-android-banking-trojan-fake-tv-app/