米国サイバーセキュリティ・インフラセキュリティ庁(CISA)は水曜日、7月に修正されたJetBrains TeamCityの重大な脆弱性について、ランサムウェア集団も新たに悪用を開始していると連邦機関に警告しました。
JetBrainsは7月25日、TeamCity On-Premisesバージョン2025.11.7および2026.1.3でこのセキュリティ脆弱性(CVE-2026-63077として追跡)を修正しており、HTTP(S)アクセス権を持つ攻撃者が任意のオペレーティングシステムコマンドを実行できる重大な認証バイパスの脆弱性だとしています。
「認証されていない攻撃者は、TeamCityエージェントのポーリングプロトコルを悪用することで認証チェックを回避し、TeamCityサーバープロセスの権限で任意のオペレーティングシステムコマンドを実行できる可能性があります」と同社は述べています。
「TeamCityサーバープロセスに付与された権限によっては、攻撃が成功した場合、TeamCityのデータ、設定、保存されている認証情報が露出し、サーバーの状態が改ざんされ、ビルド成果物や下流のCI/CDパイプラインの完全性が損なわれる可能性があります」
それからほぼ2週間後の8月5日、CISAは既知の悪用済み脆弱性カタログにCVE-2026-63077を追加し、米連邦政府機関に対して3日以内に現在進行中の攻撃からネットワークを保護するよう命じました。
JetBrainsは8月7日、この脆弱性が実際の攻撃で悪用されていることを確認し、侵害の痕跡(IOC)を共有するとともに、サーバーをすぐにパッチ適用できない顧客に対して、アクセスを信頼できるネットワークに限定するよう呼びかけました。
ランサムウェア攻撃でも悪用が判明
CISAはCVE-2026-63077を狙った攻撃に関する情報をまだ公表していないものの、水曜日に既知の悪用済み脆弱性カタログ(KEV)を再度更新し、この脆弱性がランサムウェア集団に悪用されているとフラグを立てています。
同サイバーセキュリティ機関は2023年10月以降、これまでにTeamCityのセキュリティ問題4件を実際に悪用されたものとしてタグ付けしており、これらはいずれもランサムウェア攻撃でも悪用されています。
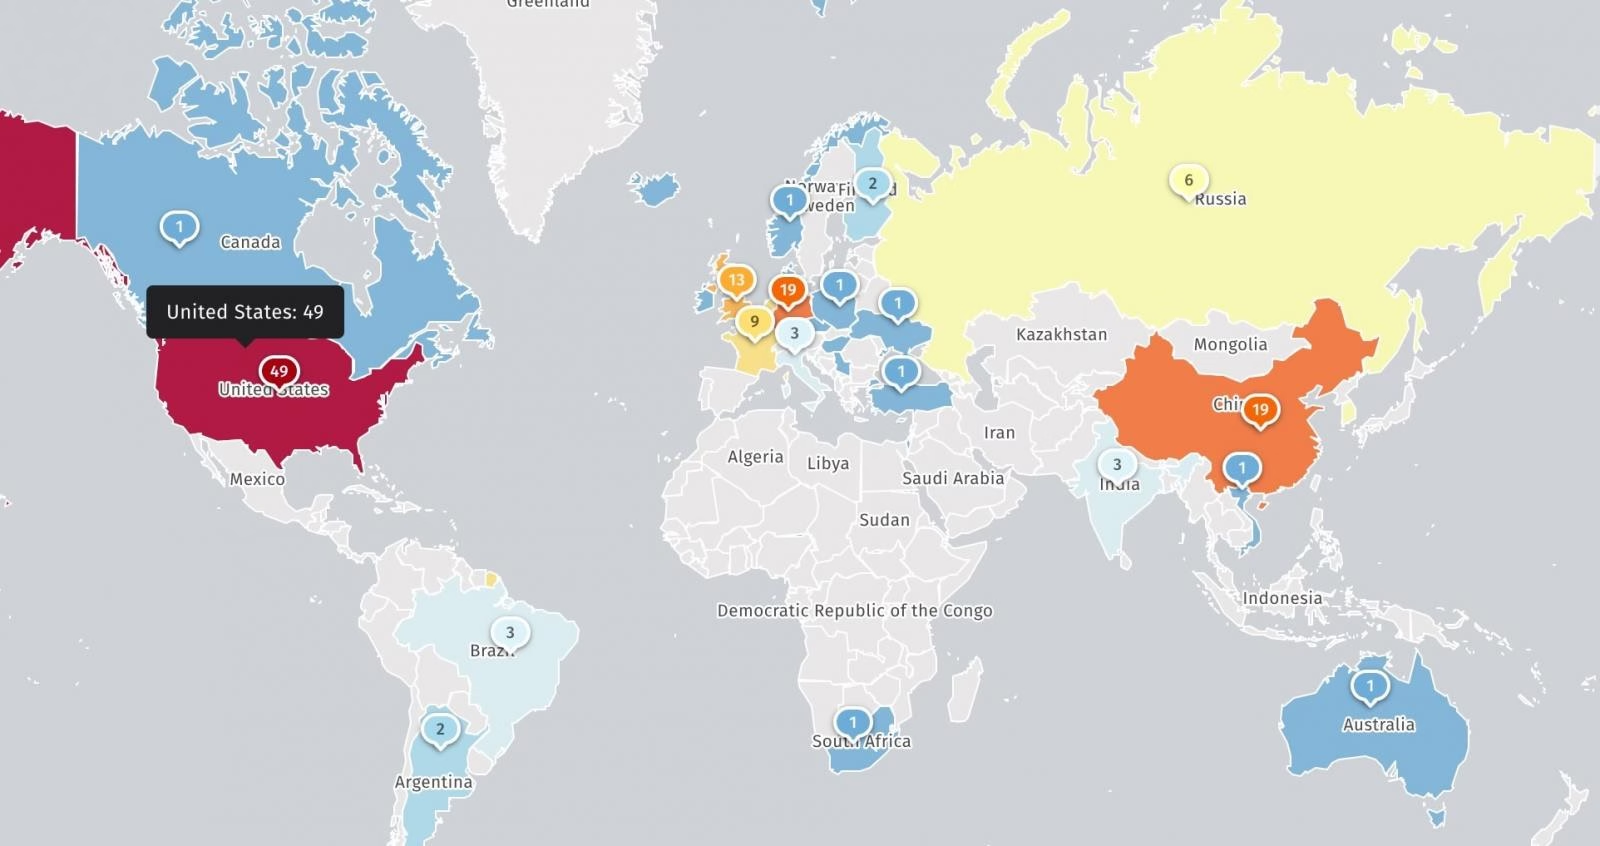
セキュリティ脅威監視団体のShadowserverは現在、CVE-2026-63077の脆弱性に対して未修正の状態にあるTeamCityサーバーを160台強追跡しています。脆弱性の修正パッチが公開された直後に確認された、インターネットに露出した脆弱なサーバー700台という当初の数字から減少しています。
国家に支援されたハッキング集団やランサムウェア集団はこれまでも攻撃でTeamCityの脆弱性をしばしば悪用してきたため、IT管理者にはインターネットに露出しているサーバーへ直ちにパッチを適用するよう推奨されています。
例えば2024年10月には、米国と英国のサイバー機関が、ロシア対外情報庁(SVR)とつながりのあるハッカー集団APT29が、脆弱なJetBrains TeamCityおよびZimbraサーバーを「大規模に」標的にしていると警告しました。
TeamCityは、ソフトウェア開発者やDevOpsチームがソフトウェアコードのビルド、テスト、デプロイを自動化するために使用する継続的インテグレーション・継続的デプロイ(CI/CD)プラットフォームです。
JetBrainsによると、Citibank、Amazon Games、Tesla、Samsungをはじめとする多くの著名企業を含む、30,000を超えるDevOpsチームがTeamCityを利用しているとのことです。