英国政府は、英国公務員部門に対するサイバーセキュリティへの取り組み方を見直しています。トップダウン型の義務化から、現場のチームが実際に採用し活用できる、中央主導で構築されたサービスへと軸足を移しつつあります。
「義務化とは指示する権限にすぎません。変化を実際に起こす力ではないのです」と、英国公務員のディーピュティCISOを務めるブレンダン・ノールトン=ハン氏は述べています。「非常に連邦的な仕組みの中で、私たちはそれを痛感しました」
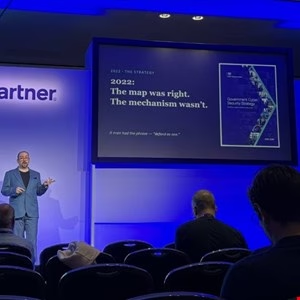
ノールトン=ハン氏は9月23日にロンドンで開催されたGartner Security & Risk Management Summitにおいて、2022年の国家サイバーセキュリティ戦略で示された運用モデルが、2025年の国家監査院(NAO)の報告書によっていかに見直しを迫られたかを説明しました。
2022年の戦略は「一体となって防御する(defend as one)」という野心的なビジョンを打ち出していました。このアプローチの下では、ノールトン=ハン氏の部門が方向性を定め、リスクの全体像をマクロな視点で把握する一方、各省庁は自らの局所的なリスクを保有・管理する形になっていました。
建前上、この戦略は英国政府の実情、すなわち省庁・機関・公共団体など、それぞれ独自の指導部、予算、システムを持つおよそ465もの個別組織から成り立っているという現実を踏まえたものでした。
しかし実際には、このモデルは基準を策定し保証を義務付けさえすれば、コンプライアンス遵守と成果につながるという暗黙の前提に依拠していた、とノールトン=ハン氏は指摘しています。
その答え合わせとなったのが2025年でした。戦略開始から3年が経過した時点で、英国政府には「まともな実施計画がなく」「それが実際に機能しているかどうかを把握する手段もなかった」と、NAOは結論付けました。ノールトン=ハン氏はこれを要約する形で紹介しています。
この監査ではまた、深刻な人員不足も浮き彫りになりました。サイバー関連の職務の3分の1が欠員か、臨時契約者によって埋められている状態であり、専門アーキテクトの大多数も常勤職員ではありませんでした。
「どれだけ義務を課したところで、その先で受け止める人がいなければ、実行には移されません」とノールトン=ハン氏は述べています。
政策と実践の間にあるこのギャップは、政府であれ、買収によって成長してきた民間企業であれ、連邦的な組織構造においては一層増幅される、と同氏は論じています。
「人々が行動を拒んだわけではありません。予算やシステム、あるいは実際に自分たちが抱える競合するリスクのために、行動できなかっただけなのです」と同氏は語りました。
英国政府、サイバーセキュリティに「ポリセントリック・ガバナンス」を導入
これを受けて英国政府は、ノールトン=ハン氏が「ポリセントリック・ガバナンス(多極型統治)」と呼ぶモデルへと舵を切りつつあります。これは、単一の階層構造に従うのではなく、複数の重なり合う意思決定の中心が互いに連携し合うモデルです。
同氏はこれを3つの主要な取り組みとして整理しています。
- まず、何百もの政府サービスにおいて利用者が抱える実際の課題を解決する、中央主導で提供される有用なサービスの構築から着手する
- 導入を選ばないことよりも、導入する方が社会的にも運用面でもコストが低くなるようにする
- 強力な中央権限は、一つの失敗が全体に害を及ぼしかねない一部のシステミックリスクにのみ限定して行使する
「中央で保有するものは少なく、しかしそれをより強固に管理する。それ以外の領域では、圧倒的に役立つ存在であり続けることです」と同氏は述べています。
ノールトン=ハン氏はまた、こうしたガバナンスの転換にもかかわらず、中央政府は引き続き方向性を定め、政策の一貫性を保ち、単一の機関が局所的に受け入れるべきではない共有リスクに対しては強く介入していくと強調しました。
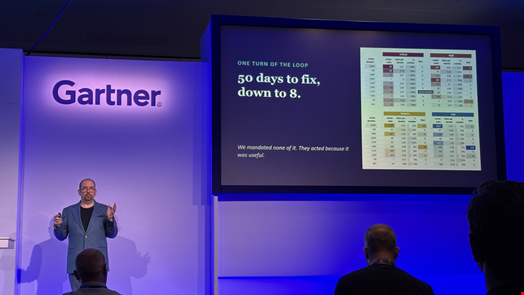
同氏が紹介した一例が、数千に及ぶ公共部門組織を対象に、外部から視認可能な脆弱性のクラスをおよそ1,000種類にわたって継続的にスキャンする、中央集約型の脆弱性監視サービスです。このサービスは、対応が必要な通知を適切な担当者へと振り分けます。
「人々の実際の働き方に合わせて統合することで、ドメインレベルの脆弱性を修正するまでの期間の中央値を、約50日から8日にまで短縮できました」とノールトン=ハン氏は述べています。
「私たちはそうした修正を命じたわけではありません。このサービスが助けになったからこそ、現場のチームが自らの意思で対応を担い、実行してくれたのです」
ノールトン=ハン氏は、ペースと限界について率直に語りました。サイバー保証スコアは年々改善しているものの、脅威の進展に対してはいまだ十分な速さとは言えないと認めています。
同氏によれば、英国政府はこの運用モデルの上に、成果を加速させるためのアクションプランを重ねて構築しているとのことです。
「通達で変化を無理やり起こそうとするのはやめることです」とノールトン=ハン氏は述べています。「その代わりに、役立つ存在になりに行くのです。人々が思わず手に取りたくなるものを作り、あとは彼らがそれを使う間、邪魔をしないことです」
翻訳元: https://www.infosecurity-magazine.com/news/uk-government-service-led-cyber/