Metaは「Private Processing」をAIグラスに拡張し、その保護対象をクラウドのデータセンターにまで広げます。このシステムは、AIモデルを機密仮想マシン(CVM)の内部で実行することで、Meta自身がユーザーのデータにアクセスできないよう設計されています。
Private Processingは、保護されたハードウェア、暗号化、そしてソフトウェアによる検証機能を組み合わせ、クラウド上でのデータ処理・保存時のセキュリティを確保します。
Private ProcessingはAIグラスをどう支えるのか
AIグラスがユーザーの周囲の状況や履歴に基づいたサポートを提供するには、個人のコンテキスト情報が欠かせません。しかし本体のサイズ上、デバイス側で処理できる量には限界があるため、一部の処理はクラウドコンピューティングに頼る必要があります。
Metaは、ストリーミング文字起こし、文脈に基づく検索、長期的な記憶の呼び出しといった負荷の高いAI処理を安全にオフロードできるよう、5つのエンジニアリング要件を軸にこのシステムを構築しました。
Private Processingは、データが転送・処理・保存される間、ホストOS、ハイパーバイザー、そしてMeta自身からも暗号学的に保護された状態を維持します。
これらの保護機能を弱体化させたり改変しようとする試みは、システムをフェイルクローズ(安全側に停止)させるか、検証可能な透明性システムを通じて公に検知可能な状態にならなければなりません。
本番環境で使用されるすべての機密仮想マシンイメージは、追記専用かつ第三者による立会いを受けた透明性台帳に記録されます。
このシステムはまた、Private Processing全体への侵害を試みることなく、特定ユーザーのセッションや保存データだけを狙う攻撃者を防ぐようにも設計されています。
後で利用するために保存されたデータは暗号化されており、ユーザー本人が提供する鍵を使わなければアクセスできません。
Metaのエンジニアリング担当ディレクターであるPritam Shah氏と、Human AI担当VPのOskar Linde氏は、「私たちは大量のデータを高い信頼性で扱えるよう、このマルチリージョン対応かつ耐障害性のあるシステムを設計しました」と説明しています。
クラウド処理中のデータ保護
データがグラスから送信される前に、Private Processingは匿名クレデンシャル(ランダム化されたスケジュールで取得されるトークンを含む)を利用します。これにより、Metaの認証サービスがリクエストを特定のユーザーアカウントと直接結び付けることができなくなります。トラフィックは第三者のリレーを経由して転送され、安全な処理環境を選定するゲートウェイへと送られます。
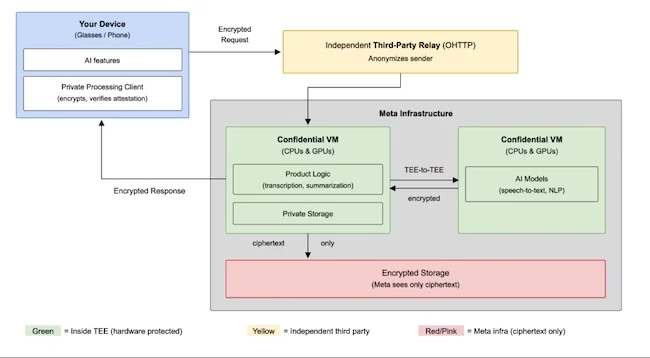
AIグラス向けにPrivate Processingがどのように機能するか(出典:Meta)
グラス側は、個人のコンテキスト情報を送信する前に、処理環境のハードウェアクレデンシャルとソフトウェア情報を公開の透明性台帳と照合して検証します。検証に失敗した場合、グラスは接続を拒否します。
データは転送中も暗号化された状態が保たれ、Metaや基盤となるクラウドインフラからのアクセスを遮断するよう設計された信頼実行環境(TEE)の内部で処理されます。他のTEEがデータを受け取るには、事前に検証を通過する必要があります。
後で利用するために保持される情報は、TEEから出る前にユーザー提供の鍵で暗号化されます。Metaはこの暗号化されたデータを保存します。この情報が必要になった際は、ユーザーのデバイスが検証済みのTEEに鍵を提供し、TEEは保護された環境内でデータを復号・処理します。
保存情報の保護
過去の会話や出来事を思い出す機能を実現するには、AIグラスが情報を長期間保持しておく必要があります。しかし、一般的な暗号化クラウドデータベースでは、その情報がいつ、どのようにアクセスされたかというパターンが漏れる可能性があります。また、履歴が大量になると、複雑なクエリの処理が遅くなることも考えられます。
Private Processingは、保存システムとクエリシステムをTEEの内部に配置することで、CPUとGPUをまたいで保護された環境内で保存情報を検索できるようにしています。これにより、アクセスパターンが外部データベースに露出するリスクを抑えつつ、クエリのパフォーマンスも向上します。
監視と独立した検証
Private Processingの保護機能により、Metaのエンジニアが障害を診断できる範囲は制限されます。メモリの内容、モデルへの入出力、関係するユーザーデータを直接調べることはできません。その代わりに、Metaは CPUやメモリの使用率、ネットワークレイテンシ、ハードウェア障害率といった集計指標を監視しています。
公開の透明性台帳により、クライアントデバイスや外部の監視者は、実際に展開されているCVMイメージを記録済みのバージョンと照合して確認できます。この台帳とそこに記録された測定値は公開されており、対応するソフトウェアバイナリも契約の下でセキュリティ研究者に提供されます。Metaによれば、NCC Groupなどの独立系企業や研究者と提携し、システムのアーキテクチャ、アテステーション(認証)の仕組み、隔離保護機能についてレビューを受けているとのことです。
Metaは、AIグラス向けのPrivate ProcessingをカバーするようBug Bountyプログラムを拡大しています。研究者に対してツール、CVMバイナリ、ドキュメントを提供し、システムのテストや脆弱性の報告を行えるようにする計画です。
翻訳元: https://www.helpnetsecurity.com/2026/09/24/meta-private-processing-for-ai-glasses/