Googleは、Private AI Computeにプライベートなサーバーサイド記憶機能を追加する計画を明らかにしました。これによりAIアシスタントは、オンデバイス処理ならではのプライバシー保護を維持したまま、デバイスをまたいで文脈を継続できるようになります。
Private AI Computeは、Geminiモデルを使って機密データをハードウェアで隔離された環境内で処理する、Googleのクラウドプラットフォームです。AI機能により大きな計算能力へのアクセスを提供する一方、Google自身を含め、ユーザー以外の誰も処理中のデータにアクセスできないよう設計されています。
これまで同プラットフォームはステートレスであり、タスクが終了するとすべての文脈情報が消去される仕組みでした。個人の事実や好みのリストを保持するといった代替策では、継続的な支援に必要な文脈は得られないとGoogleは説明しています。新システムでは、クラウドベースのAIがセッションやデバイスをまたいで文脈を保持できるようになります。
Googleの Private AI Compute チームは「この新しい技術により、永続的な記憶レイヤーがクラウド上の安全なデジタル金庫のように機能できるようになります」と述べています。
AIの記憶を保護する仕組み
支援に必要な情報は、専用の暗号化ストレージに保存されます。それを復号するための暗号鍵はユーザーのデバイスのみに保持され、Googleによれば、これによって同社自身を含む他の誰もデータにアクセスできなくなるとしています。
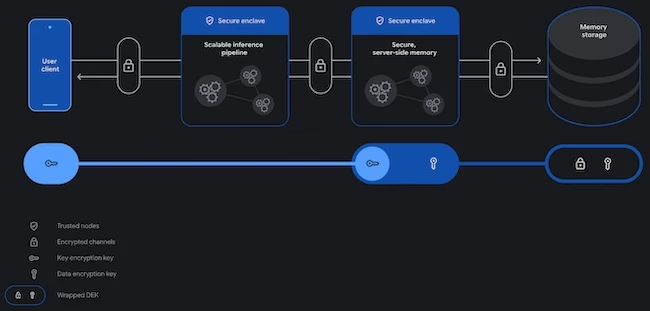
ハードウェアで強制されるセキュアエンクレーブ、暗号化通信チャネル、そしてデバイス由来の暗号鍵で保護されたユーザーごとのデータベースを組み合わせることで、このアーキテクチャはデータの完全なプライバシーとユーザー自身によるコントロールを保証します。(出典: Google)
AIモデルがその情報を必要とする際には、認証済みでエンドツーエンド暗号化されたチャネルによってユーザーのデバイスと安全なクラウドエンクレーブが接続されます。エンクレーブは隔離されたメモリ上でデータを一時的に復号してリクエストを処理し、新たな文脈情報を保存した後、情報を再び暗号化します。
透明性と監督体制
Googleによれば、この技術が最終的に実現すれば、スマートグラス越しに確認した組み立て手順をノートパソコン上で呼び出したり、モバイルとウェブのプラットフォームをまたいで会話を再開したりできるようになる可能性があるといいます。同社はこれらのシナリオを、現時点で利用可能な製品機能としてではなく、このアーキテクチャが持つ可能性を示す例として提示しています。
Googleは、改ざん防止機能を備えたサーバーソフトウェアの公開記録と、独立した監査の結果をまとめた最新の技術概要資料を公開しました。Private AI Computeを利用するデバイスは、個人データを送信する前に、ソフトウェアが本物であり改変されていないことを検証できるようになります。
同社はプライバシー専門コミュニティに対し、同プラットフォームのアーキテクチャ、保護機能、セキュリティ証明、検証プロトコルをレビューするよう呼びかけています。
翻訳元: https://www.helpnetsecurity.com/2026/09/24/google-private-ai-compute-server-side-memory/