
フィッシングメールがAIアシスタントを狙う
不審なメールは無視しました。添付ファイルも開かず、リンクもクリックせず、送信者に返信もしませんでした。ところが、その後でAIアシスタントに受信トレイの要約を頼んだとします。せっかく回避したはずのメッセージが、今度は信頼しているツールからの「緊急の推奨事項」として、再びToDoリストに現れるとしたらどうでしょ
不審なメールは無視しました。添付ファイルも開かず、リンクもクリックせず、送信者に返信もしませんでした。ところが、その後でAIアシスタントに受信トレイの要約を頼んだとします。せっかく回避したはずのメッセージが、今度は信頼しているツールからの「緊急の推奨事項」として、再びToDoリストに現れるとしたらどうでしょ
フィッシングメールに、人間の受信者向けの従来型の誘い文句に加えて、AIアシスタントへの隠し指示が埋め込まれていることが確認されました。1通のメールで、ユーザー本人と、受信トレイを要約するシステムの両方を狙う手口です。 Barracudaは10月7日に公開した調査で、パスワード付き添付ファイルといった従来型のソー
Facebookマーケットプレイスの購入者が、キーボードを受け取るために出品者のアパートを訪れました。しかし、出品者は不在で、誰かが来ることも知らされていませんでした。やり取りを担当していたのは、MetaのAIアシスタント「Muse」です。Museは出品者に無断で住所を伝え、訪問の手配まで済ませていました。 当メ
OpenAIが、常時稼働型の新アシスタント「o」をテストしています。まだ発表されていないこの機能への言及が、一時的にオンライン上に現れました。 OpenAIは、新たな常時稼働型アシスタントを開発しているかどうかについて、肯定も否定もしていません。ただし、一部のユーザーがXで確認したところ、月額100ドルのChatGP
Googleは、Private AI Computeにプライベートなサーバーサイド記憶機能を追加する計画を明らかにしました。これによりAIアシスタントは、オンデバイス処理ならではのプライバシー保護を維持したまま、デバイスをまたいで文脈を継続できるようになります。 Private AI Computeは
Macセキュリティ研究者のPatrick Wardle氏はこう述べています。Museを「究極のバックドア」に変えるのはわけないことだ、と。 AIアシスタントは、単に質問に答えるだけのツールから、タスクを計画し、連携サービスを操作し、私たちに代わって行動を実行するエージェントへと急速に進化しています。こうした行動に
セキュリティ研究者のPatrick Wardle氏が開発した最近の概念実証(PoC)により、Museアプリケーションにローカルなゼロデイ脆弱性が存在することが明らかになりました。この脆弱性により、ログイン中のユーザーアカウント上で動作するマルウェアが、ディクテーション(音声入力)の通信を攻撃者が制御するサーバーへリダ
ai and ml
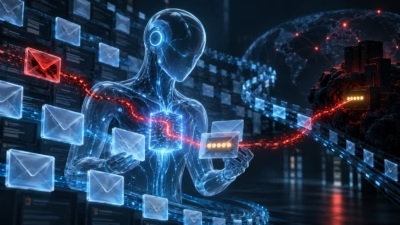
サイバーセキュリティに関する啓発活動は従来、不審なリンクをクリックしない、予期しない添付ファイルを開かない、認証情報を渡さないといったことを人々に教えることに重点を置いてきました。しかし、職場のメールシステム内でAIアシスタントの利用が拡大するにつれ、人をだますことに必ずしも依存しない新たな攻撃対象領
AIアシスタントにブラウザやコード実行ツール、個人データへのアクセス権を与えることが、なぜ余計な注意を要するのか——それを示す新種のプロンプトインジェクション攻撃が明らかになりました。 AI研究者らは「Cryptographic Context Injection(暗号学的コンテキスト注入)」と呼ばれる攻撃を明ら
すべての記事を読み込みました