- 老朽化したインフラが、高度化するサイバー攻撃に重要サービスをさらしているとMicrosoftのサティア・ナデラCEOが警告
- パッチを適用できないファームウェアが、通常のアップデートでは解消しにくいセキュリティ上の弱点に
- AIが脆弱性の発見を加速させ、攻撃者が悪用するまでの猶予が縮小
Microsoftのサティア・ナデラCEOは、サイバー脅威が高度化するなか、重要インフラに潜む弱点がさらなる障害を招きかねないと警告しました。
インターネットにつながる多くのシステムは、従来のセキュリティアップデートを受けられない旧式のファームウェアや機器に依存しています。そのため、潜在的な脆弱性を取り除くことは容易ではありません。
サイバー攻撃での人工知能(AI)の活用が広がれば、重要サービスを担う組織にとって、こうした弱点はいっそう危険なものになる可能性があります。
老朽化したインフラが重要システムをサイバー脅威にさらす
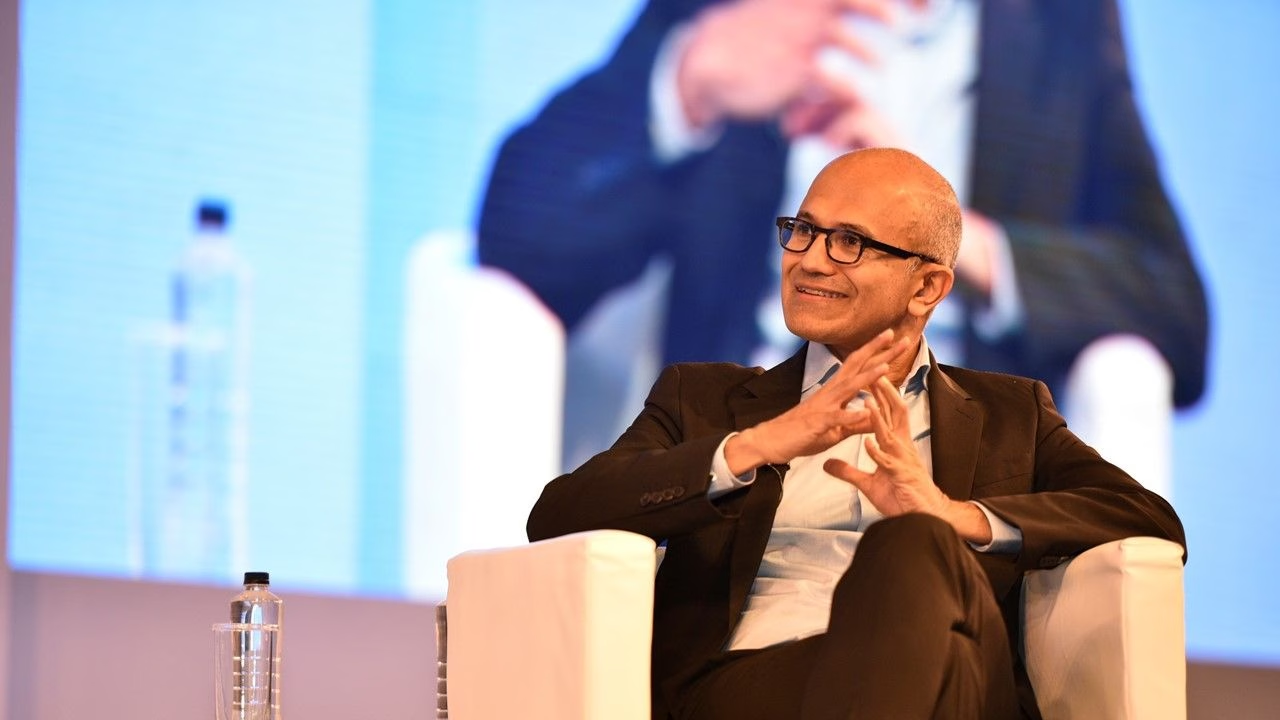
ナデラ氏は、The New York Timesが先日開催したDealBook Summitに登壇し、重要インフラ全般で使われる機器のセキュリティ問題について語りました。
本来は比較的単純な産業用途を想定して設計された機器にも、インターネット接続によってセキュリティ上の懸念が持ち込まれています。
かつては安全とみなされていた多くの機器が、さまざまな形のサイバー攻撃に対して脆弱になりつつあります。
「重要インフラには、パッチを当てられないものが数多くあることを忘れてはいけません」とナデラ氏は述べました。
「ファームウェアや冷却機(チラー)、空調(HVAC)システムなど、あらゆるものを考えてみてください。ちなみに、それらはすべてインターネットにつながっています」
こうした機器の多くは現在、インターネット接続を通じて通信しています。その結果、脆弱性が相互接続されたインフラに影響を及ぼす機会が増えています。
また、最近の交通ネットワークでも、一部の機器にセキュリティアップデートを容易に適用できないファームウェアが搭載されていると報じられています。
これらのシステムを近代化するには、組織が既存の弱点を把握し、攻撃者がそれをどのように悪用しうるかを見極める必要があります。
今回の警告は、Microsoft Outlook、米国家安全保障局(NSA)、米連邦航空局(FAA)、Appleで相次いだ大規模なサービス障害のさなかに出されました。
一部の障害ではサイバー攻撃の可能性が取り沙汰されました。しかし当局は、悪意のある活動が原因だったとする見方を否定しています。
「私たちはインシデント対応を公表しました。アーキテクチャ面と運用面の両方から得られた教訓をすべて取り入れ、改善していきます」とナデラ氏は述べました。
AIが脆弱性の悪用とセキュリティ上の圧力を加速させる
もう一つの懸念は、セキュリティ脆弱性が発見され、悪用されるまでの速度が高まっていることです。
AIツールを使えば、ソフトウェアの弱点を容易に特定できるようになりました。組織が防御を整えるための時間が短くなる可能性があります。
攻撃者は新たに見つかった弱点を素早く悪用できます。そのため組織は、十分な準備をしないまま、利用可能なパッチを適用せざるを得なくなっています。
「パッチは、公開された瞬間に本番環境へ適用されなければなりません。実際に悪用されているからです。そうなれば、システムは不安定になります」とナデラ氏は付け加えました。
アップデートを遅らせればシステムが危険にさらされ、導入を急げば新たな運用上の問題を引き起こしかねません。このように、相反するセキュリティ上の圧力が生じています。
そのため組織は、即時の保護と、十分に検証されていないアップデートが既存サービスを妨げるリスクとのバランスを取る必要があります。
企業にはさらに、より優れたマルウェア除去ツールや、強力な脆弱性検出能力、新たな脅威に対応するための改良された手法が求められます。
インフラの弱点を評価し、現在進行中のセキュリティインシデントの最中でも機能する防御策を整えることも欠かせません。
従来のソフトウェアアップデートに対応できない旧式の機器を抱えるインフラでは、この課題はとりわけ深刻です。
出典:Techcrunch