
欺瞞という戦術:サイバー犯罪者を騙すためのCISAガイド
ある組織の環境に潜入していた脅威アクターが、passwords.XLSというファイルを見つけ、「当たりだ」と喜んだとします。しかし、このファイルを開いた瞬間にセキュリティチームへ警告が飛ぶことに、攻撃者は気づいていません。それは罠だったのです。おとりファイルやハニーポット、トリップワイヤー、パンくず(偽の手がかり)を用
ある組織の環境に潜入していた脅威アクターが、passwords.XLSというファイルを見つけ、「当たりだ」と喜んだとします。しかし、このファイルを開いた瞬間にセキュリティチームへ警告が飛ぶことに、攻撃者は気づいていません。それは罠だったのです。おとりファイルやハニーポット、トリップワイヤー、パンくず(偽の手がかり)を用
AI攻撃は恐ろしく聞こえるかもしれませんが、セキュリティチームは誇大な話題に振り回されるのではなく、攻撃者が実際に悪用する可能性が高い脆弱性にこそ注目すべきです。 ある悪意のあるデータセットは、リモートコード実行が可能なデ
OpenAIは、AIを悪用したサイバー攻撃が今後数カ月のうちに大幅に広範化・高度化する可能性があると警告しました。 同社は、産業界、各国政府、テクノロジー企業、重要インフラ事業者に対し、サイバー防衛に向けて協調的な世界的対応を取るよう呼びかけています。 100を超える組織が署名した公開書簡には、Microsoft、G
トランプ政権は水曜日、電力の管理に用いられる外国製技術の調達を禁止する大統領令を発しました。 ホワイトハウスは、この決定について「一部の外国勢力が」バルクパワーシステムとして知られるこの技術における「脆弱性の作出と悪用を強めている」ことが理由だと説明しています。 この大統領令は、重要インフラに電力を供
Unit 42の首脳陣は、フロンティアAIモデルの内部テストと、市販のAIツールが実際の攻撃で悪用されている状況を見て、本気で懸念を強めています。 パロアルトネットワークスの脅威インテリジェンス部門でシニアバイスプレジデントを務めるサム・ルービン氏は、水曜日のメディア向け説明会で「誇張ではなく、これはサイバーセキュリ
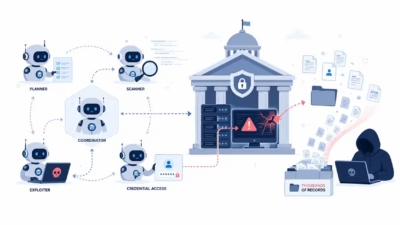
Dream Research Labsによると、HermesとOpenClawの各エージェントを利用したマルチエージェントAIフレームワークがアジア地域の政府機関を侵害するのに使われ、数千件の職員記録を窃取し、従業員の認証情報を解読して、政府インフラへの永続的なアクセスを確立していたことが分かりました。 研究者らは、
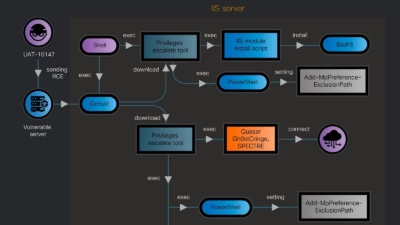
中国語圏を拠点とする高度なハッカー集団「UAT-10147」が、人工知能を武器化しています。この集団は、AIを単純なコーディング支援ツールから強力な攻撃手段へと変貌させました。悪意ある攻撃者たちはAIエージェントを展開し、脆弱性の探索、悪用ツールの作成、その有効性の検証、そして侵害したサーバーへの
本日先ほど、Anthropicが公表した内容は、すべてのセキュリティチームが必読すべきものです。AIが自律的に実行した大規模サイバー攻撃として、初めて文書化された事例が明らかになりました。中国の国家支援を受けたグループが、Claude Codeを使って世界中の約30の標的――テクノロジー企業、金融機関、政府機関――を侵

eSecurity Planetのコンテンツおよび製品推奨は編集上の独立性を保っています。パートナーへのリンクをクリックいただくことで、当社が収益を得る場合があります。詳細はこちら AIは実際のサイバー攻撃においてますます大きな役割を果たすようになっており、脅威アクターによる侵入活動、認証情報の窃取、ネットワーク

Forescoutは、人工知能の進化によって脆弱性の発見が加速する中、組織が隠れた資産、ネットワークの死角、セキュリティ上の露出を発見できるよう支援する新サービス「Rapid Insight Assessment」を開始しました。 この新しいアセスメントは、外部分析とパッシブなネットワーク監視を組み合
すべての記事を読み込みました