
トランプ政権高官、相次ぐ技術障害を総括
トランプ政権の高官らは水曜日、日常生活や米国の国家安全保障を支えるサービスで相次いだ障害について、米国に対する組織的なデジタル攻撃の結果ではないと強調しました。 過去1週間で、マイクロソフトの主要製品が世界規模で停止し、連邦航空局(FAA)が全米で地上待機措置を出しました。銀行システムや、米国最大の諜報機関である国
トランプ政権の高官らは水曜日、日常生活や米国の国家安全保障を支えるサービスで相次いだ障害について、米国に対する組織的なデジタル攻撃の結果ではないと強調しました。 過去1週間で、マイクロソフトの主要製品が世界規模で停止し、連邦航空局(FAA)が全米で地上待機措置を出しました。銀行システムや、米国最大の諜報機関である国
マイクロソフトは11月のセキュリティ更新プログラムで、Windows、Office、Azureをはじめとする自社製品群の約1,090件の脆弱性に対処しました。月間の修正件数が過去の年間総数を上回るのは、2カ月連続です。 今回のリリースでは、正式に1,094件のCVEが公表されました。内訳はWindowsが726件、O
ムーディーズ(Moody’s)の新たな報告書によると、悪用が確認されている既知の脆弱性にパッチが適用されるまでの期間は、中央値で87日でした。 つまり、これらの脆弱性の半数は、公開から3カ月が過ぎても修正されないままです。 報告書によると、悪
マイクロソフトは水曜日、中国系サイバー犯罪者が使用していた強力なフィッシング基盤3つを法的措置によって停止させたと発表しました。これらの基盤は、世界75,000以上の組織になりすました悪意あるメッセージを数億通も送信するために使われていました。 同社は日本の警察庁、ヘルスケア分野のサイバーセキュリティ組織Healt
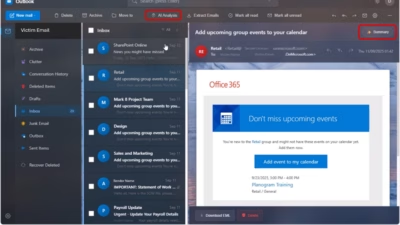
もはやパスワードは主要な防御壁ではありません。EvilTokensは、正規のマイクロソフトのページ上でユーザー自身にアクセスを承認させ、その結果得られた有効なトークンを顧客に引き渡す手口を使っていました。このプラットフォームは数カ月にわたり、世界中の1万を超える組織で1万2,000以上のメールボッ
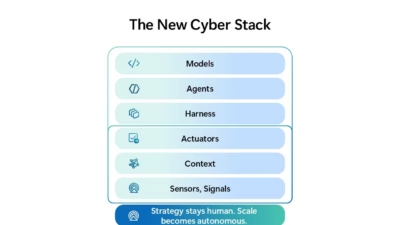
Microsoft Defenderに統合セキュリティオペレーションセンター(ISOC)が導入されました。これはセキュリティ情報イベント管理(SIEM)と脅威対策機能を、AI支援による継続的防御を目指すプラットフォームに統合するものです。SecurityProducts & Services 同社の主張は明快
マイクロソフト、英国警察および複数のパートナーがEvilTokens PhaaSを摘発し、容疑者2名を逮捕、200以上のドメイン・サイトを差し押さえEvilTokensはAIを活用してデバイスコード・フィッシングを大規模化し、世界中の10,000組織にわたる12,000件の受信箱を侵害サブスクリプション、管理ダッ
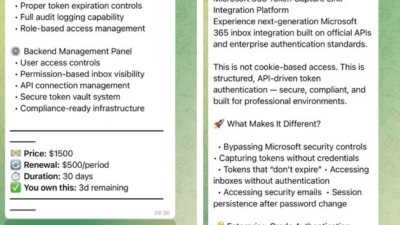
マイクロソフトは、フィッシング・アズ・ア・サービス(PhaaS)プラットフォーム「EvilTokens」が、AIを活用したデバイスコード型フィッシングの主要な発生源となっており、2026年2月の登場以来、世界中の10,000を超える組織にまたがる12,000以上のメールボックスを侵害してきたと警告しました。 この攻撃
1万社を超える組織にまたがる1万2,000件以上の受信箱を侵害していたフィッシングサービス「EvilTokens」が、マイクロソフトを中心とする法執行機関および民間企業の連合によって摘発されました。 米国バージニア州東部地区連邦地方裁判所の許可を得て、マイクロソフトとHealth-ISACはCloud
マイクロソフトは民間・公共両セクターの複数組織と連携し、今年になって台頭してきたフィッシング・アズ・ア・サービス(PhaaS)プロバイダー「EvilTokens」を最近摘発しました。EvilTokensは、脅威アクターにAI搭載ツール一式を提供し、フィッシングキャンペーンの実行を支援するサイバー犯罪プラットフォームです
すべての記事を読み込みました