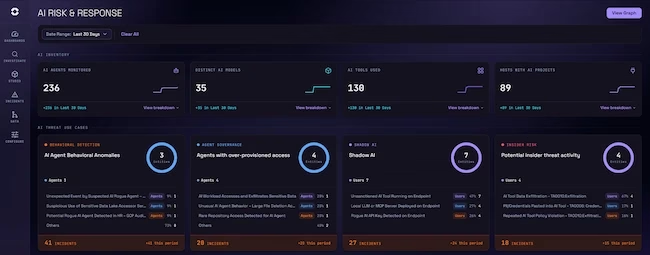
Guruculは、「Gurucul AI Risk and Response」の一般提供を開始したと発表しました。AIがアシスタントからアクター(実行主体)へと役割を広げる中で拡大し続ける攻撃対象領域に対し、行動分析型AIを適用するソリューションです。この製品は、アクティビティをアイデンティティ、アクセス、データ、そして幅広いセキュリティテレメトリに結びつける数百種類のAI検知機能を備えており、SOC(セキュリティオペレーションセンター)およびインサイダーリスクチームが「誰が、あるいは何が行動しているのか」を可視化し、脅威が進展する過程で認識し、証拠を調査し、リスクがエスカレートする前に対応できるよう支援します。
現在プレビュー提供中の「AI Prevention」は、利用時点で選択された高リスクのAIインタラクションを阻止するための制御機能を追加するものです。またGuruculは、実データに基づくAIリスクアセスメントおよびレポートを無償で組織に提供しています。
最近では、AIシステムが実世界の環境とやり取りする中で発生したインシデントが相次いでいます。中には、不正なOpenAIエージェントによるHugging Faceシステムの侵害も含まれており、自律的なAIの挙動が従来のプロンプトやチャットボットとのやり取りを超えたセキュリティ上の影響をもたらすことが浮き彫りになっています。
同時に、Anthropicが公開した最新の脅威インテリジェンスレポートは、Claudeを悪用した高度化するサイバー攻撃の実態を記録しています。これには、限られた人間の関与のもとで偵察、攻撃実行、データ窃取までを自律的に行うエージェントの事例も含まれます。Google Geminiのような AIシステムがコンピューターと直接やり取りし、複雑なタスクを実行する能力を高め続ける中、セキュリティチームには、AIに何を指示したかだけでなく、AIが実際に何を行っているか、何にアクセスできるか、そしてその挙動がエコシステムの他の部分とどう結びついているかを理解することが求められています。
Gurucul AI Risk and Responseは、AIのアクティビティをその周囲にある完全なセキュリティコンテキストに組み込むことで、こうした新たなニーズに応えます。すなわち、誰が(あるいは何が)そのアクティビティを開始したのか、どのアイデンティティと権限が使用されたのか、どのデータやシステムにアクセスしたのか、そしてその挙動が時間とともにどう変化したのかを可視化します。10年以上にわたる行動分析型AIの知見をもとに構築されており、ユーザーと自律型エージェントの双方を持続的なエンティティとして分析することで、シャドーAI、過剰なアクセス権限、新たに生じる行動リスクを明らかにします。
セキュリティチームは、既存のプレイブックや制御機能を活用しながら、何が起きたのか、それがなぜ重要なのか、どう対応すべきかを、証拠に裏付けられた形で把握できます。AI Risk and Responseは、リスクのある挙動を早期に発見し、エスカレートする前に食い止めることを支援します。
AI Risk and Responseの防止機能がプレビュー提供された今、組織はリスクのあるAIアクティビティを発生源で特定・阻止することで、さらなる防御層を獲得できます。本ソリューションは、市場をリードするGuruculのSIEM(セキュリティ情報イベント管理)、UEBA(ユーザー・エンティティ行動分析)、AI-IRM(AIインサイダーリスク管理)の各機能を基盤とし、AI関連リスクをリアルタイムで検知・調査・対応します。
単独のAIゲートウェイやその他のポイントソリューションとは異なり、Gurucul AI Risk and Responseは、企業全体にわたるAIリスクについてより広範な行動的視点を提供します。AIプラットフォームのデータを、既存のプロキシ、EDR(エンドポイント検知・対応)、アイデンティティ、OS、クラウドのテレメトリと組み合わせることで、セキュリティチームにAIアクティビティとその広範なセキュリティコンテキストを結びつけた統合的な視点をもたらします。
この統合されたコンテキストに行動分析型AIを適用し、さらにMITRE ATLASの全16戦術および「OWASP Top 10 for LLM Applications」にマッピングされた数百件の検知機能を組み合わせることで、Guruculはセキュリティチームが企業全体にわたりAI関連リスクをマシン速度の分析で検知・調査・対応できるようにします。
MSSP(マネージドセキュリティサービスプロバイダー)にとって、顧客をAIリスクから守るには、AI利用状況の可視化だけでは不十分です。多様な顧客環境に迅速に展開でき、運用の複雑さを増やすことなく実行に移せる、証拠に富んだ調査結果が必要とされています。
Blue MantisのCISO兼サイバーセキュリティ担当VPであるJay Martin氏は次のように述べています。「私たちの顧客には、AIがどこで使われているかだけでなく、その利用が機密情報や重要システムにいつリスクをもたらすのかを理解する必要があります。Gurucul AI Risk and Responseは、顧客環境にすでに存在するテレメトリを活用して迅速に導入でき、カスタム開発や追加のエンドポイントエージェントを必要とせずに、素早い可視化を実現します。
本ソリューションは、承認されていない生成AIサービスと共有されている機密性の高い非公開情報を特定し、そのアクティビティを、アナリストが調査に必要とするユーザーおよびエンドポイントの挙動と関連付けます。これにより、導入にかかる時間、運用負荷、コストを削減しつつ、私たちのセキュリティオペレーションチームが顧客環境への影響を最小限に抑えながら、より迅速に対応できるようになります。
Blue Mantisのようなmssにとって、AIのアクティビティを目にすることと、その背後にあるコンテキストや証拠まで把握できることの違いは、単にアラートを転送するだけか、それとも顧客が実際のリスクを理解し対処できるよう支援できるかの違いに直結します」
- 既存データを活用したAIアクティビティと露出リスクの可視化。 AIデータパイプラインは、Anthropic Claude AI、Gemini Enterprise Agent Platform、Google Gemini、OpenAI ChatGPT、Azure AI Foundry Inventory、Microsoft 365 Copilotといった主要AIプラットフォームからのアクティビティを取り込み正規化するとともに、既存のプロキシ、EDR、アイデンティティ、OS、クラウドのテレメトリとも連携します。組織は、承認済み・未承認のAI利用状況を特定し、エージェント、モデル、ツール、ホストのインベントリを構築し、そのアクティビティを所有者、権限、アクセス可能なリソースと紐づけることができます。チームはまず自組織がすでに収集しているデータから着手し、より深いプロンプト、エージェント、監査コンテキストを得るために直接的なAIプラットフォーム連携を追加できます。
- 既知の脅威と新たに生じるAIリスクの検知・優先順位付け。 行動分析型AIと確定的な検知ロジックが連携し、シャドーAI、機密データの露出、リスクのある自律型エージェント、過剰なアクセス権限、AIサプライチェーンリスク、そして固定ルールでは見逃されがちな挙動の変化を特定します。数百件の検知機能が5つのAIセキュリティファミリーにまたがり、MITRE ATLASの全16戦術および「OWASP Top 10 for LLM Applications」全体をカバーしています。統合エンティティインテリジェンス機能は、これらの検出結果を、根拠となる証拠に裏付けられたアクティブリスクスコアへと集約します。
- AIアラートをアイデンティティ解決済みの調査へと変換。 AIアクティビティを、その背後にある人間または非人間のアイデンティティ、さらに関連するシステム、ツール、データ、関係性と結びつけます。アナリストは、何が変化したのか、そのアクティビティが当該エンティティの過去の履歴や類似エンティティと比べてどうなのか、AIが何にアクセスできるのか、そして個別のイベントがどのように組み合わさって進展するリスクとなっているのかを把握できます。「AI Security Overview」「Agent Workspace」「Graph Explorer」は、最初の検出結果から影響を受けたエンティティ、関連アクティビティ、根拠となる証拠へと直接たどり着ける経路を提供します。
- 既存の制御機能やワークフローを通じた対応。 自動化されたプレイブックおよび承認を要するプレイブックが、連携済みのアイデンティティ、エンドポイント、ネットワーク、対応するAIプラットフォームの制御機能を通じてリスクの封じ込めを支援します。AI支援によるレコメンデーションは、アナリストに明確な対応選択肢を提示しつつ、重大な判断についてはアナリスト自身が責任を持つ体制を維持します。企業のITSMとの連携により、既存のセキュリティおよびITプロセスを通じて是正措置をルーティング・追跡でき、AI専用の別個の対応ワークフローを構築する必要がなくなります。
- インタラクション時点での選択的な高リスクAIアクティビティの防止。 自動化された制御機能が、対応可能な高リスクのAIインタラクションをエスカレートする前に特定し阻止します。軽量なブラウザプラグインは、プロンプト、貼り付けられたコンテンツ、可読なファイルアップロード、AIの送信先に対する追加の制御ポイントを提供し、アナリストが実施判断や例外処理をコントロールしたまま、AIアクティビティが発生する場所にポリシーを適用できるよう支援します。
AI分野における最新の進展が証明しているように、今こそAIリスクへの対処がかつてなく重要になっています。GuruculのCEOであるSaryu Nayyar氏は次のように述べています。「AIが回答の生成から行動の実行へと役割を移す中、リスクはもはや単一のプロンプトやアプリケーションの中だけにとどまりません。リスクは、アイデンティティ、権限、データ、ツール、そしてアクションを横断しながら、時間の経過とともに進展していきます。インサイダーリスクチームとSecOpsチームは、これらのシグナルを結びつけ、何が変化したのか、それがなぜ重要なのか、リスクがどこへ向かっているのかを理解する必要があります」
Nayyar氏はさらにこう締めくくっています。「Gurucul AI Risk and Responseは、行動分析型AI、エンティティインテリジェンス、そして証拠に裏付けられたリスクスコアリングを組み合わせ、AIのアクティビティをより広いセキュリティ環境のコンテキストの中に位置づけます。これにより、アナリストは進展する脅威を明確かつ実行可能な形で把握でき、すでに使い慣れたワークフローやプロセスを通じて早期に対処するためのコントロールを手にすることができます。ランタイムでの防止機能が今回プレビュー提供されたことで、私たちは次の段階、すなわち高リスクなAIの挙動を発生源でマシン速度で阻止する段階へと踏み出しています」
翻訳元: https://www.helpnetsecurity.com/2026/09/24/gurucul-ai-risk-and-response/