
Gurucul、AIの活動をアイデンティティ情報に紐づけ脅威対応を迅速化
Guruculは、「Gurucul AI Risk and Response」の一般提供を開始したと発表しました。AIがアシスタントからアクター(実行主体)へと役割を広げる中で拡大し続ける攻撃対象領域に対し、行動分析型AIを適用するソリューションです。この製品は、アクティビティをアイデンティティ、アク
Guruculは、「Gurucul AI Risk and Response」の一般提供を開始したと発表しました。AIがアシスタントからアクター(実行主体)へと役割を広げる中で拡大し続ける攻撃対象領域に対し、行動分析型AIを適用するソリューションです。この製品は、アクティビティをアイデンティティ、アク
UltraViolet Cyberは、Threat Intelligence & Detection Engineering(TIDE)チームが独自に構築・運用する検知エンジニアリングプラットフォーム「Equinox」の提供を開始したと発表しました。EquinoxはAIと自動化を活用し、顧客の
NSA、CISA、FBIは、中国拠点のAI企業が米国のフロンティアモデルに対して蒸留(distillation)プロセスを利用していると指摘しています。「おそらく中国政府の認識のもとで、DeepSeek、Moonshot AI、Alibaba、MiniMax、StepFun、Z.AIは、少なくとも2024年末以降、C
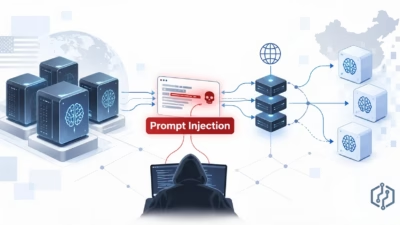
NSA、CISA、FBIによる共同サイバーセキュリティ勧告によると、中国拠点のAI企業各社が米国の主要人工知能モデルから能力を抽出する大規模なキャンペーンを展開しているとされています。 両機関は、この活動が通常の研究目的によるモデル蒸留の域を超えており、独自の推論・コーディング・エージェント機能、さらには特定分野の機

開発者がAIコーディングエージェントにマイクロサービスのリファクタリングを依頼します。数秒以内に、エージェントはソースファイルを開き、シェルコマンドを実行し、外部APIを呼び出し、クラウド構成を変更します。各ステップを人間が承認することはありません。エージェントがプロンプトを受け取ってから結果を提供するまでの間、セキ

概要 自律システムは、既存のサイバーセキュリティサービスモデルでは保護するよう設...

データポイズニングからプロンプトインジェクションまで、企業のAIアプリケーション...

基盤として、Large Language Model(LLM)アプリケーション向...