Microsoft Defenderに統合セキュリティオペレーションセンター(ISOC)が導入されました。これはセキュリティ情報イベント管理(SIEM)と脅威対策機能を、AI支援による継続的防御を目指すプラットフォームに統合するものです。
SecurityProducts & Services
同社の主張は明快です。偵察・侵入実行・水平移動・作戦上の意思決定をAIエージェントによってマシン速度で自動化する攻撃者に対し、従来型のSOCアーキテクチャでは太刀打ちできないというものです。
この転換は、アナリスト向けコンソールにAI機能を追加するだけにとどまりません。マイクロソフトはISOCを、防御側が共有できる運用レイヤーを中心に据えたセキュリティスタックそのものの再構築として位置づけています。
従来型のSOC運用は依然として断片化しています。セキュリティチームは、エンドポイント検知・対応プラットフォーム、SIEMツール、ID管理コンソール、クラウドセキュリティ製品、ケース管理システム、脅威インテリジェンスポータル、自動化ワークフローの間を行き来せざるを得ない状況が続いています。
製品同士の境界線があるたびに、統合作業の必要性やコンテキストの欠落、検知から修復までの遅延が生じます。
攻撃者が自らのワークフローを自動化するにつれ、こうした従来型の運用モデルはますます立ち行かなくなっています。
エージェントフレームワークを使う攻撃者は、たった1人でも、発見・認証情報窃取・ペイロード配信・偵察・適応といった一連の動作を、多数の標的に対して同時に調整できてしまいます。
マイクロソフトは、切り離されたセキュリティ製品に自律型ツールを後付けするだけでは、防御側はこうした攻撃モデルに対抗できないと主張しています。
ISOCは、マイクロソフトのSIEM機能とネイティブの脅威対策コントロールをDefenderに統合することで、こうした分断の解消を試みています。
この結果生まれたプラットフォームは、人間のアナリストとAIエージェントが共通の環境でインシデントの調査、脅威ハンティング、ケース管理、リスクエクスポージャーの把握、対応措置の実行を行えるようにし、ツールをまたぐたびにコンテキストを一から構築し直す必要をなくすことを目指しています。
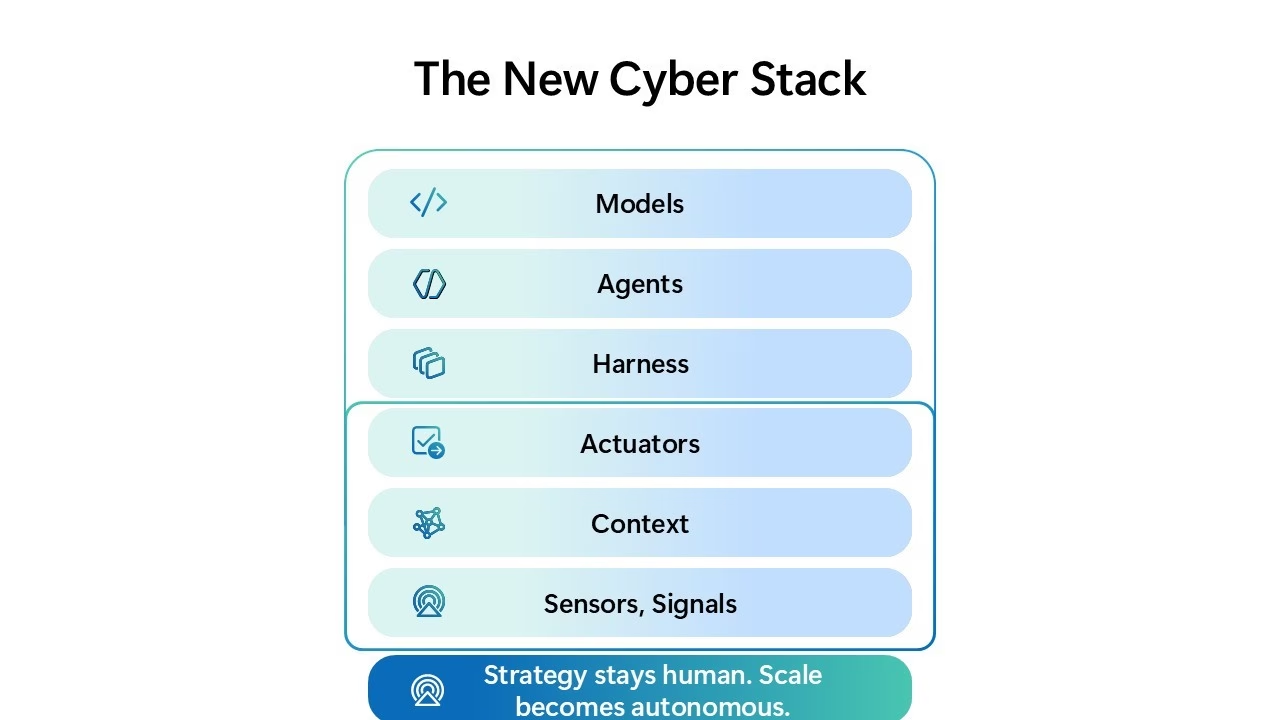
マイクロソフトはこのアーキテクチャを3つの中核レイヤーで説明しています。シグナルとセンサーは、エンドポイント、ID、クラウドワークロード、アプリケーション、その他の企業環境全体にわたる可視性を提供します。
マイクロソフトの研究者らは、専門化されたAIエージェントが同一のテレメトリ、調査コンテキスト、実行コントロールにアクセスできることを確認しています。ISOCは現在、Microsoft Defenderでプレビュー提供されています。
AI駆動型SOC
コンテキストレイヤーは、こうしたイベント群を相関分析し、アナリストとエージェントが重要度とリスクを判断できるような理解へと変換します。
アクチュエーターは、その理解を実際の防御アクションへと変換します。例えば、進行中の攻撃経路の遮断や、コントロールの強化などです。
マイクロソフトはこれを「統合防御ループ」と呼んでいます。検知・調査・防止を順を追った段階として扱うのではなく、ISOCは進行中の調査から得られた知見を継続的に侵害前の防御策へフィードバックする仕組みとして設計されています。
その一例として挙げられているのが、Microsoft Defenderの攻撃遮断機能です。テレメトリとコントロールを組み合わせることで、進行中の攻撃を特定し、攻撃者の次の動きを予測し、進行中の活動を遮断し、そこから得たインテリジェンスを防御態勢の改善に役立てることができます。
このモデルが重要なのは、エージェント型システムが単なる言語モデルとワークフローエンジンの組み合わせ以上のものを必要とするからです。
エージェントが効果的に調査を行えるのは、高品質で相関分析済みのテレメトリを受け取れる場合に限られます。また、安全に行動できるのは、対応コントロールへのガバナンスの効いたアクセス権を持つ場合に限られます。
これらのレイヤーを分離してしまうと、AIセキュリティが、協調的な防御システムではなく、バラバラの自動化の寄せ集めに堕してしまう危険があります。
SecurityProducts & Services
ISOCは、2026年7月にマイクロソフトが発表したProject Perceptionを基盤としています。これは、企業全体のシグナル、サイバーセキュリティ特化型モデル、オーケストレーション、専門エージェントを組み合わせたエージェント型セキュリティシステムです。
このフレームワークには、脆弱性や起こりうる攻撃経路を特定するレッドエージェント、証拠を調査し実質的なリスクを評価するブルーエージェント、修復と防御強化を支援するグリーンエージェントが含まれています。
マイクロソフトが描くより広範なサイバースタックモデルは、シグナルとセンサー、共有コンテキスト、モデル、調整用ハーネス、エージェント、アクチュエーターから構成されます。
ISOCは、このデザインの前半部分と後半部分、つまり可視性・コンテキスト・実行という運用基盤を実質的に提供する役割を担っています。
そしてProject Perceptionが、その基盤の上で動作する推論能力とマルチエージェント機能を提供します。
マイクロソフトは、自動化への移行がセキュリティ運用から実務担当者を排除するものではないと強調しています。
AIエージェントはトリアージ、エンリッチメント、相関分析、調査、定型的な対応といった継続的かつ大量の作業を担う一方、人間の防御担当者は優先順位を設定し、許容できる結果を定義し、判断を下し、重要な措置を承認する役割を担うことが想定されています。
この区分けは、企業への導入において中心的な意味を持つでしょう。自律的なセキュリティアクションは脅威を迅速に封じ込められる一方で、コンテキストの不備や過剰な権限、ガバナンスの弱さは運用上のリスクを生みかねません。
各種報道によれば、Project Perceptionにおける影響度の大きいアクションは依然として人間による承認を必要としており、マイクロソフトがエージェントの自律性を拡大する中でも、人間による説明責任は保たれているとされています。
SOCチームにとってISOCは、次世代のセキュリティ運用が新たなダッシュボードやチャットボットによって定義されるものではない、という賭けを体現しています。
むしろその成否は、人・テレメトリ・AIによる推論・防御コントロールが、一つの継続的に学習し続ける防御システムとして機能できるかどうかにかかっています。
SOCのアラート調査1件あたり21分を削減。即座のIOCコンテキストでSOCを強化し、迅速な対応を実現: TI LookupをSOCに統合する
翻訳元: https://gbhackers.com/ai-powered-soc/