Appleは、iOS 27およびiPadOS 27で「Impersonation Risk Detection(なりすましリスク検出)」と呼ばれる詐欺防止機能を導入しました。この機能により、対応アプリはユーザーが進行中のソーシャルエンジニアリング詐欺に関連する可能性のある操作を行った際に、リスク評価をリクエストできるようになります。
「Impersonation Risk Detectionは、能動的なソーシャルエンジニアリング詐欺からの保護に役立ちます。この種の詐欺では、攻撃者が銀行、政府機関、あるいはユーザーが信頼する相手を装い、送金させたりアカウント情報を変更させたりするよう圧力をかけ、あるいは誘導します。二要素認証のような従来のセキュリティ対策では、この種の詐欺を検知できるとは限りません。なぜなら、だまされたり圧力をかけられたりした結果とはいえ、実際に操作を行っているのはユーザー本人だからです」と同社は説明しています。
対応アプリがリスクシグナルを受け取るには、事前にユーザーがオプトインする必要があります。Appleのオンデバイス開示情報によると、このシステムは通話やメールの送受信のおおよその件数など、デバイスの利用パターンを考慮します。また、アプリのダウンロード履歴やコンテンツ購入履歴といったApple Accountの情報も利用します。
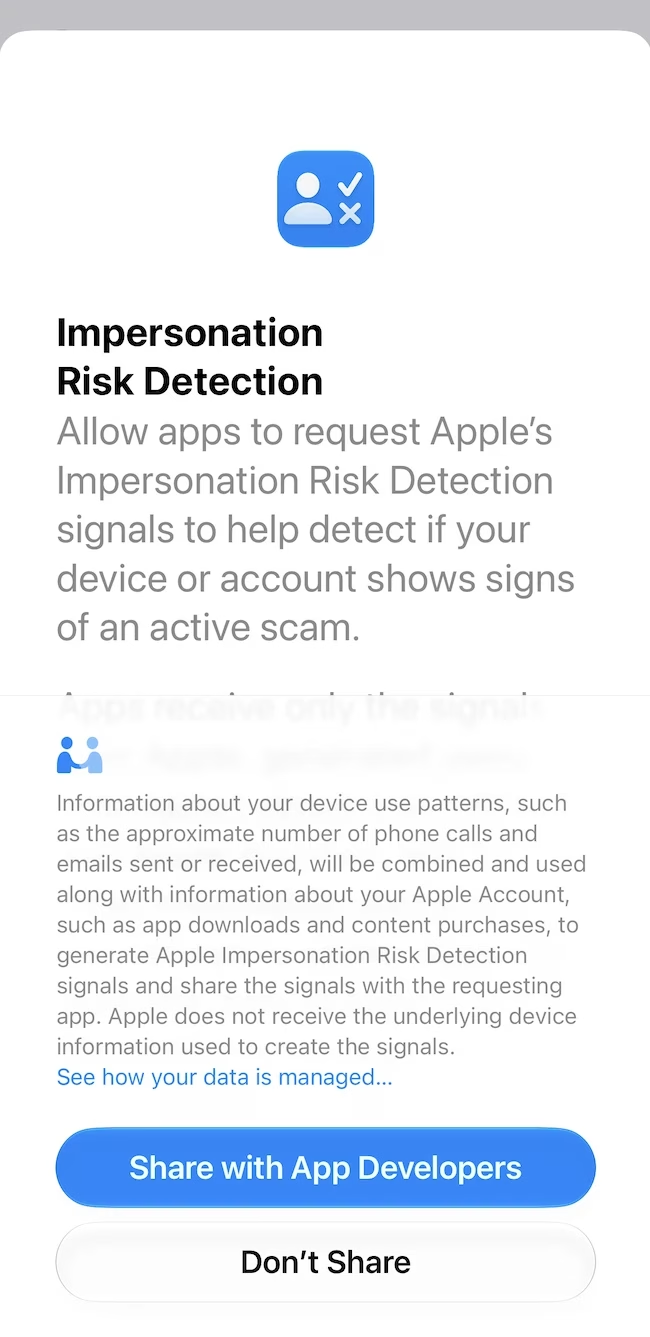
同社によれば、この分析には操作パターン、タイミング、コンテキスト、基本的なセンサーデータが含まれる場合があります。リスクレベルの算出に使われる情報はデバイス上で処理され、Appleがユーザーの写真、メッセージ、メールの内容を解析することはありません。
リクエスト元のアプリが受け取るのは、算出結果としてのリスクレベルのみであり、元となった情報そのものではありません。Appleも評価に使われたデバイス側の詳細情報を受け取ることはありませんが、アプリがリクエストを行った際にユーザーがどのような操作を試みたか、その種類については把握します。
その結果にどう対応するかを決めるのはApple自身ではなく、各アプリ側です。本人確認を求めたり、待機時間を設けたり、警告を表示したりすることが考えられます。
なりすましリスクの評価
アプリは、ユーザーが送金を行ったり、パスワードを変更したり、その他の重要なアカウントセキュリティ情報を変更したりした際に、評価をリクエストできます。
このシステムは3段階のいずれかのリスクレベルを返します。「unknown(不明)」評価は、不審な活動の兆候が検出されなかったことを意味しますが、その操作が安全であると確認されたわけではありません。「medium(中)」評価は不審な活動の兆候がいくつか検出されたことを、「high(高)」評価は顕著な兆候が検出されたことを示します。
機能の管理
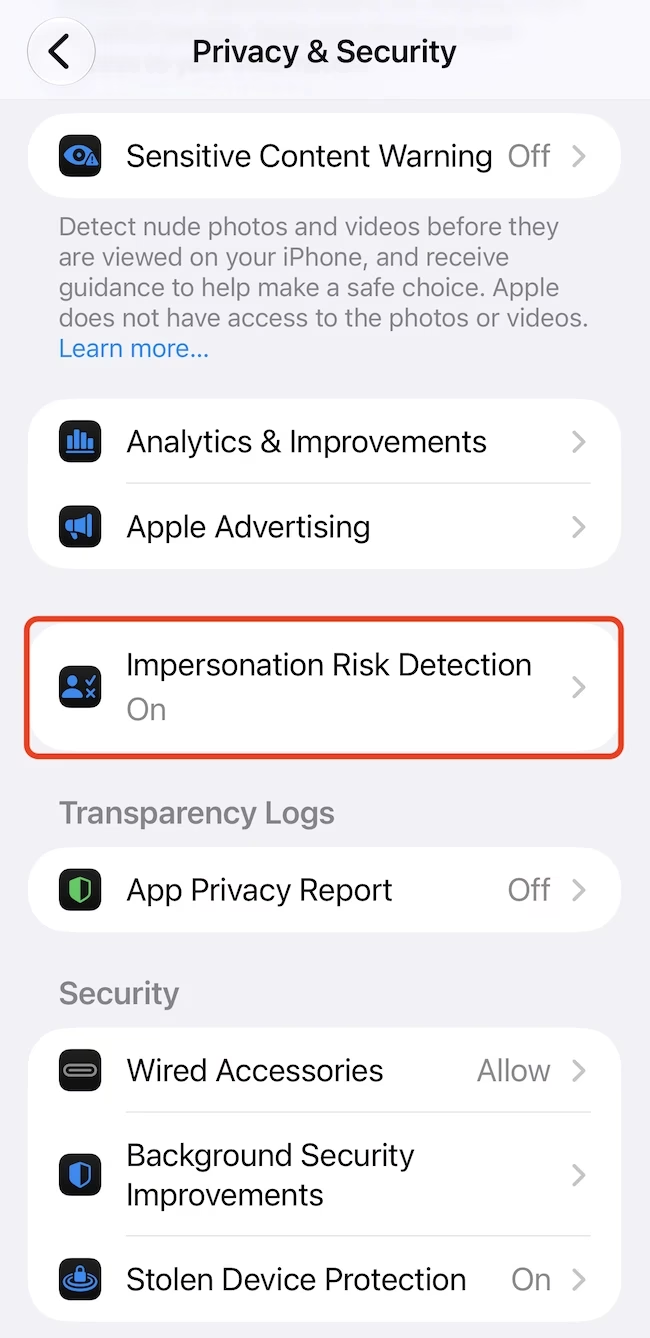
この機能は「設定 > プライバシーとセキュリティ > Impersonation Risk Detection」から利用できます。ユーザーは「アプリ開発者と共有」をオンにすることで有効化でき、同じメニューから共有を無効にすることもできます。Appleによれば、この機能を有効にする際、Apple AccountでApp Storeにサインインする必要がある場合があるとのことです。
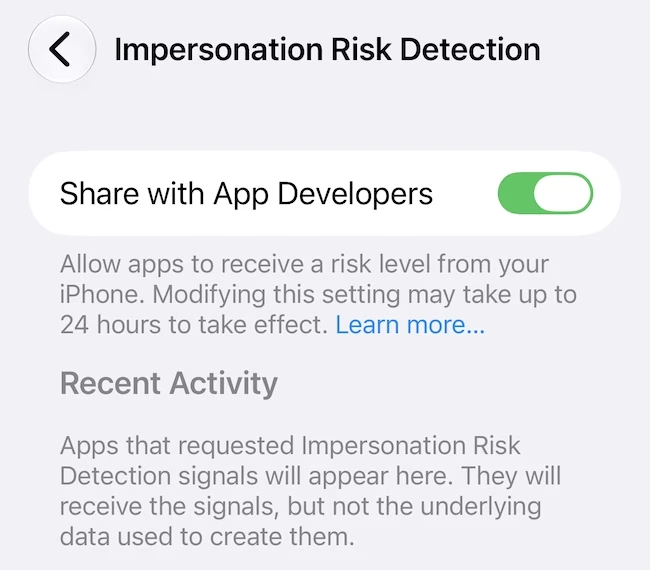
評価をリクエストしたアプリは「最近のアクティビティ」欄に表示されます。ユーザーは「アクセス理由」を開くことで、アプリがリクエストを行うきっかけとなった操作を確認できるほか、アプリごとに個別にアクセスを無効化することも可能です。
メイン設定または個々のアプリのアクセス設定を変更した場合、反映まで最大24時間かかることがあります。
翻訳元: https://www.helpnetsecurity.com/2026/09/24/apple-ios-27-impersonation-risk-detection/