AvisLoaderは、従来の指令サーバー(C2)インフラが遮断された場合でも攻撃者がアクセスを維持できるよう設計された、新たに確認されたWindows向けマルウェアローダーです。
アンチウイルスとマルウェア
このマルウェアは、固定のドメインやIPアドレス、あるいは中央集権型サーバーに依存する代わりに、暗号化されたピアツーピア型メッセージングネットワーク「Tox」を利用してコマンドを受信し、追加のペイロードを配信します。
今回の発見は、防御側にとって深刻な課題を浮き彫りにしています。悪意あるドメインを遮断・押収するテイクダウン措置は、マルウェアの運用者が同一のピアIDを維持したまま司令サーバーを新たなインフラへ移行できてしまう場合、効果が限定的になりかねません。
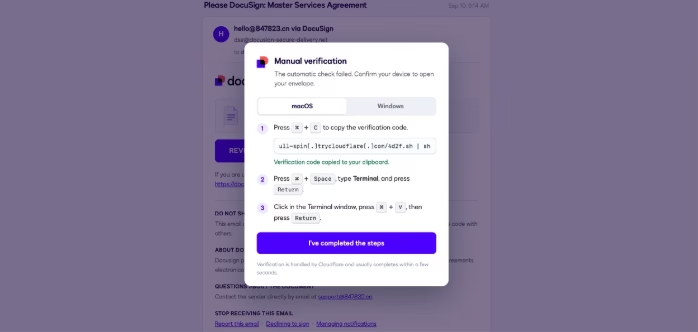
感染の起点となるのは、DocuSignを装った偽の文書署名リクエストです。
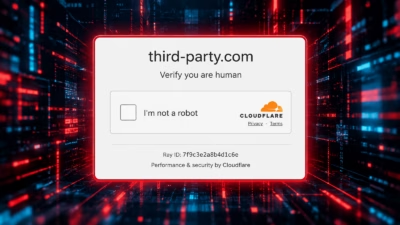
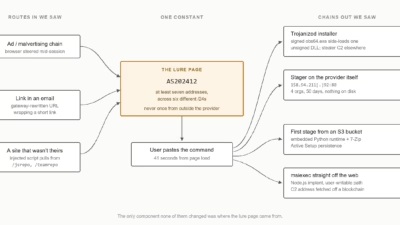
このページは文書をダウンロードさせるのではなく、標的となったユーザーに対し、攻撃者が用意したコマンドをコピーして実行するよう促します。
これは、被害者自身を実行の担い手に仕立て上げるソーシャルエンジニアリング手法、いわゆる「ClickFix」の典型的な特徴です。
コピーされたコマンドは、trycloudflare.com配下でホストされているCloudflare Quick Tunnelのアドレス経由でコードを取得・実行します。
Cloudflareのサービス自体は正当なものですが、今回のキャンペーンでこれを利用することで、ペイロード配信インフラの実態を隠しつつ、通常のブラウザ経由のダウンロードとは異なる経路で実行を行うことが可能になっています。
流出した誘導コードにはmacOS向けのコマンドが含まれていましたが、研究者が回収できたのは64ビット版のWindows用ローダーのみで、対応するmacOS向けペイロードは確認されていません。
3.4MBのAvisLoader実行ファイルは、Toxプロトコルのリファレンス実装であるc-toxcoreを静的にリンクしています。
また、開発時のビルドパスC:\Users\dev\Desktop\c-toxcoreがそのまま残っており、通信基盤を直接示す手がかりとなっています。
ドメインを遮断したりサーバーを無力化したりすれば対処できる中央集権型のC2運用とは異なり、Toxを使えばマルウェアは暗号化されたP2Pネットワーク上の一つのピアとして通信できます。
あるサイバー犯罪フォーラムの広告によれば、運用者はToxのセーブファイルを移すだけで司令サーバーを移動でき、感染済みシステムは新たなドメインを必要とせず同一のIDを追い続けることができるとされています。
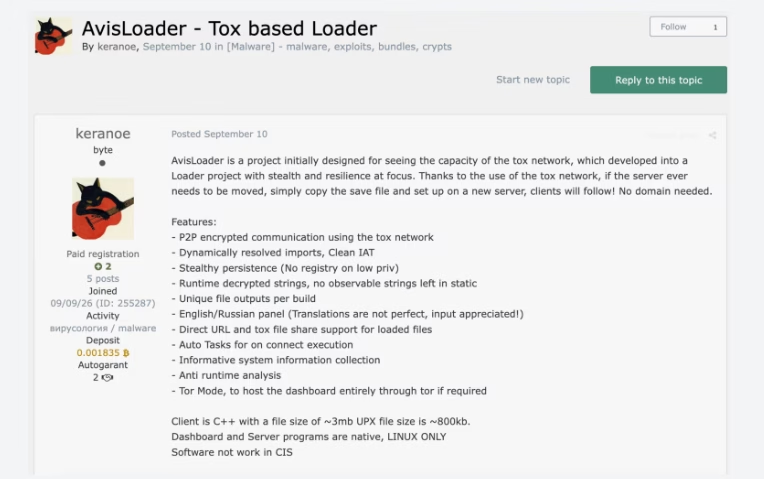
もっとも、この仕組みによってAvisLoaderが完全に見えなくなるわけではありません。そのピア接続は、不審なホストの挙動と突き合わせることで、依然として有効な検知ポイントとなり得ます。
とはいえ、インフラを遮断するための運用コストは高まり、ドメイン単位のブロックだけでは効果が薄れることになります。
Varonis Threat Labsが最近発見したAvisLoaderは、外部に露出したステージングサーバー上で、ClickFixの誘導コードや補助ツール、そして運用者向けの管理センターとともに見つかりました。
P2P司令ネットワーク
AvisLoaderは、永続化、権限昇格、隠蔽を意識して構築されているとみられます。研究者は、デスクトップやタスクバーにピン留めされたショートカットを標的とするコードのほか、バックアップ関連の文字列や、VLCAssistantという名のVBScriptランチャーを発見しました。
被害者には、Cloudflareが検証処理を行っているとする偽の「Manual verification(手動検証)」ダイアログが表示されます。
これはショートカットの乗っ取りを示唆しています。ユーザーが改ざんされたショートカットを開くとマルウェアが実行され、その後で本来のアプリケーションを起動することで、不審に思われないようにする手口です。
アンチウイルスとマルウェア
補助実行ファイルのauto.exeは、公開されているUACバイパスプロジェクト「UACME」の手法41番を参照しています。
その文字列にはICMLuaUtilインターフェースとCOM昇格の手法が含まれていますが、回収された検体だけでは、対象のWindowsビルド上で実際に権限昇格が成功するかどうかまでは証明されていません。
別のコンポーネントであるhmn_hook.dllはNtQuerySystemInformationをフックし、返されるプロセス一覧から指定したプロセス名を除外できる機能を備えています。
こうした機能は、このAPIに依存するソフトウェアからプロセスを隠蔽し得るものですが、VaronisはこのDLLがタスクマネージャーに注入されたことや、AvisLoader自体を隠すために使われたことまでは確認していません。
回収されたAvisLoaderの管理センターは、運用者に対し、エンドポイントの管理、ファイルのステージング、タスクの割り当てを行うためのダッシュボードを提供します。
そのクライアント一覧テーブルには、ホスト名、所在地、CPUおよびGPUの詳細、導入されているアンチウイルス製品、管理者権限の有無、そしてToxのピアID方式に沿った公開鍵のメタデータが記録されています。
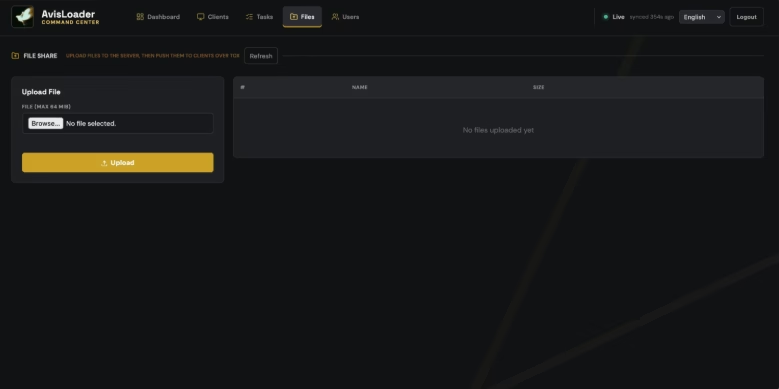
運用者は、ハードウェアや地域、権限レベルなどの条件に一致するシステム向けにシェルコマンドを予約実行させることができ、その中には対象のエンドポイントが次にオンラインになった際に実行されるタスクも含まれます。
この管理パネルはさらに、Tox経由で侵害済みデバイスに追加のペイロードを転送する機能もサポートしており、AvisLoaderを柔軟な初期侵入・侵害後配信フレームワークへと変貌させています。
セキュリティチームは、ユーザーにWindowsの「ファイル名を指定して実行」やコマンドプロンプト、PowerShell、ターミナルへのコマンド貼り付けを指示する文書検証ページについて調査すべきです。
セキュリティ製品とサービス
監視においては、ブラウザセッション後の不審なコマンドシェル活動、想定外のリモートコード取得、デスクトップやタスクバーのショートカットの改ざん、.backup形式のファイル、そしてVLCAssistant、auto.exe、hmn_hook.dllへの参照に注目する必要があります。
また防御側は、不審なスクリプト実行やショートカットの変更が見られるエンドポイントから発生する、異常なToxトラフィックやP2P通信の有無も確認すべきです。
ClickFix型のキャンペーンが、ユーザーの手を借りた実行によって従来のエクスプロイトベースの防御をますます回避するようになっている以上、行動テレメトリとユーザーへの啓発は、従来型のマルウェアブロッキングと同等に重要になっています。
IOC(侵害指標)
| ファイル名 | SHA-256 | 役割 |
| 78324.exe | 35dd164a7f5d8b42b9870c7009f7425b1c8cb771280c9e6c525e09f3dd13c2cc | AvisLoaderのWindowsクライアント |
| auto.exe | f0a6870cb774a55775eda15fd39e8a17eb3169d5b9365186dae8edff07ff3975 | 同梱の権限昇格バイパス用補助ツール |
| hmn_hook.dll | cd1e835f52e5f55279dcdf3857e11bc9298ea6caa88eb214ea2d40ff5d38b5f5 | 同梱のプロセス隠蔽用ライブラリ |
注記: IPアドレスおよびドメインは、意図せぬ名前解決やハイパーリンク化を防ぐため、意図的に無害化表記(例: [.])にしています。再有効化は、MISPやVirusTotal、あるいはお使いのSIEMなど、管理された脅威インテリジェンス基盤内でのみ行ってください。
SOCのアラート調査を1件あたり21分短縮。即座にIOCコンテキストを得て、迅速な対応をSOCに: TI Lookupを自社のSOCに統合する
翻訳元: https://gbhackers.com/p2p-command-network/