
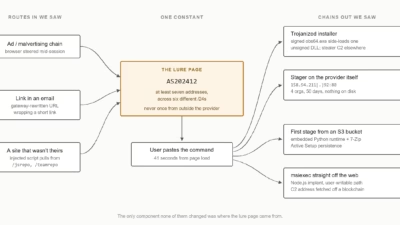
サイバー犯罪者はドメインを使い捨てにしても、マルウェアキャンペーンを支えるホスティングネットワークは維持
サイバー犯罪者は誘導用ドメインやクラウドストレージバケット、C2(コマンド&コントロール)チャネルを次々とローテーションさせていますが、インフラの中で一つだけ置き換えが格段に難しい要素があります。それは、最初の偽の認証ページを配信するブレットプルーフホスティングネットワークです。AuditCyber Security
サイバー犯罪者は誘導用ドメインやクラウドストレージバケット、C2(コマンド&コントロール)チャネルを次々とローテーションさせていますが、インフラの中で一つだけ置き換えが格段に難しい要素があります。それは、最初の偽の認証ページを配信するブレットプルーフホスティングネットワークです。AuditCyber Security
5ヶ月間にわたって観測された4つのマルウェアチェーンでは、攻撃者が誘導用ドメイン、ペイロードの配布元、C2(コマンド&コントロール)の手法をそれぞれ変えていました。 しかし、どのチェーンも最初はブラウザが同一のホスティングプロバイダーからページを読み込むところから始まっていました。このプロバイダーはAS202412で