
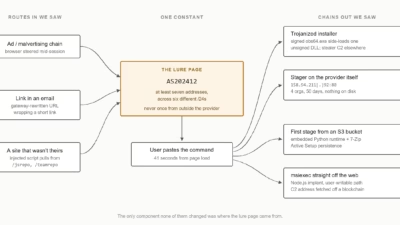
サイバー犯罪者はドメインを使い捨てにしても、マルウェアキャンペーンを支えるホスティングネットワークは維持
サイバー犯罪者は誘導用ドメインやクラウドストレージバケット、C2(コマンド&コントロール)チャネルを次々とローテーションさせていますが、インフラの中で一つだけ置き換えが格段に難しい要素があります。それは、最初の偽の認証ページを配信するブレットプルーフホスティングネットワークです。AuditCyber Security
サイバー犯罪者は誘導用ドメインやクラウドストレージバケット、C2(コマンド&コントロール)チャネルを次々とローテーションさせていますが、インフラの中で一つだけ置き換えが格段に難しい要素があります。それは、最初の偽の認証ページを配信するブレットプルーフホスティングネットワークです。AuditCyber Security
セキュリティ研究者が、ClickFixソーシャルエンジニアリング攻撃によって配布される新しい情報窃取型のmacOSマルウェアを発見しました。 マネージド検知・対応(MDR)専門企業のHuntressによると、同社が2026年6月にこのマルウェアを確認したとのことです。 「ClickFix攻撃では、コンピュー
2026年3月、JavaScriptで実装された危険なバックドアを配布する高度なマルスパムキャンペーンが世界規模で展開されました。 攻撃者はあらゆる地域の重要組織を標的とし、特に独立国家共同体(CIS)のエネルギー省・財務省に重点的に攻撃を仕掛けました。 セキュリティ研究者によると、これらのキャンペーンは金銭的動機に

この協業の一環として、Silent Pushは調査と知見を提供し、CISAの最新...
要点(BLUF):日本の飲料大手アサヒグループホールディングスは、9月に発生した...

オランダの警察は、完全な匿名性を提供しサイバー犯罪者専用に使われていた国内のバレ...

オランダ警察が250台のサーバーを押収し、CrazyRDPのバレットプルーフホス...