開発者向けドキュメントやコード例でプレースホルダーとしてよく使われる「third-party.com」というドメインが、Windowsユーザーを騙してPowerShellコマンドを実行させようとする偽のCloudflare認証ページを配信していることが分かりました。
third-party.comというドメインは、開発者がexample.comのようなドメインを使うのと同様に、任意の外部ウェブサイト・API・サービスを表すプレースホルダーとして、長年ドキュメント内で使用されてきました。
しかし、IANAがドキュメント専用として予約しているexample.com、example.net、example.orgとは異なり、third-party.comは通常どおり登録されたドメインであり、所有者がコンテンツを自由にコントロールできる状態にあります。
この違いが今、セキュリティ上の懸念となっています。というのも、このドメインがCloudflareのセキュリティチェックを装ったClickFix攻撃を配信し始めたためです。
Manifold Securityは、公開されているAIスキルやMCPサーバーのドキュメントを調査していた際にこのドメインを発見し、悪用が行われていることを最初に報告しました。
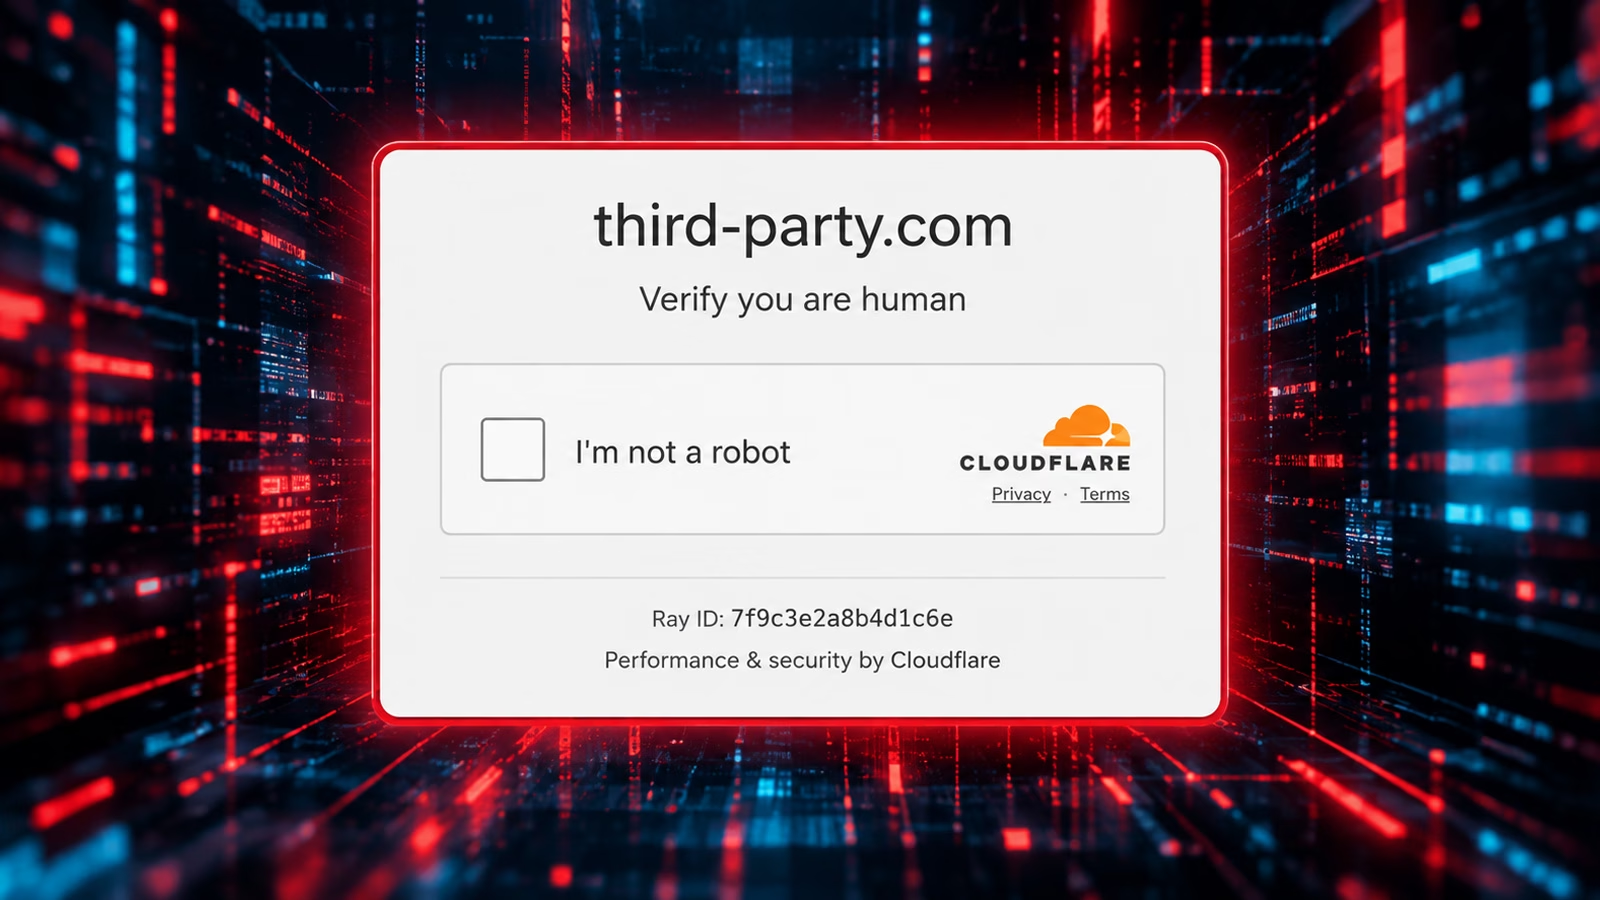
BleepingComputerもその後、このページが「Performing security verification(セキュリティ検証を実行中)」と表示する偽のCloudflare CAPTCHA画面を表示し、「Verify you are human(人間であることを確認してください)」というプロンプトを含んでいることを確認しました。
ユーザーが認証用のチェックボックスをクリックすると、サイトは悪意のあるPowerShellコマンドをWindowsのクリップボードにコピーし、続けてユーザーに対してWindowsキー+Rを押し、Ctrl+Vでクリップボードの内容を貼り付け、Enterキーを押すよう指示します。
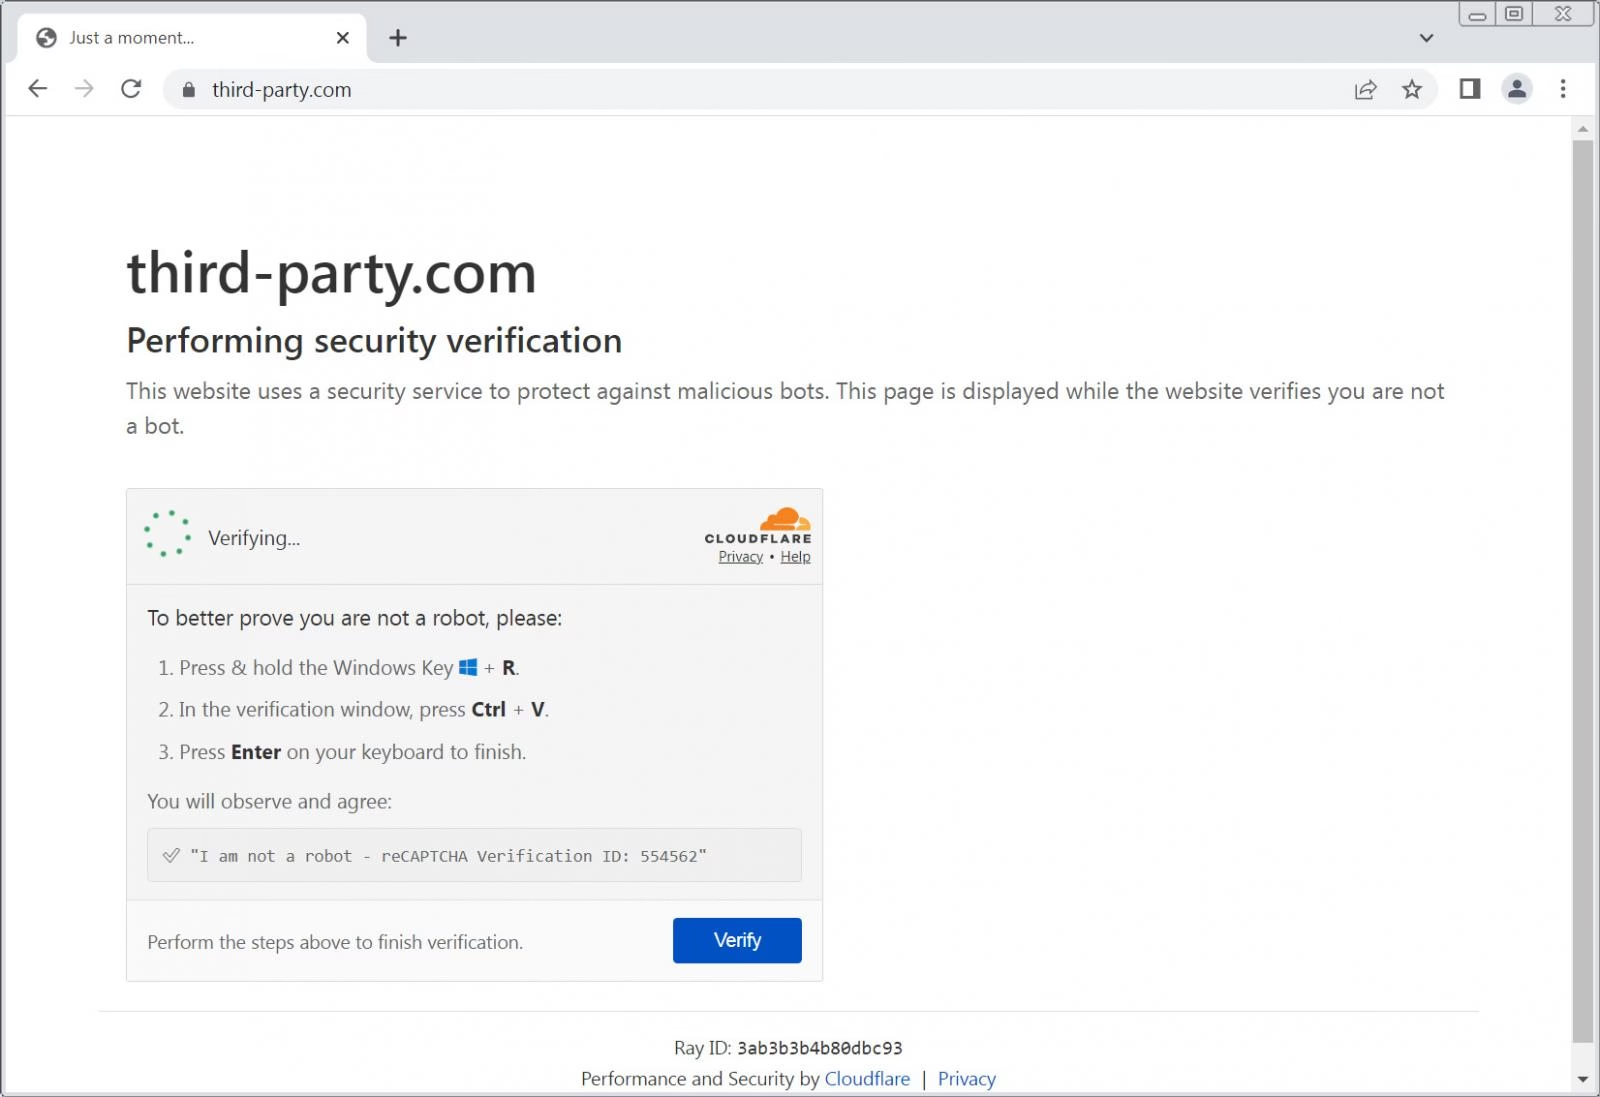
このPowerShellコマンドが実行されると、ペイロードのURLであるelxxvvx[.]xyz/f,を再構築し、そのアドレスからPowerShellスクリプトをダウンロードして実行します。
この手口は一般に「ClickFix」と呼ばれるもので、攻撃者は偽のエラーメッセージやCAPTCHAプロンプト、認証ページなどを使い、被害者にクリップボードへコピーされたコマンドを手動で実行させるよう仕向けます。
ClickFix攻撃は、マルウェア配布の手法として人気が高まっています。マルウェアがウェブサイトからのダウンロードやメールの添付ファイルとしてではなく、ユーザー自身が実行するコマンドを通じてインストールされるためです。場合によっては、この手口によって従来型のアンチウイルスソフトを回避しつつマルウェアをインストールできてしまうこともあります。
BleepingComputerが検証を行った時点では、elxxvvx[.]xyzはすでに名前解決ができなくなっており、現在の攻撃チェーンは機能しない状態になっています。
しかし、2026年5月2日付けの Hybrid Analysisのレポートによると、このサイトは以下のアドレスから134MBのzipアーカイブをダウンロードするよう設定されたPowerShellスクリプトを配布していました。
https://elxxvvx[.]xyz/update2.zipこのPowerShellスクリプトは、アーカイブをupdate26.zipという名前で保存し、展開した後、draw.io.exeという名前の実行ファイルを起動しようとしていました。
update2.zipのアーカイブは現在入手できないため、BleepingComputerはこのペイロードが実際に何を行うのかを特定できませんでした。
Manifoldの Ax Sharma氏によると、この攻撃はWindowsユーザーを特に狙ったものであり、LinuxやMacからアクセスした訪問者には、OSがサポートされていない旨のエラーが表示されるとのことです。
「macOSやLinuxのユーザーエージェントには、そうした仕掛けは一切表示されません。ほぼ同一のページが表示されますが、『macOS is not supported. This website requires a Windows PC to access.(macOSはサポートされていません。このウェブサイトへのアクセスにはWindows PCが必要です)』というエラーで止まります。クリップボードの汚染もペイロードの配信も行われません」とSharma氏は説明しています。
「攻撃者は、効果がある標的にしかその武器を見せません。だからこそ、何気なく見ただけでは、あるいはLinuxのデータセンターIPからスキャンしただけでは、何も異常が見つからないのです」
予約されていなかったプレースホルダー
この攻撃においてより興味深い点は、ClickFixのページのホスティング先として選ばれたthird-party.comというドメインです。
一般公開されている開発者向けドキュメントでは、third-party.comは長年にわたり汎用的なサンプルホスト名として扱われてきました。
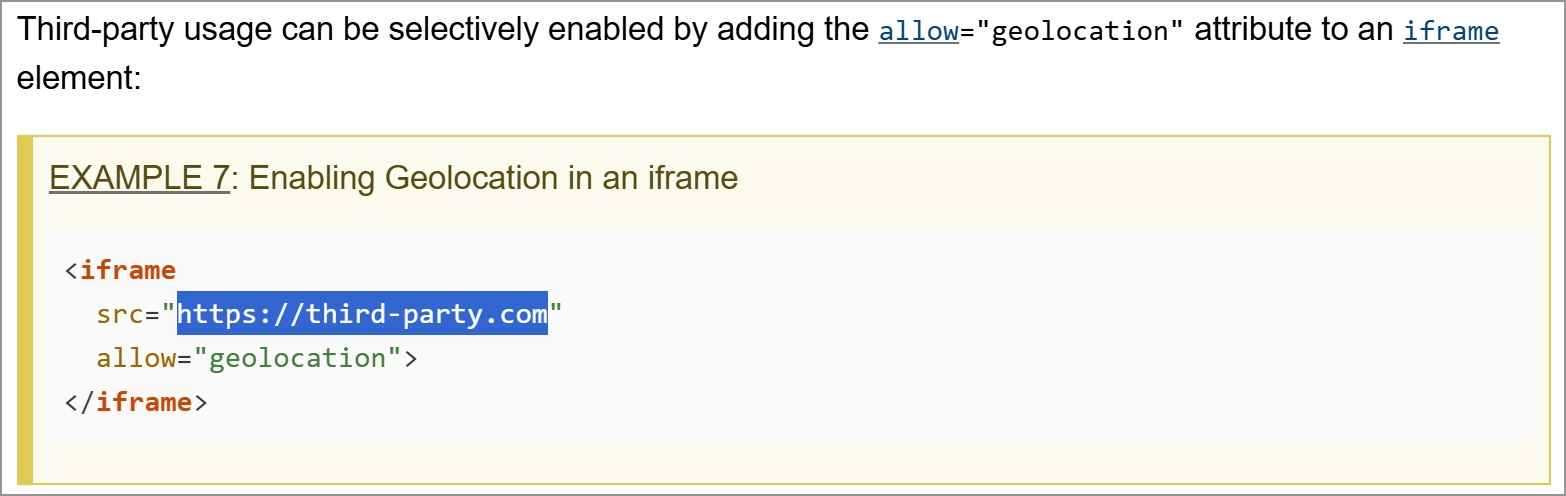
例えば、 W3CのGeolocation仕様では現在も、third-party.comをプレースホルダードメインとして使い、外部のiframeに位置情報の許可を付与する例が示されています。
W3CのCompute Pressure仕様でも同様に、ウェブサイトがリモートコンテンツ向けにこのAPIを有効化する方法を示す際に、このドメインが使用されています。
<iframe src="https://third-party.com" allow="compute-pressure"/>Chromiumの Telemetry Extension APIのドキュメントでも、Chrome拡張機能との通信を許可されたウェブサイトの例としてthird-party.comが使用されています。
他の例では、さらに踏み込んで、そのままコピーして使った場合に実際にネットワークリクエストを発生させてしまうコード内でこのドメインを使用しているケースもあります。
GitHub上の PrivacyCGの提案でも、サービスワーカーからのJavaScriptのfetch()リクエストの送信先としてこのドメインが使用されています。
ネット上の投稿からは、開発者たちがこうした例やそれに類する例を自分自身のコードやプロジェクトにコピーしていたことがうかがえます。
ある 2015年のStack Overflowの質問では、あるデベロッパーが、https://third-party.com/resource.jsを含む非同期読み込みの例を自分のウェブサイトに適用したところ、公開後に想定通りの動作をしないことに気づいたと述べています。
こうした例が存在すること自体は、関連するプロジェクトやドキュメントが侵害されていることを意味するものではありません。
しかし、こうしたプレースホルダーURLをそのままコピーしたアプリケーションやテストコードは、今やブラウザや自動化ツールが実在するthird-party.comドメインに接続する原因となり得ますし、ブラウザやアプリケーション上でClickFix攻撃が表示されてしまう可能性もあります。
IANAが管理し、登録や譲渡が認められていないexample.comとは異なり、third-party.comドメインにはそうした保護が一切なく、こうしたClickFix攻撃を行うために、ある時点で明らかに乗っ取られたか、あるいは新たに登録されたものと見られます。
「third-party[.]comは長年にわたり、example.comが果たしているのと同じ役割、すなわち汎用的なドキュメント用プレースホルダーとして使われてきました」とManifoldは説明しています。
「公開コード検索を行うと、Chromium、Sanity、Vercelといった信頼のあるプロジェクトを含む1,700以上のリポジトリの1,500以上のファイル内で、スキルやMCPサーバーのドキュメントにこのドメインが登場します。少なくとも2026年6月以降、このドメインはClickFixの誘い文句を配信し続けています」
third-party.comがドキュメント内のプレースホルダーとして広く使われていること自体が攻撃者にとって魅力的な材料となっていますが、このドメインが悪意を持って登録されたという証拠はありません。
このドメインは現在の攻撃キャンペーンよりもはるかに以前の1996年に初めて登録されたものであり、BleepingComputerはこのサイトの管理権限がいつ、どのように変わったのかは特定できていません。
現時点では、third-party.comへのこうした参照によって、実際に開発者のデバイスやアプリケーション・ウェブページ内でClickFix攻撃が実行されたという報告はありません。
しかし、このドメインが稼働し続けている限り、いつでも新たな生きたペイロード用ドメインへと切り替えられ、今後の攻撃に実際に利用される可能性があります。