新たなMalware-as-a-Serviceプラットフォーム「Exvicy」が、侵害したWordPressサイトを悪用し、Cloudflare Turnstile認証ページを装ったClickFixの誘導手口を拡散していることが分かりました。
Sekoiaの研究者は、このサービスが既存のErrTrafficフレームワークの模倣品であると高い確度で評価しています。JavaScriptインジェクションのロジック、偽の認証コード、そしてコマンド&コントロール(C2)通信のルーチンを流用しているとのことです。
攻撃者は当初、月額1,200ドルでこのフレームワークを貸し出していましたが、8月には検出回避のために継続的な更新が必要だと主張し、価格を2,000ドルに引き上げました。
このサービスには、侵害したWebサイトをマルウェア配布拠点に変えるための管理パネルとJavaScriptツールが含まれています。
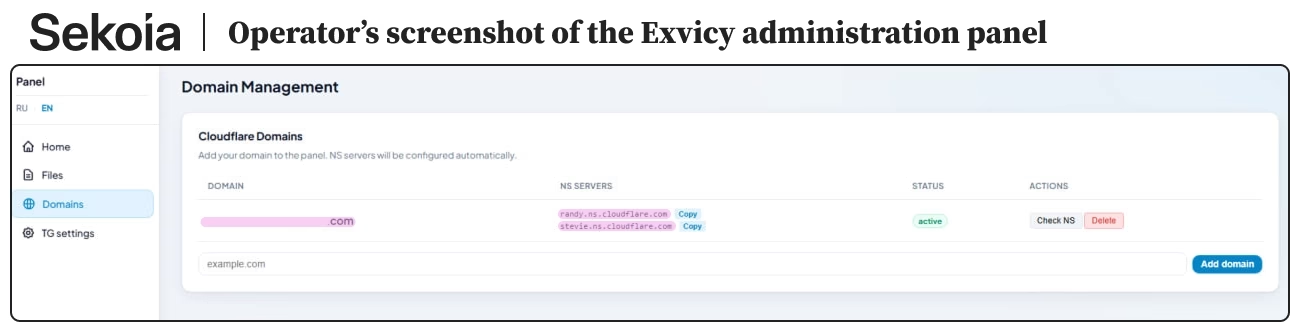
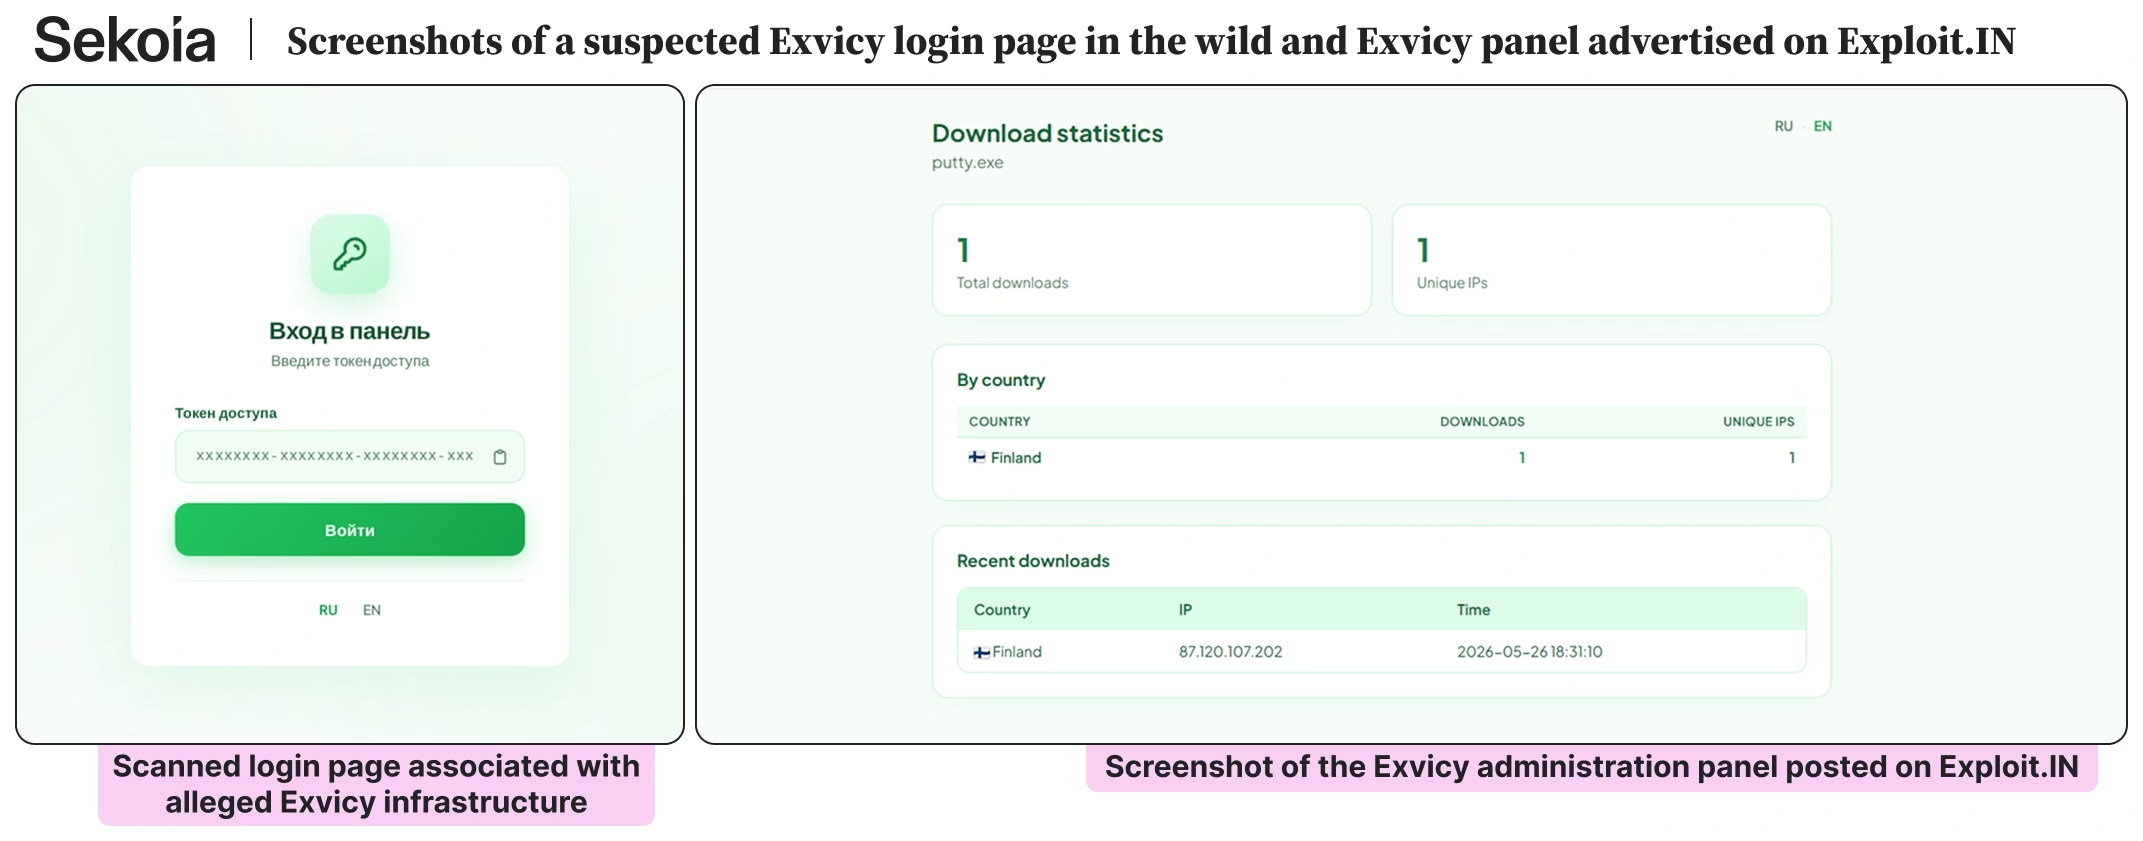
Sekoiaの脅威検知・調査チームは、販売スレッドに投稿されたスクリーンショットからこの運用実態を追跡しました。
この画像には、Exvicy管理パネルの一部と、部分的に隠されたCloudflare管理下のドメインが写っていました。
公開されていたDNS設定と登録時期を手がかりに、研究者は運営者に関連するドメインを特定しました。特定されたドメインには、us-addnewdevice[.]com、cloudflarecapcha[.]com、perfectverified[.]com、newsecuredevice[.]com、unitedstateverif[.]comが含まれます。
このインフラは、Exvicyのパネルページ、PowerShellペイロード、偽のCloudflare認証コンテンツをホストしていました。
研究者は、特定したインフラを通じてホストされているダウンローダーも発見しました。このダウンローダーはCloudflare R2バケットからMSIペイロードを取得するものです。
確認された事例の一つでは、このインストーラーが正規のPuTTY SSHクライアントを展開しており、このフレームワークが単一のマルウェアファミリーに限定されず、任意のペイロードを配布するために利用できることを示しています。
感染の連鎖は、攻撃者が侵害されたWordPressサイトに難読化されたJavaScriptスニペットを注入するところから始まります。
Sekoiaの観測によると、Exvicyは2026年5月26日、ロシア語圏のサイバー犯罪フォーラム「Exploit.IN」において、ハンドルネーム「@Exvicy」を名乗る運営者によって最初に宣伝されました。
Exploitmitigation services
Exvicy ClickFixマルウェア
注入されたコードは、Base64エンコード、XOR暗号化、ランダム化された変数名を使用して解析を妨げています。
訪問者のブラウザ上でデコードされると、「Security Check」と表示された全画面のiframeが作成され、Exvicyのインフラに接続して次段階のClickFixページを読み込みます。
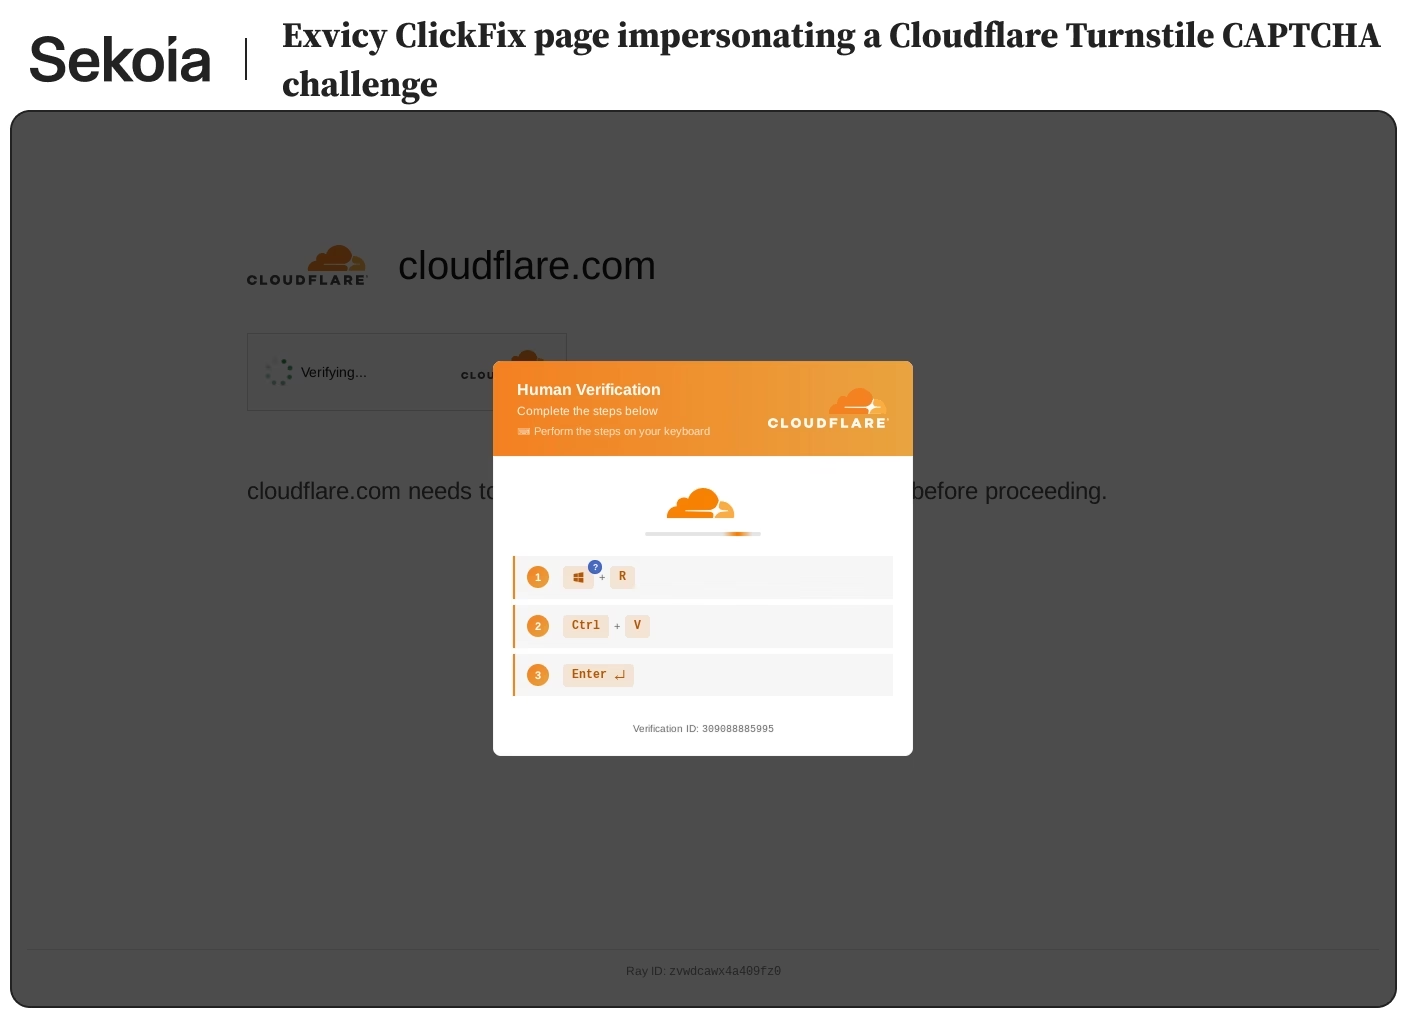
結果として表示される誘導ページはCloudflare TurnstileのCAPTCHAになりすましています。ブラウザの脆弱性を悪用するのではなく、被害者自身に感染操作をさせる手口です。
このページでは、ユーザーに「Win+R」を押し、「Ctrl+V」でクリップボードの内容を貼り付け、Enterキーを押すよう指示します。
この一連のキー操作によってWindowsの「ファイル名を指定して実行」ダイアログが起動し、攻撃者が用意したPowerShellコマンドが実行されます。Exvicyは13言語での指示に対応しており、地域を問わず標的を広げられるようになっています。
ペイロードは自動的にクリップボードにコピーされ、多くの場合、実行のために別のリモートPowerShellスクリプトを取得します。
Sekoiaは、潜在的な被害者を登録し、ブラウザやOSのテレメトリを収集し、偽のCAPTCHAクリックを追跡し、被害者が悪意あるコマンドを実行したかどうかの確認をポーリングするためのC2通信を特定しました。
このプラットフォームはまた、訪問およびインタラクションのイベントも記録しており、アフィリエイト(加盟犯罪者)にコンバージョン実績を可視化しています。
ExvicyがErrTrafficとの違いとして主張しているのは、Win+Xではなく「Win+R」ショートカットを使用している点です。
しかしSekoiaは、両フレームワークがそれよりもはるかに本質的なコードを共有していることを発見しました。具体的には、同一のFNV-1aベースの重複排除ロジック、UUID生成、クリップボード操作機能、翻訳サポート、解析対策チェック、C2リクエストルーチン、ステータスポーリングのワークフローです。
両者の大きな違いはC2の処理方法にあります。ErrTrafficはEtherHidingを使用し、C2情報をPolygonブロックチェーンのスマートコントラクトに保存していますが、Exvicyは注入スクリプト内にC2サーバーをハードコードしています。
ErrTrafficは2025年12月から販売されており、WordPressサイトに悪意のあるJavaScriptを注入してClickFixの誘導手口を提供することで既に知られていました。
Sekoiaのテレメトリでは、複数の顧客環境においてExvicyのC2サーバーと通信するホストが確認されており、脅威アクターが既にこのサービスを実運用に移していることが裏付けられています。
防御担当者は、WordPress環境において予期しないJavaScriptの注入、不審な認証ドメインへのブラウザからのアウトバウンド通信、クリップボード経由のPowerShell実行、そして/embed/、/api.php、/panel/html-event/といったパスへの異常なリクエストを監視する必要があります。
また、正規のCAPTCHA確認では「ファイル名を指定して実行」を開いたり、コマンドを貼り付けたり、PowerShellを実行したりすることは決してないという点を、組織はユーザーに教育すべきです。
IOC(侵害指標)
| ドメイン | 初回確認日 |
|---|---|
kawaiininjaclub[.]cfd |
2026-08-23 |
jouncepopdownloadnow[.]com |
2026-08-19 |
jumppopdownloadsecret[.]monster |
2026-08-19 |
lastdayornot[.]top |
2026-08-19 |
searlepub[.]com |
2026-08-18 |
whirlpoploaderfast[.]com |
2026-08-16 |
注: IPアドレスおよびドメインは、誤った名前解決やハイパーリンク化を防ぐため、意図的に無害化表記(defang、例: [.])にしています。再度有効な形式に戻す作業は、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンス基盤内でのみ行ってください。
SOCアラートの調査時間を1件あたり21分短縮。即座に使えるIOCコンテキストでSOC対応力を強化: TI Lookupを自社SOCに統合する
翻訳元: https://gbhackers.com/exvicy-clickfix-malware/