WinRARやWindowsの未知の脆弱性を突く攻撃で知られてきた脅威グループが、はるかに単純な手口へと切り替えました。画像に見せかけたリンクをメールで送りつける方法です。
Huntressによる新たな調査は、DarkMeというリモートアクセス型トロイの木馬(RAT)を配布する2026年のキャンペーンの詳細を明らかにしています。DarkMeは歴史的にWater Hydraと関連付けられており、DarkCasinoとしても追跡されている脅威です。このグループは2023年と2024年に、WinRARのCVE-2023-38831とWindows Defender SmartScreenのCVE-2024-21412という2つのゼロデイ脆弱性を武器化し、外国為替トレーダーを狙った攻撃で注目を集めました。
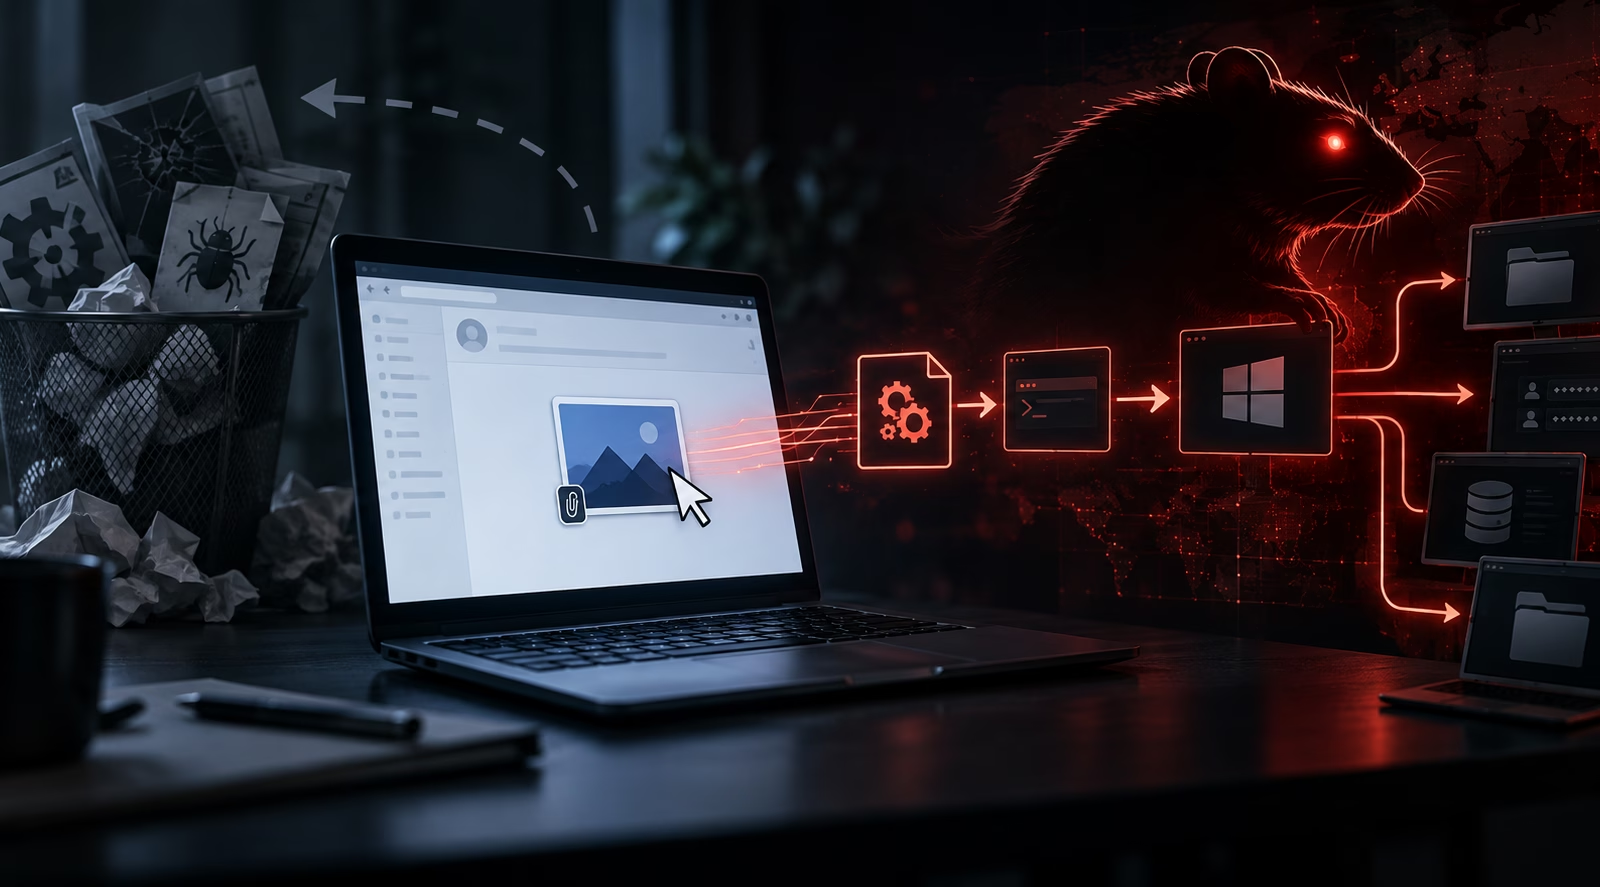
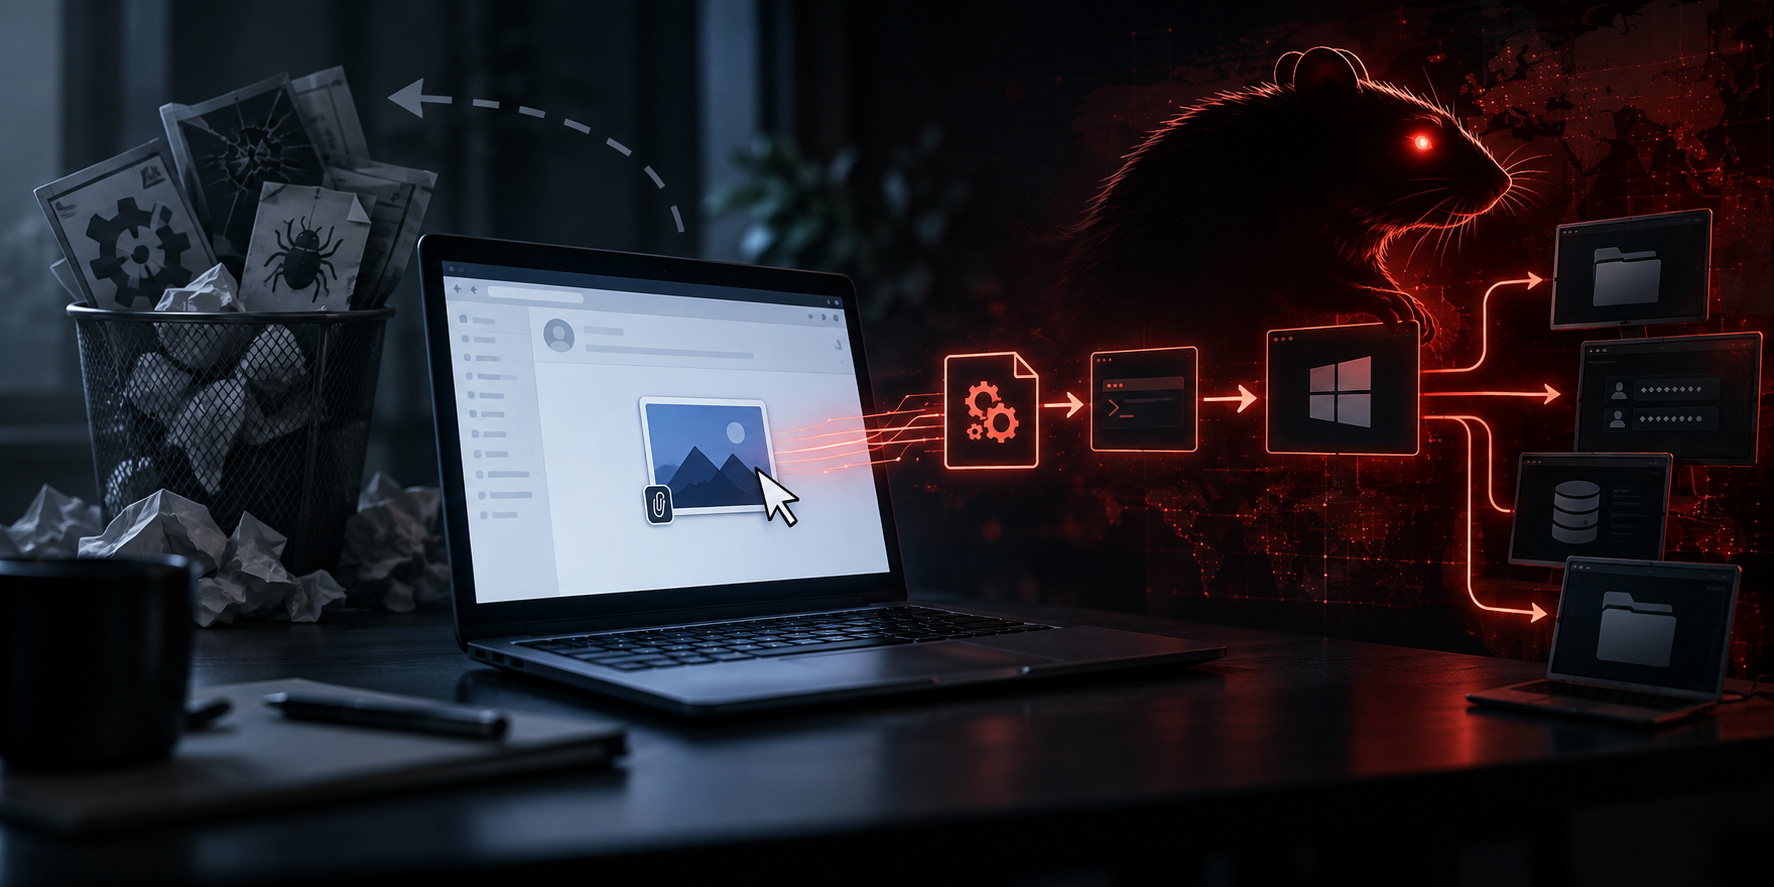
しかし今回、エクスプロイトは一切使われていません。Huntressによると、被害者はフィッシングメールを受け取り、そこに含まれるリンクは画像を表示するように見えますが、実際にはimage.pifという、Windowsプログラムを偽装したファイルをダウンロードさせます。このファイルには「Aegis Sentinel」というセキュリティ製品に属しているかのように見せかける偽の詳細情報が組み込まれています。ダブルクリックすると、密かにリモートサーバーからWindowsインストーラーパッケージを取得し、感染プロセスが始動します。
キーボードの前に人間がいるかを確認
その後に続くのは、身を隠すことに主眼を置いた多段階の攻撃チェーンです。マルウェアはVisual Basic 6で書かれた、難読化が徹底された3段階のローダーを経由し、その後329種類のアプリケーションの有無をマシン上でチェックして、研究者のサンドボックスではなく実際に使用されている実機で動作しているかどうかを確認します。それを終えて初めて、最終ペイロードを正規のデジタル署名済みMicrosoftプログラムであるclspack.exeに注入し、自らの活動が信頼されたプロセスから発生しているように見せかけます。
Huntressはこの結果について、DarkMeがAPTと関連するツールから、より一般的な情報窃取型マルウェアへと変貌したことを示すものだと位置づけています。
壊れた暗号――これまで誤って解釈されていた実態
研究者たちは、攻撃者側のコード自体に存在する欠陥も発見しました。DarkMeのペイロードはRC4暗号化で保護されるはずでしたが、その実装では暗号の初期設定における重要な手順が省略されています。その結果、わずか数バイト分を処理しただけで、暗号化による攪拌は予測可能なパターンへと崩れてしまいます。Huntressは、これまでの公開情報ではこの処理が単純なXORエンコーディングだと説明されていたと指摘したうえで、自らの分析によってその見解を訂正しています。
また同チームは、このキャンペーンで使われている新たな暗号鍵と新たなコマンド&コントロール(C2)ドメインも特定しており、検知ルール、侵害指標(IOC)、対処ガイダンスを調査結果とともに公開しています。
原点回帰
今回の調査結果は、豊富なリソースを持つ攻撃者であっても、同じ成果が得られるのであれば、コストのかかる脆弱性攻撃よりもソーシャルエンジニアリングを選好するという、より大きな傾向を裏付けるものです。防御側にとって、Huntressのガイダンスが示すのは技術面だけでなく、攻撃チェーンにおける人的な側面の重要性でもあります。メールで届く見慣れないファイル形式には警戒を怠らないこと、そして正規のWindowsツールがインターネットからソフトウェアを取得・実行するために悪用されていないかを監視することが求められます。