
ハッカーがGitHubのPowerShellとWinRARの脆弱性を悪用、CIS諸国の政府機関を標的に
ハッカーが、GitHub上にホストしたPowerShellスクリプトとWinRARの脆弱性を使い、独立国家共同体(CIS)加盟国の政府機関を狙っています。 この活動を調査したのは、Cisco TalosとRecorded FutureのInsikt Groupです。Talosは「UAT-6275」、Recorded
ハッカーが、GitHub上にホストしたPowerShellスクリプトとWinRARの脆弱性を使い、独立国家共同体(CIS)加盟国の政府機関を狙っています。 この活動を調査したのは、Cisco TalosとRecorded FutureのInsikt Groupです。Talosは「UAT-6275」、Recorded
独立国家共同体(CIS)加盟国の政府機関を狙うスパイ活動が確認されました。水資源、環境、エネルギー分野にも関心を示しているとみられます。 調査の結果、2025年6月から2026年にかけて、4つの感染チェーンが稼働していたことが判明しました。 攻撃者はマクロ付きのWord文書、PS2EXEで作成した実行ファイル、Git
WinRARやWindowsの未知の脆弱性を突く攻撃で知られてきた脅威グループが、はるかに単純な手口へと切り替えました。画像に見せかけたリンクをメールで送りつける方法です。 Huntressによる新たな調査は、DarkMeというリモートアクセス型トロイの木馬(RAT)を配布
単なるアーカイブファイルが、簡単に悪質なハッキングツールに変わってしまうことがあります。幸い、7-Zipの開発元がバージョン26.02をリリースし、XZファイル処理に存在した重大な欠陥を修正しました。実際の攻撃では、攻撃者が被害者のアカウント権限を悪用して不正なコードを実行できる恐れがありました。
深刻な脆弱性にパッチが適用されてから約1年が経過した現在も、高度な脅威アクターがWinRARを悪用してウクライナ各地の標的を侵害し続けています。 CVE-2025-8088(CVSS 8.4)として追跡されているこの脆弱性を利用すると、攻撃者はセキュリティ警告を回避し、被害者のマシンにマルウェアをサイレントインストー
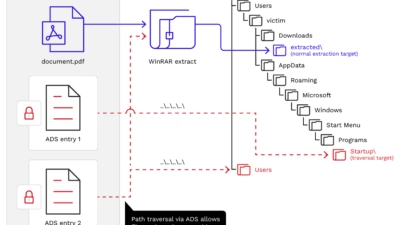
WinRARファイルアーカイバの重大な脆弱性に対処する公式セキュリティアップデートが2025年7月にリリースされたにもかかわらず、旧バージョンのユーティリティが引き続き脅威アクターによる企業インフラへの侵入口となっています。この持続的な脅威は、主に分散型環境において顕在化しています。こうした環境では、Group Po
ロシアと連携する少なくとも2つの脅威グループが、パッチが適用されてから約1年が経過しているWinRARの重大な脆弱性を悪用し、ウクライナの軍および政府機関に対してメールを起点とした攻撃を仕掛けていることが明らかになりました。WinRARに関するトレンドマイクロの調査結果は、CVE-2025-8088として追跡されている

Google Threat Intelligence Group(GTIG)は、...

Googleの脅威インテリジェンスグループ(GTIG)は、CVE-2025-80...

Google Threat Intelligence Groupは、国家支援グル...
すべての記事を読み込みました