
Microsoft、AIエージェントを「内部脅威」として扱うよう呼びかけ
同社のセキュリティ責任者は、AIモデルは信頼できないと指摘しています。 Microsoft Securityのエグゼクティブ・バイスプレジデント(EVP)を務めるHayete Gallot氏は、ブログ記事 の中で
同社のセキュリティ責任者は、AIモデルは信頼できないと指摘しています。 Microsoft Securityのエグゼクティブ・バイスプレジデント(EVP)を務めるHayete Gallot氏は、ブログ記事 の中で
Microsoftは、AIエージェントの挙動にセキュリティ上の懸念が生じた場合、その動作を自動的に制限する新たな仕組みを発表しました。企業はこれにより、AIエージェントをより厳格に管理できるようになります。米Microsoftは月曜日、暴走するAIエージェントを抑え込むための包括的なセキュリティ制御群を発表しま
Microsoftは、自律型AIエージェントがもたらすリスクを監視・制限・管理する「Guardian Agent」を発表新たな制御機能により、リスクレベルの変化に応じてエージェントの権限、挙動、アクセスを動的に調整同社は、「エージェント型インサイダー」には従来のセキュリティ対策を超えた、AIによる継続的な監視が必
Microsoftは月曜日、企業環境で動作するAIエージェントのうち、暴走の恐れがあるものを監視・制限する新たな制御機能を発表しました。同社は、組織はこうしたエージェントを信頼できるソフトウェアではなく「インサイダー」として扱うべきだと主張しています。 今回の機能は、同社が7月に発表したエージェント型セキュリティシス
Microsoftが「Project Perception」で提供する「Guardian Agents」は、エージェントの活動、リスク、セキュリティ上の状況、組織のポリシーの変化に応じて動作を調整します。セキュリティチームがリスク変化の理由を把握し、関連する証拠を調査し、封じ込め措置を推奨または実行し
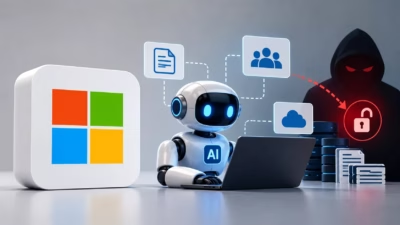
Microsoftは、機密データやアプリケーション、業務ワークフローへのアクセス権を組織がAIエージェントに与えるにつれ、AIエージェントが企業にとってのインサイダーリスクになり得ると警告しました。 問題視しているのは、エージェントが本質的に悪意を持っているという点ではありません。高い能力を持つシステムであっても、ミ
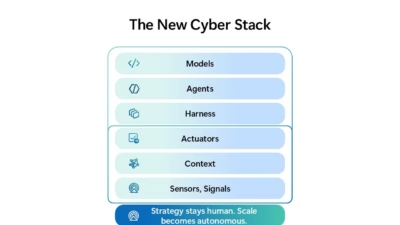
Microsoft Defenderに統合セキュリティオペレーションセンター(ISOC)が導入されました。これはセキュリティ情報イベント管理(SIEM)と脅威対策機能を、AI支援による継続的防御を目指すプラットフォームに統合するものです。SecurityProducts & Services 同社の主張は明快
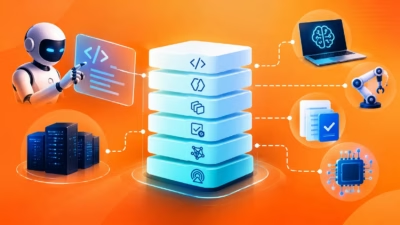
今回の発表は、防御側が抱える深刻化する課題に対応するものです。攻撃者はAIエージェントを使って攻撃活動の一部を自動化できる一方、セキュリティチームはいまだにツール間で情報をやり取りする作業に時間を費やしています。 Microsoftが打ち出した答えは、アナリストとエージェントの双方に同じシグナル、コンテキスト、コント
Microsoftが自社開発の初となるサイバーセキュリティモデル「MAI-Cyber-1-Flash」を発表脆弱性の発見・トリアージ・パッチ適用を赤・青・緑の各エージェントが担う、エージェント型システム「Project Perception」も公開この発表は、OpenAIが自社モデルがサンドボックスを脱出しHug
今回の展開は、ハッカーが自律的な手法を用いた攻撃キャンペーンを仕掛ける能力への懸念が高まる中で行われました。 マイクロソフトは月曜日、「Project Perception」の開始を発表しました。これは、悪意ある攻撃者によるAIベースの脅威が急速に進化する中、防御側がこれに対抗できるよう支援するエー
すべての記事を読み込みました