Microsoftが「Project Perception」で提供する「Guardian Agents」は、エージェントの活動、リスク、セキュリティ上の状況、組織のポリシーの変化に応じて動作を調整します。セキュリティチームがリスク変化の理由を把握し、関連する証拠を調査し、封じ込め措置を推奨または実行し、そこで得た知見をポリシーの強化に生かすのを支援します。目標や重大な判断については、引き続き人間が主導権を握ります。
Microsoftは、エージェント型セキュリティシステム「Project Perception」の拡張として、Guardian Agentsと新たな「Playbooks」を発表しました。Playbooksは、望ましいセキュリティ上の成果を定義し、防御アクションを調整します。
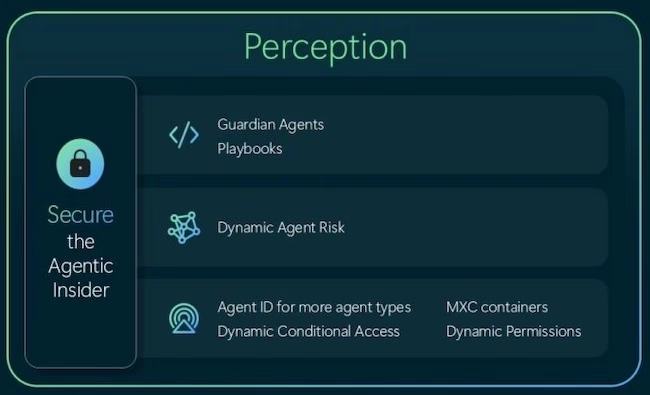
エージェント型インサイダーの保護(出典:Microsoft)
Project Perceptionは、シグナル、コンテキスト、統合レジストリを「Microsoft Agent 365」と共有します。Agent 365は、同社がエージェントの展開、整理、管理に用いるコントロールプレーンです。これにより、IT部門とセキュリティ部門は、エージェントと関連リスクを一貫した形で把握でき、それぞれの役割に適した制御も利用できます。
AIエージェントの境界設定
Microsoftのアプローチは、非決定的な知能を、決定論的な制御、独立した証拠、封じ込めの境界で取り囲むものです。対象は、ID、権限、データ、エンドポイント、ネットワーク、クラウドインフラ、ランタイム環境に及びます。
このシステムには「把握」「封じ込め」「保護」「適応」という4つの継続的な責務があります。チームは、エージェントとその所有者、目的、活動を把握し、エージェントが動作する前にアクセスと行動を封じ込めなければなりません。さらに、エージェントが関わるリソースを保護し、コンテキストや挙動、リスクの変化に合わせて保護策を調整する必要があります。
MicrosoftのCEO、Satya Nadella氏は次のように書いています。「最先端のクローズドモデルやオープンウェイトモデルをインサイダーリスクのように扱うことは、こうしたシステムを構築する一つの方法です。モデルが必ずしも悪意を持っているからではありません。重要なシステムにアクセスできる十分な能力を持つ主体であれば、誰でも誤りを犯したり、侵害されたりする可能性があります。封じ込めと制御のアーキテクチャーは、それを前提に設計しなければなりません」
エージェントの特定と所有者の追跡
Microsoft Securityは、検出対象を新たに35種類のローカルエージェントへ拡大し、サポート対象は合計60種類になります。Claude Code、OpenAIのCodex、GitHub Copilotなども含まれます。セキュリティスタック全体にわたるネイティブ統合、コネクター、センサーがエージェントの情報を収集します。組織は、検出したエージェントを統合レジストリに登録し、所有者、活動、リスクを追跡できます。
同社は「Microsoft Entra Agent ID」も拡張し、ローカルエージェントや、セキュリティセンサーで新たに見つかった未知のエージェントなど、さまざまなパターンのエージェント向けにIDタイプを追加します。この方式では、エージェントに対し、利用者やスポンサーとなる人物とは別のIDを付与します。
MicrosoftでIDおよびネットワークアクセス担当CVPを務めるNadim Abdo氏は、当初Microsoft Securityと統合されていなかったエージェントでも、ポリシーの適用対象にできると説明しました。エージェントIDは、帰属、所有者、ライフサイクル、リスク、権限、認可、ポリシーの基盤となります。これにより組織は、人間本人の行動と、その人物に代わってエージェントが行う行動を区別できます。
エージェントの権限とリスクの管理
組織は、エージェントとツール、API、Model Context Protocol(MCP)サーバー、データ、他のエージェントとの接続を制御し、監視する必要があります。この制御では、接続先に加えて、やり取りされる情報も検査しなければなりません。機密データや、エージェントの動作を乗っ取りかねない信頼できない指示も対象です。
Microsoftは「Dynamic Permissions」を発表しました。エージェントには、承認されたタスクに必要な権限だけを、タスクが必要とする期間に限り、組織全体のポリシーの範囲内で付与します。これらのポリシーにより、エージェントが、利用者本人に与えられていない権限を得ることはありません。影響の大きい行動には、検証済みの人間による承認を求めることもできます。
エージェントには独自のIDとタスク単位の権限が与えられ、これらはタスクの変化や終了に応じて縮小したり失効したりします。従業員は、既存のアクセス権をそのまま保持します。
最小権限でもリスクがなくなるわけではありません。適切なアクセス権を持つエージェントが、外部文書に仕込まれた悪意ある指示に遭遇し、割り当てられたタスクとは無関係の行動を試みる可能性があります。
Microsoftは「Dynamic Agent Risk」も発表しました。ID、データ、エンドポイント、クラウド、ネットワーク、ランタイム環境、エージェント自身の活動からのシグナルを組み合わせます。設定内容、アクセス可能なリソース、想定される影響に加え、エージェントの行動が利用者や組織の意図から逸脱しつつある兆候も考慮します。評価は、エージェントの作業中、継続的に更新されます。
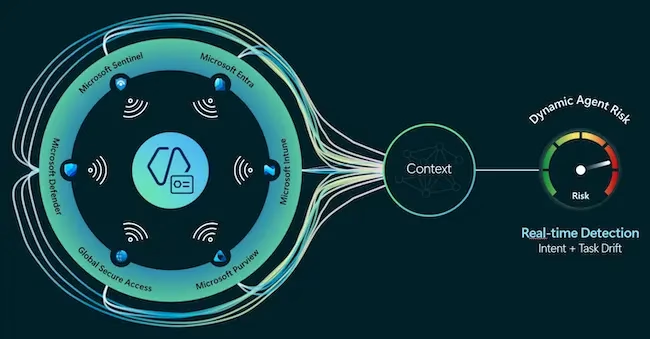
Dynamic Agent Risit(出典:Microsoft)
「Dynamic Conditional Access」は、リスクの変化に応じて、複数の適用ポイントにまたがる制限を調整します。ポリシーとリスクに応じて、書き込みはブロックしつつ読み取りアクセスは維持したり、エージェントが到達できるデータやリソースを絞り込んだり、ネットワーク接続を制限したりできます。時間制限付きアクセスの短縮や取り消し、検証済みの人間による承認の要求も可能です。リスクが最も高いレベルでは、ランタイムを隔離したり、実行を停止したりできます。
たとえば、経費処理エージェントが不審な指示に遭遇し、無関係な行動を試みたとします。この場合、システムは経費の承認権限を取り消す一方、確認する機能は残せます。リスクがさらに上昇すれば、エージェントの隔離や停止に踏み切ることもあります。
MicrosoftでCustomer SecurityのCVP兼副CISOを務めるTerrell Cox氏は、次のように述べています。「エージェントが大規模に導入されるのは、大規模に信頼できる場合に限られます。Microsoftはすでに、数十万のエージェントが稼働する世界で事業を営んでいます。私たちは『Customer Zero』として、エージェントを保護するには、エージェントの活動を継続的に可視化し、アクセスとデータを先回りして守り、進化する脅威に歩調を合わせる適応型の保護が必要だと学びました。こうした教訓は、あらゆる組織が安心してエージェントを導入できるよう私たちが提供するイノベーションに、直接反映されています」
翻訳元: https://www.helpnetsecurity.com/2026/10/20/microsofts-ai-agents-threats-guardian-agents/