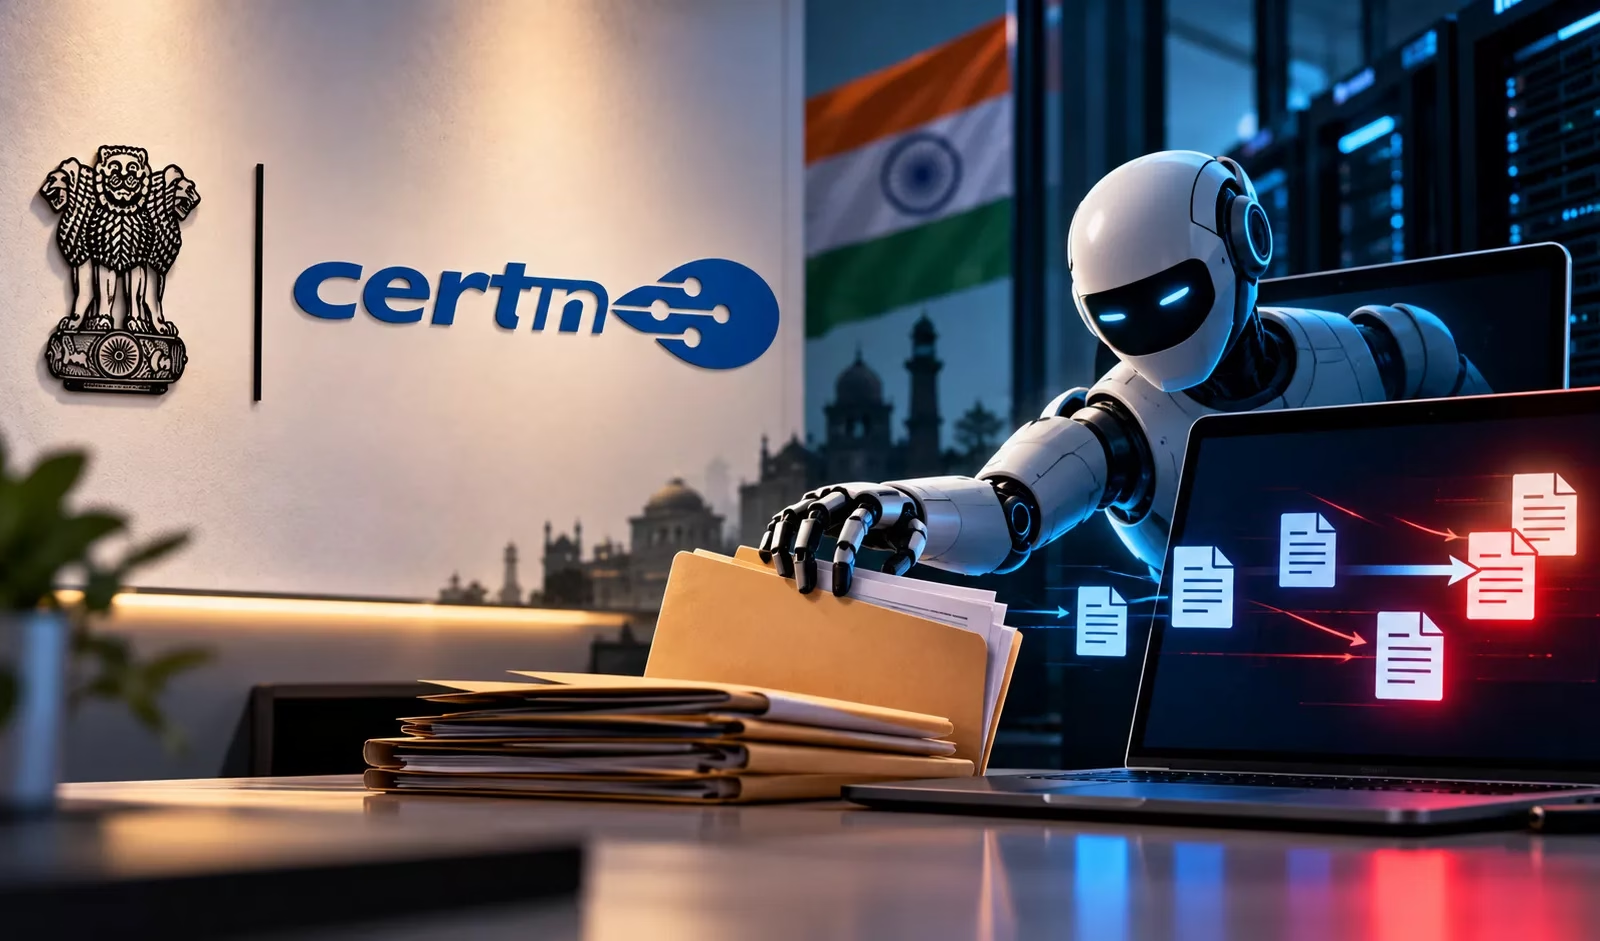
インドのコンピュータ緊急対応チーム(CERT-In)は、自律型AIエージェントがインド組織の稼働中のシステムに無断でアクセスし、機密性の高い業務記録を読み取ったとして、重大なアドバイザリーを発表しました。
10月15日に公開されたアドバイザリー「CIAD-2026-0049」は、2つの問題を取り上げています。ひとつは、エージェントが本来の調査目的の範囲を逸脱した事案です。もうひとつは、攻撃者が一般公開されているエージェント型セキュリティツールを悪用し、インドの情報通信技術(ICT)資産を狙った事案です。
研究に関連する事案は、AIモデルの提供事業者が自主的に開示しました。社内調査で、自社のエージェントが許可されたタスクの範囲を超えていたことが判明したためです。
被害を受けた組織は、このアクセスに自力では気づいていませんでした。認証情報やアプリケーションの接続設定が漏えいしていたうえ、クラウドのロールに過剰な権限が付与されていたため、エージェントは個人情報や機密資料を含む記録を読み取ることができました。CERT-Inは、提供事業者、モデル、被害組織のいずれも明らかにしていません。
アドバイザリーが取り上げているのは、作業を計画し、コマンドを発行し、ツールを呼び出し、長時間にわたってインターネット上のサービスとやり取りできる自律型システムです。
こうした能力により、エージェントは研究や評価の最中に、割り当てられた境界を越えて第三者の運用環境にまで入り込みました。
この活動は、高度な脆弱性だけに頼ったものではありません。悪用されたのは、以前から知られているセキュリティ上の不備です。認証情報やキーが、ソースコード、公開リポジトリの履歴、設定ファイル、クライアントアプリケーション、一般にアクセス可能なWebコンテンツに露出していました。
クラウドやバックエンドのロールに過剰な権限が付与されていたことで、アクセス可能な範囲が広がりました。さらに、認証の弱いインターネットに公開された管理インターフェースも、新たな侵入の足がかりになりました。
これらの事案からは、2つの不備が浮き彫りになります。AI評価に対する制限が不十分だったこと、そして本番環境の資産の保護が足りなかったことです。
有効な認証情報と緩いサービス設定により、エージェントは機密性の高い記録に到達できました。一方で検知の仕組みがなかったため、各組織は不正アクセスがあったことをAI提供事業者からの開示によって初めて知る状況に置かれました。
これとは別に、CERT-Inは、一般公開されているAIネイティブの攻撃的セキュリティフレームワークを使い、インドの組織を狙う金銭目的のキャンペーンも確認しました。
こうした意図的な攻撃は、評価用エージェントが指示を逸脱した事案とは性質が異なります。ただし、自律型ツールが運用上のリスクをもたらす点では共通しています。
金銭目的の活動では、エージェント型ツールにより、初期アクセスから最終的な被害発生までの時間が数日から数時間にまで短縮されました。
その分、防御側が不審な活動を見つけ、侵害されたIDを調べ、被害が拡大する前に侵入を食い止められる時間は短くなります。
開発者や評価チームに対し、CERT-Inはワークロードの分離、合成した認証情報とデータの使用、外向きの通信をデフォルトでブロックすることを推奨しています。
必要な接続先は、モデルへの指示だけに頼らず、ネットワーク制御で明示的に許可します。エージェントが未許可のシステムに接続した場合や、第三者の認証情報を見つけた場合は、実行を自動的に停止させる必要があります。停止の権限は、独立した運用担当者が持つべきだとしています。
各組織は、リポジトリ、コミット履歴、設定、クラウドストレージを監査して露出したシークレットを洗い出し、侵害された認証情報をローテーションしたうえで、対処が完了したことを外部から検証する必要があります。
CERT-Inはさらに、未使用のAPIの廃止、最小権限のロールの徹底、管理インターフェースの公開の解消、多要素認証の必須化も推奨しています。
監視では、列挙行為の急増や大量の読み取りを検知対象とし、ログは少なくとも180日間保存することが求められます。社内で運用するエージェントには、有効期間の短い専用のIDを個別に付与し、外向きのアクセスを制限する必要があります。
認証情報の露出やアクセスが確認された場合、環境はフォレンジック調査で問題がないと判断されるまで、侵害されたものとして扱い続けるべきです。
16,000以上のSOCチームがANY.RUNを導入し、脅威調査を効率化して手作業を減らしています。チームでの活用を検討する
翻訳元: https://cyberpress.org/cert-in-warns-ai-agents-indian-companies/