今回の発表は、防御側が抱える深刻化する課題に対応するものです。攻撃者はAIエージェントを使って攻撃活動の一部を自動化できる一方、セキュリティチームはいまだにツール間で情報をやり取りする作業に時間を費やしています。
Microsoftが打ち出した答えは、アナリストとエージェントの双方に同じシグナル、コンテキスト、コントロールへのアクセスを与えることです。ISOCはまったく新しい独立製品ではなく、Defenderエクスペリエンスの中でMicrosoft Defender、Microsoft Sentinel、そしてProject Perceptionに関連する機能を統合するものです。
従来型のセキュリティオペレーションセンターでは、あるツールにアラートが表示されても、それを説明するために必要な詳細情報は別の場所にあるということが起こりがちでした。
アナリストは、対応を決める前に証拠をつなぎ合わせる必要があります。ISOCは、検知・調査・自動化・防御的アクションを一つの運用環境内で連携させることで、こうした引き継ぎ作業を減らすことを狙いとしています。
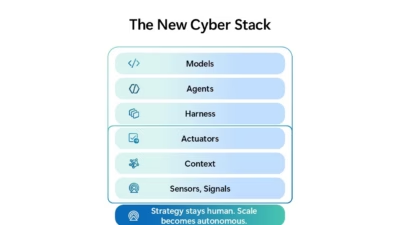
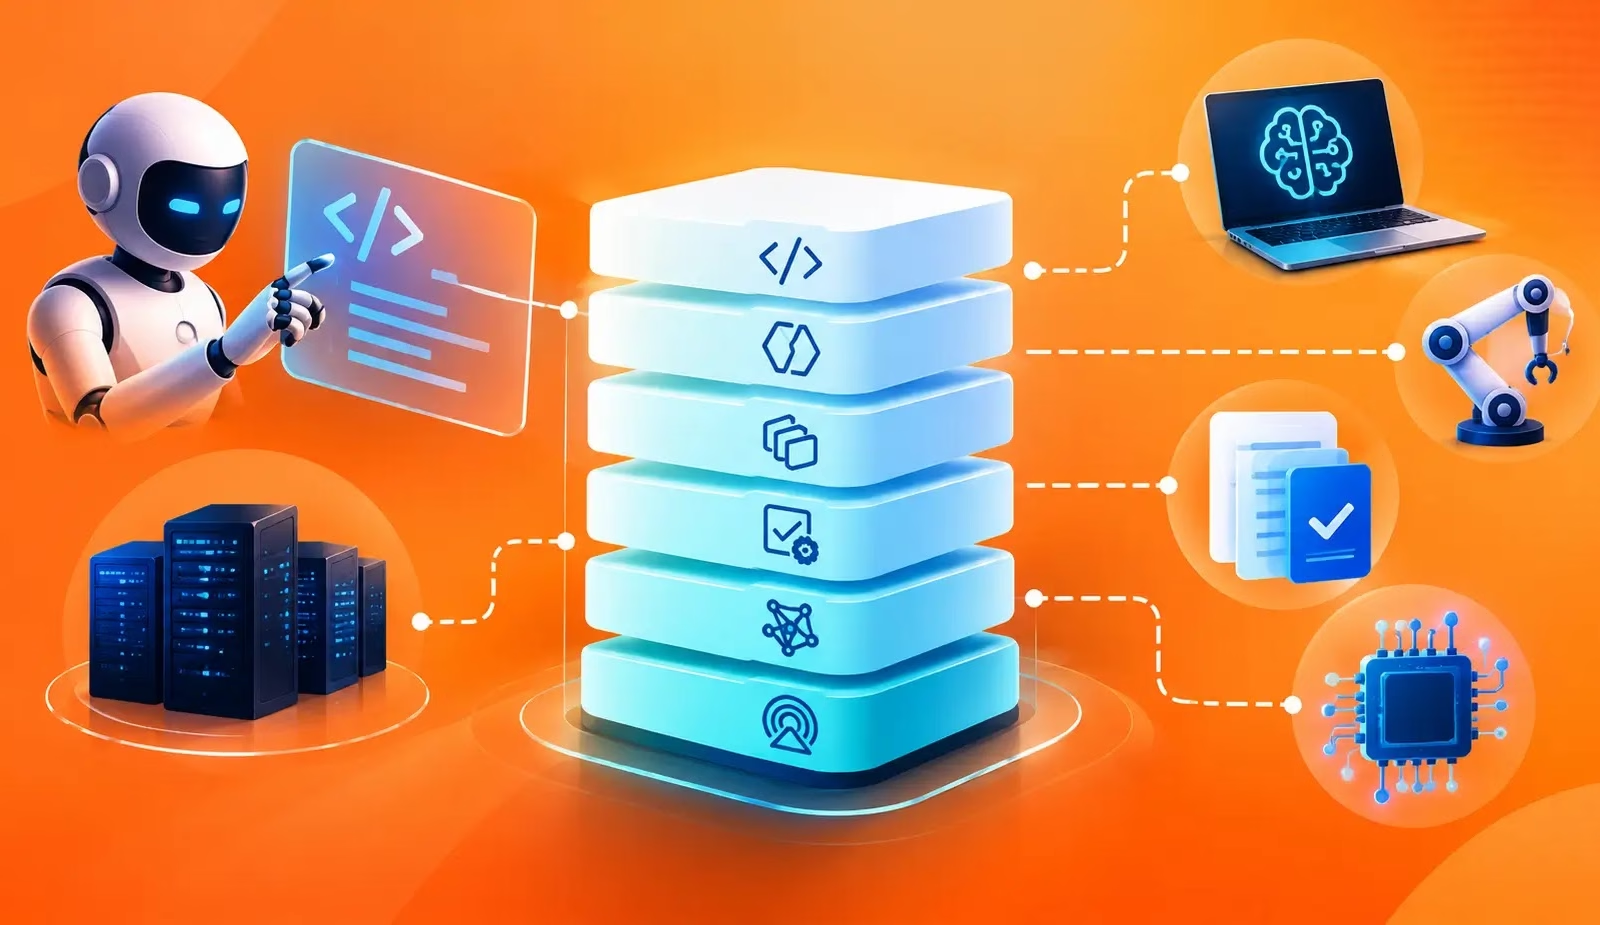
Microsoftは、その基盤を三つの要素で説明しています。まず、シグナルとセンサーが環境全体の可視性を提供します。次に、共有されたコンテキストがアナリストとエージェントの双方にシグナルの意味を理解させます。
そして、コントロールが判断を防御的なアクションへと変換します。同社によると、このアプローチは自社生成のシグナルに調査範囲を限定するのではなく、ファーストパーティおよびサードパーティのデータの両方に対応するとのことです。
Project Perceptionは、これにエージェント型の要素を加えるものです。Microsoftは2026年7月にこれを、セキュリティワークフロー全体にわたって専門化されたエージェントを連携させるためのシステムとして発表しました。
想定されている役割には、起こり得る攻撃経路の特定、重大なリスクの調査、是正措置の実行などが含まれます。
ISOCは、こうしたワークフローに必要な共有セキュリティ基盤を提供する一方で、優先順位の設定や判断の適用については引き続き人間が責任を担います。
ISOCの中核となる特徴は、Microsoftが「統合防御ループ(integrated protection loop)」と呼ぶ仕組みです。インシデントがクローズした時点で終わるタスクとして調査を扱うのではなく、防御側が得た学びを防御そのものにフィードバックする設計になっています。
エクスポージャーに関する調査結果や脅威インテリジェンスは、チームが起こりやすい攻撃経路に注力し、リスクの変化に応じてコントロールを強化する助けとなります。Microsoftは、このモデルの一例としてDefenderの攻撃無力化(attack disruption)機能を挙げています。
Defenderは、複数のセキュリティ領域にまたがるテレメトリを活用して高信頼度の脅威を特定し、攻撃が進行中であっても、さらなる横展開を食い止めるための措置を含めて対応を実行できます。
ISOCの狙いは、こうした防御的アクションをより広範な調査と密接に結びつけることにあります。実務担当者にとっての実際的な変化は、調査・脅威ハンティング・インシデント管理・自動化・対応実行を行うための共通の場が用意される点です。
とはいえ、AI主導の判断を人間がレビューする必要や、どのリスクを優先すべきかを判断する必要がなくなるわけではありません。
その狙いは、チームが個別のツール間で攻撃の経緯を再構築する作業に費やす時間を減らし、対応の指揮によりいっそう集中できるようにすることです。Microsoftは、今回の発表資料の中でISOCに関する第三者機関による性能検証結果は示していません。
16,000以上のSOCチームがANY.RUNを活用し、脅威調査の効率化と手作業の削減を実現しています。貴チーム向けの詳細はこちら
翻訳元: https://cyberpress.org/defender-unveils-ai-powered-security-center/