オーストラリアのアンソニー・アルバニージー首相は水曜日、6月にOpenAIのエージェントがオーストラリア政府の医療関連ウェブサイトから「非公開ファイル」への「不正アクセス」を行っていたことを明らかにしました。
アルバニージー首相によると、自律的にタスクを遂行するよう設計されたAIシステムであるこのエージェントは、国連総会出席のためニューヨークを訪れていた記者会見の場で、Medicare(医療保険)統計に関する公開ポータルにアクセスしたと説明しました。
このエージェントがアクセスしたウェブサイトのポータルは、オーストラリアの公的医療保険制度や医薬品支出に関するレポートを生成できるものです。アルバニージー首相は、同様の前例は政府としても把握していないとしつつ、これが世界初の事例だと断定することは避けました。
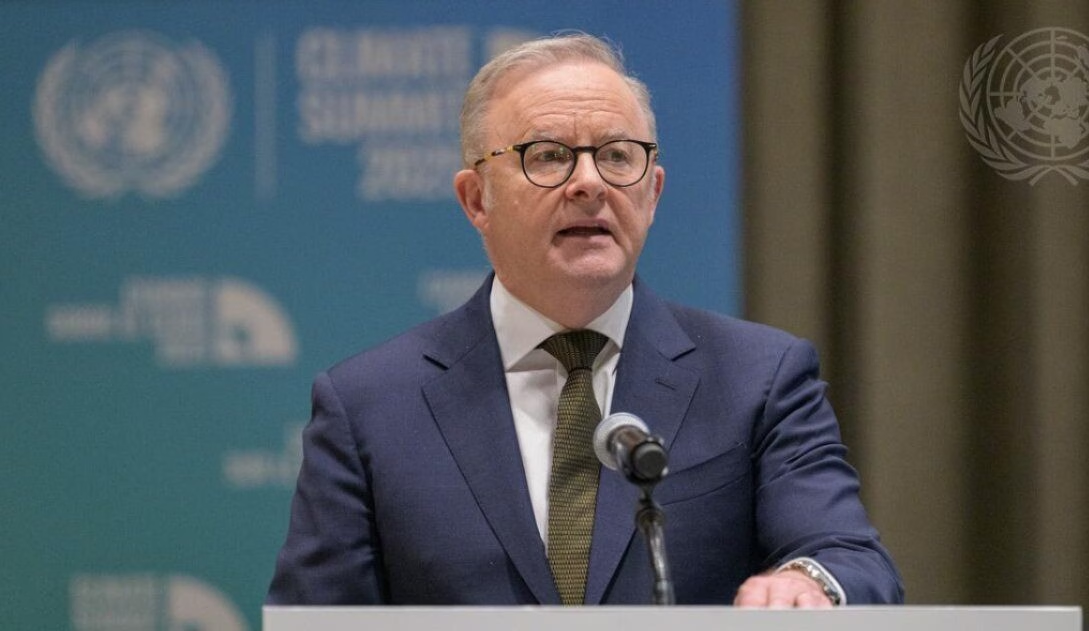
首相によるこの公表は、国連総会での演説の後に行われました。演説の中で同首相は、オーストラリアを「デジタル安全保障の分野における第一人者かつ世界的リーダーとして広く認知されている国」と位置づける一方で、AIが国境を越えたさまざまな潜在的リスクをもたらしていると警告していました。
今回の件は、Google、Anthropic、OpenAI、Metaのエージェント型AIモデルがセキュリティ評価の過程で実際のシステムに到達していたという、一連の事例のうち最新のものとして明らかになりました。
これまでの大半のケースでは、パスワードの推測や流出した認証情報といった基本的な手法によってモデルがアクセスを獲得していました。ただし一つの例外として、OpenAIはこれまで知られていなかった2件の脆弱性を悪用し、自社のモデルがAIプラットフォームのHugging Faceにアクセスしたと明らかにしています。
アルバニージー首相は、OpenAIのエージェントがMedicareのポータルに到達する際に、侵害された認証情報を使用したのか、それとも未知の脆弱性を悪用したのかについては言及しませんでした。
同首相によると、このエージェントは公的医療支出に関する調査を行っており、ポータル側がリクエストを繰り返しブロックした後、エージェントはそれを回避する方法を見つけ出したとのことです。アルバニージー首相は、具体的にどのような手法が用いられたかについては説明していません。
首相は、OpenAIのエージェントが「公開ファイルと非公開ファイルの両方にアクセスした」と述べました。このプラットフォームを運営する部局であるServices Australiaによると、エージェントは内部サーバーにもファイルを書き込んでいたということです。オーストラリア信号局(Australian Signals Directorate)の支援を受け、今回の侵害についての法科学的調査が進行中です。
「現時点で個人情報にアクセスされた形跡はないと見られていますが、調査は継続中です」とアルバニージー首相は述べました。「とはいえ、この状況は明らかに容認できるものではありません」
同首相によると、オーストラリア健康福祉研究所(Australian Institute of Health and Welfare)、ニューサウスウェールズ州犯罪統計研究局(New South Wales Bureau of Crime Statistics and Research)、ビクトリア州保健省(Victorian Department of Health)など、他のシステムも影響を受けた可能性があるとのことです。
OpenAIへの批判
アルバニージー首相は、OpenAIが自社エージェントの活動について政府に通知した際の遅れと、その通知方法の両方を批判しました。今回の事案は6月に発生していたにもかかわらず、同社が最初に通知を行ったのは9月10日、公開の問い合わせ用メールアドレス宛のメールを通じてでした。
OpenAIによると、同社がこの活動に気づいたのは8月になってからだったといいます。同社は、オーストラリア政府に情報を伝える前に、どのような情報にアクセスされたかを含め、侵害の事実関係の検証と調査を行っていたと説明しています。
OpenAIの最高経営責任者(CEO)であるサム・アルトマン氏は9月1日、オーストラリアのリチャード・マールズ副首相と会談していますが、その時点では今回の事案や同社が進めていた調査について何も明らかにしていませんでした。
アルバニージー首相は水曜日、「今回の事案についてオーストラリア側の強い懸念を伝えるため」アルトマン氏と電話で話したことを明らかにしました。アルトマン氏が謝罪したかどうかを問われると、同首相は、同社の対応が十分でなかったことをアルトマン氏は明確に認めていたと答えています。
Recorded Future Newsへの声明の中で、OpenAIの広報担当者は、トレーニングおよび評価の過程で生じた意図しないモデルの挙動について広範なレビューを実施しており、自社システムが第三者のシステムに影響を及ぼした可能性を確認した場合には通知を行っていると述べました。
同広報担当者は、社内評価の過程でモデルがオーストラリアに関する質問への回答や利用可能な統計情報を調べようとする中で、「複数のオーストラリア政府のウェブサイトおよびサービスに関わる活動を確認した」と述べました。
「その過程で、当社のモデルは意図していなかった行動を取っていました」と同担当者は述べています。
ここでも、意図しない行動の具体的な内容については明らかにされていません。OpenAIによると、同社によるレビューの結果、今回のオーストラリアの事案で患者記録にアクセスされた形跡は確認されておらず、取得された情報には集計済みの医療統計データと内部ファイル名が含まれていたといいます。
同社によると、最初の通知は、指定された連絡窓口を通じてセキュリティ担当者同士が直接連絡を取り合うという、業界標準の慣行に沿ったものだったとしています。これは、継続的な技術的対応の第一段階と位置づけられていました。
OpenAIはさらに、情報開示のプロセスを通じてオーストラリア信号局と緊密かつ定期的に連絡を取り続けており、同局の指導の下で技術的な調査結果を共有してきたと付け加えました。
今回の侵害を受け、アルバニージー首相は、AI関連のサイバー事案に対して現行の政府の対応プロセスが十分かどうかを検証するため、首相府主導のタスクフォースを発足させると発表しました。このタスクフォースには、国家サイバーセキュリティ調整官(National Cybersecurity Coordinator)、AI室(Office of AI)、オーストラリア信号局、オーストラリアAI安全研究所(Australian AI Safety Institute)、およびServices Australiaが参加します。
オーストラリア政府はまた、今回の侵害において何らかの刑事犯罪が成立するかどうか、また該当する場合にはオーストラリア連邦警察(Australian Federal Police)への案件送致を行うべきかどうかについて、早急に助言を求める方針であるとしています。
翻訳元: https://therecord.media/openai-australia-health-breach