時折、あまりにも理にかなった話に触れて、思わず「なぜ今まで気づかなかったのだろう」と首をかしげながら微笑んでしまうことがあります。
私はこれまで何度かそうした経験をしてきました。その一つが、Sounil Yu氏のCyber Defense Matrixを読んだときでした。アプリケーション、データ、ネットワーク、ユーザー、デバイスといった異なる資産クラスにわたってNISTサイバーセキュリティフレームワークをどう活用すべきか、実践的な洞察を論理的に示す内容でした。Sounil氏のアプローチはとても腑に落ちるもので、CISOとして私たちが求めているのは、まさにこうした「筋が通り、実行に移せる」ものです。私たちの仕事は情報が絶えず飛び交う騒がしい世界であり、CISOは情報過多に悩まされがちです。だからこそ、セキュリティプログラムを前進させ、ノイズとリスクの両方を減らせる、明快で実践的、かつ実行可能な洞察が私たちの助けになります。
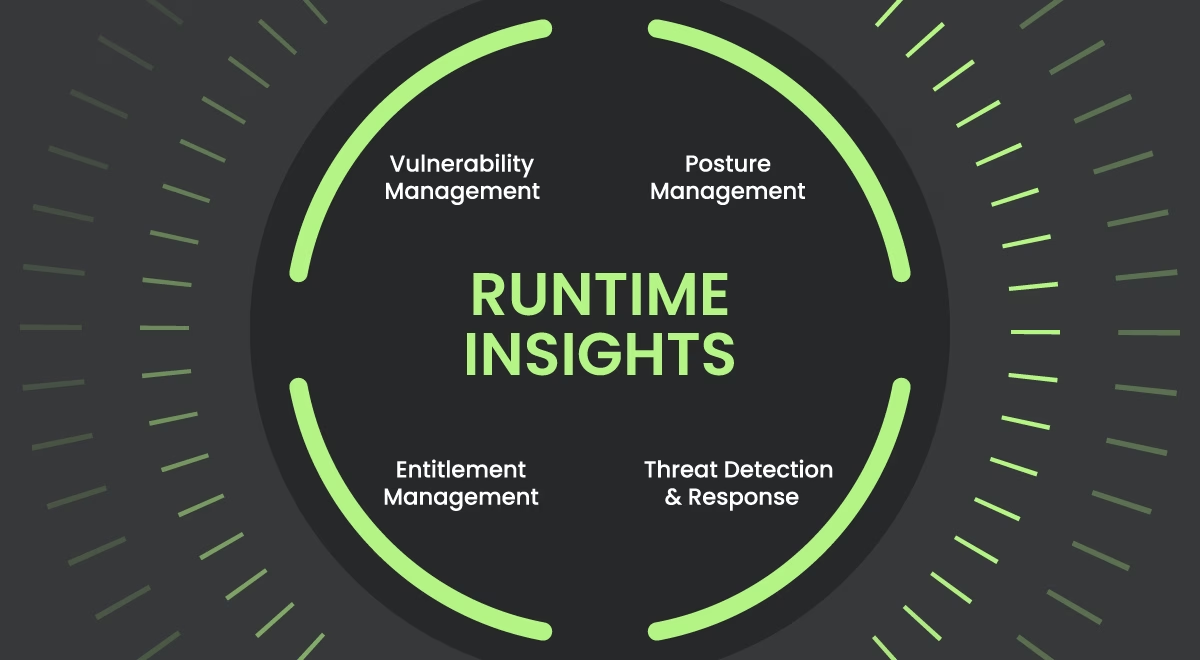
最近、Sysdigが公開したある図を目にして、Cyber Defense Matrixを読んだときと同じ前向きな感覚を覚えました。この図は「当たり前だけれど見過ごされがちな事実」を鮮やかに突きつけてくれます。つまり、ランタイム時に発生する重大なリスクの一部分に焦点を絞ることで、騒がしい環境を鎮め、リスク要因を劇的に減らせるということです。
少し立ち止まって、下の図をご覧ください。左側には、組織のサイバーリスク低減のために管理しなければならない、無限とも思えるほど多数のリスク変数が並んでいます(ここではアプリケーションを例にしています)。これらのリスクは、デプロイされるパッケージ、割り当てられる権限、使用される設定といった、システム運用の主要な領域から生じます。一方右側には、私たちのチームが注意を向けるべき、はるかに管理しやすいリスクの一群が示されています。この図はまさに衝撃的でした。
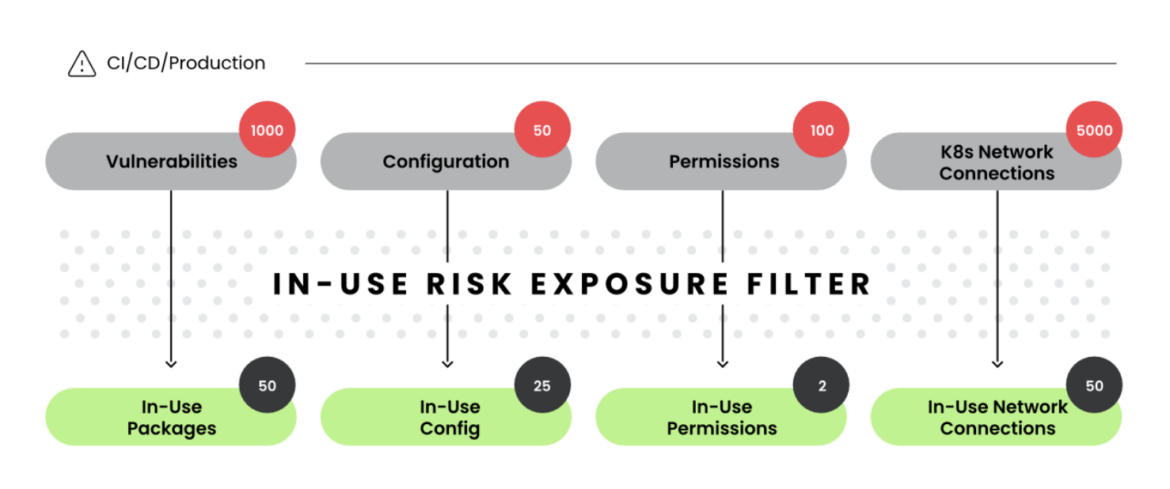
脆弱性管理プログラムと同様に、優先順位付けとフィルタリングは不可欠です。大企業には、対応が必要な脆弱性が数千から数万件存在します。良くて、その一部はパッチ適用で対処でき、一部はコード修正という形での改修が必要になります。最悪の場合、システムの再設計や新たなセキュリティ制御の導入が求められることもあります。しかし、これほど膨大な脆弱性の山の中で、実際に悪用されるのはごく一部にすぎません。この点は、米国サイバーセキュリティ・インフラセキュリティ庁(CISA)の既知の悪用済み脆弱性カタログの価値が証明しているとおりです。ほとんどの脆弱性は単なるノイズにすぎず、現行のセキュリティアプリケーションやツールで大部分は緩和されています。しかし、既知の悪用済み脆弱性については、注意を払い、自組織の運用環境における状況を確認したうえで、速やかな改修が求められます。潜在的リスクではなく、実際に悪用されているリスクに焦点を当てるのは理にかなったことです。これにより、私たちが直面する複雑な運用環境における信号対雑音比が改善されます。
CISOという役割に明確に期待されていることの一つは、組織内の同僚たちが、どのデジタルリスクに注意を払うべきかを優先順位付けする手助けをすることです。少なくとも自社のアプリケーションについては、システムがどのように構築・提供されているかをより深く洞察できるランタイムセキュリティに焦点を当てることが、この優先順位付けを助けるエレガントでシンプルなアプローチとなります。無限とも言えるリスクと限られたリソースに直面したとき、セキュリティプログラムは実際にリスクを効果的に減らせる領域に集中することが不可欠です。再びSysdigのサイトから引用すると、以下のフィルタリング図を見れば、このランタイムアプローチの価値は一目瞭然です。
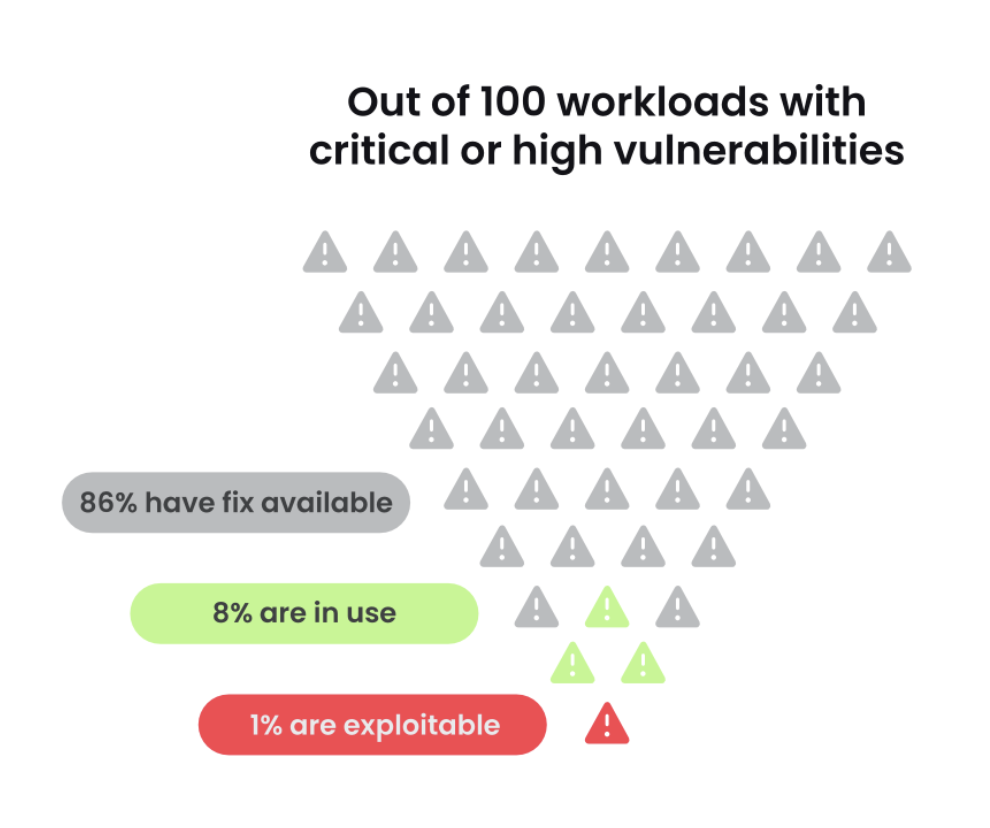
ランタイムセキュリティがアプリケーションセキュリティにおいて占める位置は、限界経済学が経済学全体において占める位置に似ています。つまり、そこにこそ「本当の勝負どころ」があるのです。経済学者にとって、すべては限界において起こります。上の二つの図が示すように、この類推は私たちのアプリケーションセキュリティにもそのまま当てはまります。勝負はランタイムにあるのです。ここはまた、ビジネス価値が生み出される場所であり、ビジネスそのものが動く場所でもあります。あらゆるビジネスプロセスは、何らかのアプリケーションによって支えられています。アプリケーションの運用環境は複雑で、コードベース、権限とアクセス許可、ネットワークおよびインフラの設定、サードパーティ製ライブラリ、マイクロサービス、そして脆弱性を生み出しかねない各種の設定など、多岐にわたる要素を含んでいます。アプリケーション環境は騒がしく、絶えず変化し、リスク管理の観点からは気を散らされがちです。だからこそ、ランタイム中に何が起きているかに焦点を当てるべきなのです。そうすることで、ノイズを効果的に減らしつつ、注意を払うべきリスクシグナルを際立たせることができます。
サイバー犯罪者がLLMを活用して攻撃を加速・パーソナライズするAI時代においては、CISOの役割はますます不可欠になっています。シフトレフトによって攻撃対象領域を縮小し、セキュリティのベストプラクティスを徹底し、ノイズを断ち切って即座に対応できるランタイムセキュリティツールに頼ることが、これまで以上に重要になっています。この戦いにおいて私たちは一人ではありません。AIツールもまた、セキュリティを他のチームにとってより身近なものにするうえで、非常に優れた助けとなります。LLMが自社インフラのセキュリティコンテキストにアクセスできる場合、開発者に対してセキュリティリスクの影響を的確に説明してくれます。これにより開発者はより早い段階で行動を起こせるようになり、セキュリティのシフトレフトがさらに進むとともに、CISOとそのチームはより困難な課題に集中する余裕が生まれます。
時に、エレガントな解決策は私たちの業界の意表を突きます。その一例がOWASP® FoundationのApplication Security Verification Standard(ASVS)です。このASVSは、ランタイムセキュリティを十分にカバーしておらず、ごく大まかな意味での保護しか推奨していません。これは、従来型のエンドポイント保護ベンダーが脅威アクターによる環境寄生型(living off the land)の攻撃手法に十分な焦点を当てていなかったために、最終的にエンドポイント検知・対応(EDR)という、新しく明らかに効果的なエンドポイント保護の形態が生まれた経緯とよく似ています。ASVSの今後のバージョンでは、アプリケーションセキュリティにとって明白な価値を持つランタイムセキュリティの手法について、より詳細に取り上げられることを願っています。
私見を述べさせていただくと……シフトレフトは、シールドライト(守りを右側=実行時にも固める発想)を犠牲にして進めるべきではありません。この二つは表裏一体であり、サイバーリスクをはじめとするあらゆるデジタルリスクに直面したとき、組織のレジリエンスを高めるために互いを補い合うものです。
CISOにとって、ランタイムセキュリティに焦点を当てることは大きな意味を持ちます。組織内の同僚たちが気にかけているのは、組織が持つアプリケーション群によって支えられている自らの業務そのものです。ランタイムセキュリティによって実際の重大なリスクを減らすことで、私たちは組織のレジリエンスと安全性を高める手助けができます。そして最終的に、それこそがCISOという役割の核心にあるものなのです。
著者について
本記事は以前、LinkedInに掲載されたものです。
翻訳元: https://webflow.sysdig.com/blog/why-runtime-security-should-be-a-top-priority-for-cisos