
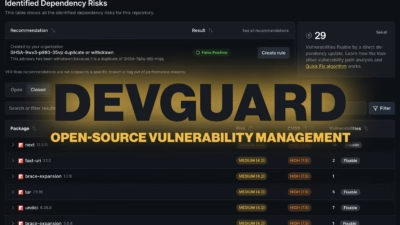
DevGuard:ソフトウェアサプライチェーン向けのオープンソース脆弱性管理ツール
DevGuardは、ソフトウェアプロジェクトのセキュリティ上の検出結果を一か所に集約し、リスクの高い順に並べて追跡する、無料のオープンソース脆弱性管理プラットフォームです。OWASPのインキュベーティングプロジェクトで、誰でも自前のサーバーで運用できます。 1つのコマンドラインで6種類のスキャン D
DevGuardは、ソフトウェアプロジェクトのセキュリティ上の検出結果を一か所に集約し、リスクの高い順に並べて追跡する、無料のオープンソース脆弱性管理プラットフォームです。OWASPのインキュベーティングプロジェクトで、誰でも自前のサーバーで運用できます。 1つのコマンドラインで6種類のスキャン D
2000年代初頭、Renee Guttmann氏がニューヨーク市で初めてOpen Worldwide Application Security Project(OWASP)の会合を開いたとき、業界の関係者や参加者の間には懐疑的な空気が漂っていました。そもそも、Webアプリケーションの脆弱性をスキャンして何になるのか、と
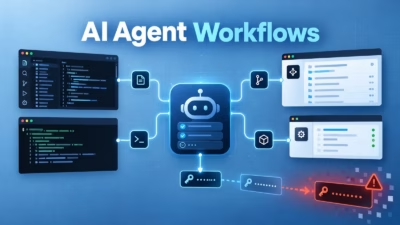
AIエージェントは、日常的な開発作業の中で認証情報を露出させる可能性があります。シークレットが保護されたストアから、コマンド引数、ログ、トランスクリプト、外部モデルへの入力へと流出してしまうのです。 問題は、開発者ツールそのものが悪意を持っているということではありません。エージェントは開発者の権限を引き継ぎ、依頼を
Vijilは、企業向けAIエージェントのセキュリティ脆弱性やポリシー違反を見つける自動テストシステム「Diamond Adaptive Red Teaming for Agents(DART)」をリリースしました。DARTは自ら複数の敵対的エージェントを動かし、標的の防御を多段階の攻撃で探ります。攻撃
AIアプリケーションは、1件のリクエストが消費できる計算資源やその他のリソースの量に対して有効な制御機構を欠いている場合、想定外のコストが積み上がってしまうことがあります。この大規模言語モデル(LLM)の脆弱性は「unbounded consumption(無制限消費)」と呼ばれ、暴走的な処理、サービス障害、モデル窃取
Siembaは、API Security Testing機能の一部として、IDOR(安全でない直接オブジェクト参照)の自動テストを発表しました。この機能はREST、GraphQL、SOAPの各APIを対象に、顧客データの露出につながりやすい脆弱性クラスをテストします。 200エンドポイントのAPIコレ
Googleの「Agent Anomaly Detection」は、Gemini Enterprise Agent Platform上のAgent Runtimeで稼働し、ADK(Agent Development Kit)for Python 1.2以降で構築された自律型エージェント向けの、推論ベー
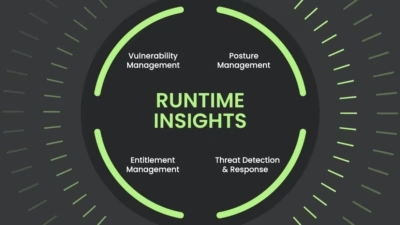
時折、あまりにも理にかなった話に触れて、思わず「なぜ今まで気づかなかったのだろう」と首をかしげながら微笑んでしまうことがあります。私はこれまで何度かそうした経験をしてきました。その一つが、Sounil Yu氏のCyber Defense Matrixを読んだときでした。アプリケーション、データ、ネットワーク、ユーザー、
OWASPは、オープンソースコードの脆弱性発見と実用的な修正提供との間にあるギャップを埋めることを目的としたグローバルプログラム、Open Automated Security Initiative for Software(OASIS)を立ち上げました。 2026年8月26日にサンフランシスコで発表されたOASIS
シニアサイバーセキュリティストラテジストすでに与えられていた権限有効な認証情報から生まれた汚染パッケージ、既に与えられていた権限だけでインサイダー脅威と化したAIエージェント、そして権限が与えられた瞬間に行動を進めたランサムウェアアフィリエイトのLLM——攻撃者たちは、AIに被害をもたらすために新たな権限は不要だと気づ
すべての記事を読み込みました