
ここ数日の間に、Googleは複数のChromeアップデートを立て続けにリリースしました。
9月22日、Googleはデスクトップ向けStable Channel Updateを公開しました。デスクトップユーザーにとって最も重要なアップデートです。これによりChromeはLinux版がバージョン154.0.8037.57、WindowsおよびMac版がバージョン154.0.8037.57/.58となります。このアップデートには108件のセキュリティ修正が含まれ、そのうち11件はCritical(緊急)評価となっています。
今後数日から数週間かけて順次展開される予定です。
その翌日、GoogleはAndroid版Chrome 155(バージョン155.0.8059.16)を、一部のユーザー向けに限定してリリースしました。Google Playではまだ全員に表示されていない可能性がありますが、順次配信されるので注目しておいてください。Googleによれば、安定性とパフォーマンスの改善が含まれているとのことです。
これに加えて、Chrome 155はBetaチャンネルでも利用可能になっています。Android版のリリースはEarly Stable展開にあたり、Googleがまず一部のユーザーに配信して、全体に広げる前に予期しない互換性や安定性の問題がないかを確認する仕組みです。一方Betaは、Stable版のおよそ4〜6週間前に新機能を試したいユーザー向けの、別系統のプレリリース版です。比較的完成度は高いものの、依然として不具合を含む可能性があるため、日常利用よりもテスト用途に向いています。
Chromeの更新方法
最も簡単な方法は、Chromeを自動更新させることです。ただし、ブラウザを一度も閉じない場合や、拡張機能が更新を妨げるなど何らかの不具合が起きた場合には、アップデートが適用されないまま古いバージョンを使い続けてしまうことがあります。
展開が自分のところに届くのを待ちたくない場合は、手動での更新も簡単です。Chromeの設定メニューまたはヘルプメニューから「Google Chromeについて」を開いてください。Chromeが自動的にアップデートを確認します。アップデートがあれば、「再起動」をクリックして適用します。
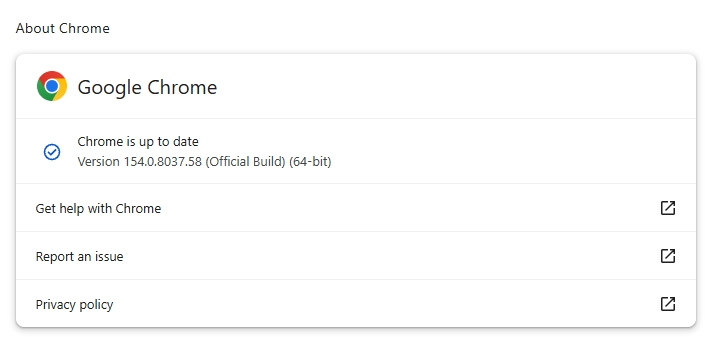
バージョン番号の付け方の解説や手順の詳細については、以下のガイドをご覧ください。 あらゆるOSでChromeを更新する方法
技術的な詳細
デスクトップ向けのセキュリティ修正のうち、いくつかは詳しく見ておく価値があります。
まずはCVE-2026-95350です。これはChromeのグラフィックス変換レイヤーであるANGLEに存在するバッファオーバーフローの脆弱性です。
バッファオーバーフローとは、プログラムがメモリ上の特定領域に、その容量を超えるデータを書き込んでしまうことで攻撃を許してしまうバグです。基本的には、攻撃者がまずゴミデータを書き込んでメモリ領域を埋め尽くし、続けて隣接するメモリ内の既存コードを上書きするコードを書き込みます。このコードは、後になって脆弱なプロセスによって実行されてしまいます。
細工されたウェブページによってこの脆弱性が引き起こされる可能性があり、その結果、ブラウザのクラッシュやコード実行の恐れを含む、メモリ安全性に関わる不具合につながる可能性があります。
ANGLEにおけるもう一つのCritical評価のバッファオーバーフローの脆弱性は、CVE-2026-95281として追跡されています。悪意のあるウェブページによって脆弱なグラフィックス処理コードに到達できる可能性があり、この不具合はブラウザの侵害といった深刻な影響につながり得ますが、Googleは悪用の詳細については明らかにしていません。
さらにCVE-2026-95357もあります。これはChromeのGPUコンポーネントにおける範囲外書き込みの脆弱性です。つまり、プログラムが本来意図された領域の外にデータを書き込んでしまう可能性があるということです。
GPUコンポーネントとは、Chromeがコンピューターのグラフィックスプロセッサとどのように連携してグラフィックス処理を行うかを担う部分です。
脅威が被害をもたらす前に、その芽を摘んでおきましょう。
Malwarebytes Browser Guardは、フィッシングページや悪意のあるサイトを自動的にブロックします。無料で、ワンクリックでインストールできます。ブラウザに追加する →