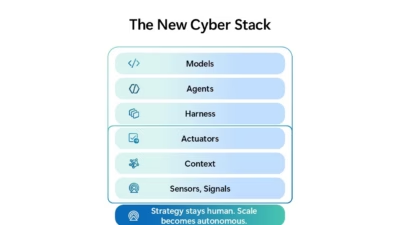
AI導入プログラムの実施は、いまや企業にとって不可避の方針となっています。サイバーセキュリティの分野では、ダッシュボードにAIチャットボットを組み込むことはすでに当たり前になりました。業界全体、そしてそれが支えている組織は、エージェント型AIの導入へと進化していく必要があります。
しかし、真の自律性とは単に処理を高速化することではありません。ゴールそのものを根本から変えることを意味します。最終的な目標は「シフト・ゼロ(Shift Zero)」、すなわち脆弱性の滞留を完全になくし、発生源でエクスポージャーを未然に防ぐことです。これを実現するためには、最後の工程から着手するのが最善の方法です。
継続的脅威エクスポージャー管理(CTEM)は、脅威とエクスポージャーを発見し修復するためのフレームワークです。このフレームワークの最終ステップである「動員(mobilization)」は、運用上の到達点にあたります。しかしこれまで、この工程は時間のかかる手作業のままでした。
これまで自動化は、発見・優先順位付け・検証の各段階に重点的に導入されてきました。そこで従来のCTEMフレームワークの発想を逆転させ、修復の自動化に焦点を当てることで、組織はエクスポージャー管理のループを完結させることができます。
CTEMに残された最後のフロンティア
自組織のエクスポージャーを発見し修正しようとするセキュリティチームは、いずれも同じライフサイクルをたどります。何が重要かを見極め、環境内に何が存在するかを把握し、作業計画を立て、その計画を検証し、そして実行に移す――という流れです。
この一連の流れがCTEMフレームワークであり、スコーピング、発見、優先順位付け、検証、動員という5つのステップから構成されます。
このフレームワークの前半は診断のプロセスです。スコーピングでは、ビジネスへの影響という観点から資産と攻撃対象領域を定義します。これは大部分が人間の判断力に頼る、手作業中心のプロセスです。
発見のプロセスも同様に診断的な性質を持ちます。かつては、何が存在するかを把握すること自体が最も困難な作業でした。組織はスプレッドシートで管理された静的な資産台帳に頼っていましたが、現在ではスキャンが継続的かつ自動的に行われるようになっています。
同様に、優先順位付けも診断的なプロセスであり、ここ数年で自動化による強化が進んできた領域です。長らく組織は、脆弱性の深刻度を判断するために共通脆弱性評価システム(CVSS)に依存してきました。
しかし現在では、ある脆弱性を悪用するエクスプロイトが実際に出回っているかどうか、そのエクスポージャーを保護する代替的な統制策が存在するかどうか、そして対象資産がビジネスに与える影響の大きさに基づいて、脆弱性の優先順位を決定するソリューションが登場しています。こうした多数の変数を処理することは、機械学習にとって理想的なユースケースといえます。
フレームワークの後半は、実行に関わるプロセスです。検証とは、優先順位付けされたエクスポージャーが実際に悪用可能であること、そして各種の統制策が実際に攻撃を防いでいることを確認する作業です。過去5年間で、攻撃シミュレーション、ペネトレーションテスト、敵対的検証もまた、自動化が着実に進んできました。
そして最後のステップである動員こそが、自動化を取り入れる余地が最も大きく残されている領域です。動員は、人とプロセスを横断してインサイトを実際の行動へと落とし込む工程です。
ところが、この段階に至った途端、自動化の流れは止まってしまいます。誰かがチケットを起票し、そのチケットは複数のチームをまたいで受け渡され、変更ウィンドウによって遅延し、調整や交渉を経てバッチ処理され、時には一度も修正されないまま放置されて終わることさえあります。
私たちは、完璧に優先順位付けされ、厳密に検証された発見事項を生み出すという点では、非常に優れたソリューションを築き上げてきました。それにもかかわらず、実際の修正には依然として手作業のプロセスが必要とされているのです。
CTEMはもともと、エクスポージャー管理に秩序をもたらすために設計されたフレームワークです。しかし手作業による動員が、セキュリティチームを受け身の対応サイクルに閉じ込めたままにしてきました。シフト・ゼロは、このパラダイムを転換します。増え続ける発見事項を管理し続けるのではなく、シフト・ゼロは自律的な修復そのものを運用フローの中に直接組み込みます。これにより、「問題を見つけたので、これから修正しよう」という発想から、リスクにさらされる期間そのものを根本からなくすという発想へと移行できるのです。
エージェント型自動修復によって動員を実現する
エージェント型自動修復は、盲目的な信頼に基づく行為ではありません。ここで論じているのは、未知のリスクに対する判断ではなく、既知の問題を修正することです。既知の資産に既知のパッチを適用するエージェントは、すでに下された決定を実行しているにすぎません。
ここで参考になるのが監督制御理論です。この理論は、人間のオペレーターが細部まで管理しきれない機械をどのように制御すべきかを規定するものです。この理論の系譜から生まれたのが、広く議論されている「human in the loop(人間がループの中にいる)」と「human on the loop(人間がループを監督する)」という区分です。
human in the loopとは、エージェントが承認を待つ方式を指します。エージェントは状況を把握し、修正案を決定し、変更内容をステージングした時点で処理を止めます。そして人間がその修正を承認するか却下するかを判断します。エージェントが実務を担い、人間が意思決定を担うという役割分担です。
human on the loopとは、エージェントが実行と報告を担う方式です。エージェントは定義された範囲内でタスクを実行し、人間は個々の操作を逐一レビューするのではなく、ダッシュボードやアラートを通じてその成果を監督します。人間が方針を定め、エージェントが業務量をこなすという分担になります。
この2つの方式を自然に使い分ける基準となるのが、すでに算出済みのリスクスコアです。優先順位付けされたエクスポージャー管理のランキングは、CVSSの深刻度スコアよりも強力なシグナルとなります。リスクの高い発見事項には人間によるレビューを適用し、リスクの低い発見事項でエージェント型自動化への信頼を積み上げていくとよいでしょう。
セキュリティ部門のリーダーたちが、監督者のいないエージェントに最も影響の大きいエクスポージャーへの対応を委ねることに慎重なのには、正当な理由があります。AIシステムは今なお、予測が難しい振る舞いをすることがあります。懸念されているのは、エージェントが適用した対策がかえって被害を拡大させてしまう事態です。
この懸念を和らげるためには、エージェントを制約された行動範囲の中でのみ動かすべきです。承認済みのパッチセットからの適用、特定の設定パラメータの変更、セグメントの隔離に限定し、それ以外のケースについてはチケットを起票するにとどめます。破壊的な操作は、そもそもエージェントの語彙に存在しないため、選択肢として検討される余地すらありません。行動範囲を明確に区切ることこそが、自律性を安全なものにする鍵です。
さらに重要なガードレールが2つあります。すべての操作にはロールバック計画が必要であり、また自動化に先立って承認経路を標準化しておく必要があります。今日の時点で資産クラスの所有者が曖昧なままであれば、エージェントはその曖昧さを機械並みの速度で増幅させてしまいます。
次に、失敗を想定したリハーサルを行いましょう。エージェントが誤った時間帯に誤ったホストへパッチを適用してしまうというシナリオを想定し、机上演習を準備します。そこで、誰がそれに気づくのか、誰が停止させる権限を持っているのか、そして停止までにどれくらいの時間がかかるのかを確認しておきます。こうした教訓は、本番環境の中でではなく、会議室の中で学んでおくほうがはるかに望ましいものです。
将来的には、エージェント型自動修復の可能性はさらに野心的な領域へと広がっていきます。すなわち、自己修復するネットワーク――自らのテレメトリを監視し、正常な振る舞いをモデル化し、異常を自律的に隔離するネットワークの実現です。
CTEMは本来、閉じたループとして機能するライフサイクルであるはずです。発見、優先順位付け、検証はすでに長年にわたって機械並みの速度で回ってきましたが、動員だけは手作業のプロセスにとどまっており、そのためにループが開いたままになっているのです。
エージェント型自動修復こそ、AI導入という企業の方針が、解決する価値のある実際の課題と出会う地点です。エクスポージャーはすでに発見され、順位付けされ、検証も済んでいます。残っているのは修正そのものだけです。最後の工程から始め、ループを閉じることで、シフト・ゼロは運用上の現実となるのです。
翻訳元: https://www.securityweek.com/begin-at-the-end-how-to-enable-agentic-remediation/