Tuskiraは、自律型レッドチーミングエージェント機能「Vector」を発表しました。この機能は、攻撃者が外部から何を実行できるかをシミュレーションすることで、組織の悪用可能なアタックサーフェスを特定します。
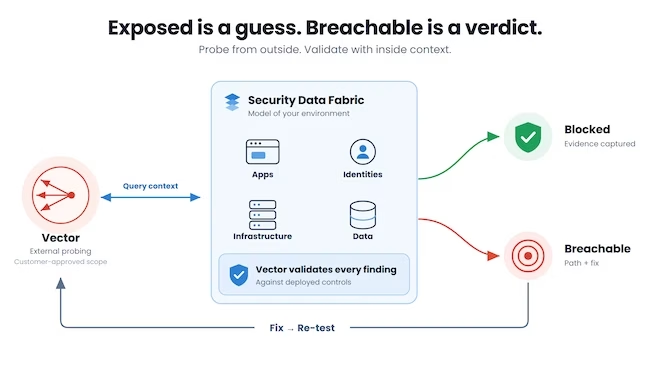
Tuskiraは、外部からの発見事項をすべて、組織がすでに導入している補完的なコントロール、セキュリティツールがすでに報告している内部リスク、そしてアプリケーションおよびインフラのトポロジー構造と照合して検証します。その結果として実現するのが、脆弱性、ID、コントロール設定にまたがる自律的な敵対的エクスポージャー検証です。これにより、セキュリティチームは攻撃者が実際に悪用し得るエクスポージャーにのみ対応すればよくなります。
TuskiraのRed Team Agentは、顧客が承認した外部スコープに対して、新たに台頭してきた戦術・技術・手順(TTP)、新規に開示された脆弱性、そしてAIを活用した攻撃手法を用いて調査を行います。単に「露出している」で止めるのではなく、TuskiraのSecurity Data Fabricをコンテキストとして活用します。
このファブリックは、サードパーティ製セキュリティツールからのシグナルを正規化し、企業のセキュリティアーキテクチャ、アプリケーションおよびインフラのトポロジー、導入済みのコントロール、そしてそれらのコントロールがすでに報告しているリスクを網羅した、生きたデジタルツインを構築します。敵対的テストを企業自身のアーキテクチャに基づいて実施することで、Tuskiraは本番システムへの盲目的な攻撃を行うことなく、マシン速度でエクスポージャーを検証できます。
今回のリリースにより、セキュリティチームは以下のことが可能になります。
- 攻撃者の視点を可視化: クラウド、ID、エンドポイント、ネットワーク、オンプレミス環境にまたがり、攻撃者が到達し得るインターネット公開資産、サービス、ID、設定ミスを、顧客が承認した範囲内で発見します。
- 誤検知の排除: 導入済みの補完的コントロール、内部リスクコンテキスト、アプリケーションおよびインフラのトポロジーと照合し、各発見事項が実際に悪用可能かどうかを確認します。
- エクスポージャーの自律的検証: 既存の脆弱性、ID、コントロール設定について継続的な敵対的検証を実施し、手作業でのトリアージや次回予定の診断待ちを不要にします。
- 調査と封じ込めの迅速化: エクスポージャーの検証にかかる時間を短縮し、資産・ID・被害範囲のコンテキストがすでに付与された検証済み攻撃経路を調査担当者に引き渡します。
- パッチ依存度の低減: WAFルール、ファイアウォールポリシー、IAM制限、EDR設定など、組織がすでに保有しているコントロールに対する最も効果的な変更を推奨またはステージングし、その後再テストして経路が閉じられたことを確認します。
Tuskiraの最高経営責任者(CEO)を務めるPiyush Sharrma氏は、次のように述べています。「どの組織も、何が露出しているかというリストは持っています。しかし持っていないのは、攻撃者が実際に侵入できるのか、そして何がすでにそれを阻んでいるのかという、信頼できる答えです」
「私たちのRed Team Agentは、攻撃者と同じように外部からテストを行い、その結果を企業が自身について把握しているあらゆる情報――アーキテクチャ、コントロール、そしてツールがすでに報告しているリスク――と照合します。これがノイズを取り除く方法であり、だからこそ修正策は、次のメンテナンスウィンドウを待つパッチではなく、チームが今日実施できるコントロール変更であることが多いのです」
侵害モデリングから継続的なサイバー防御へ
Kairoは2026年5月に導入され、複雑で複数ドメインにまたがる侵害経路を明らかにし、既存のセキュリティコントロールと照合して検証する機能を提供してきました。今回のリリースはこの基盤を2つの方向に拡張します。1つは、予定された診断を待つことなくデジタルツインの脅威像を常に最新に保つレッドチームセンサー、もう1つは、センサーが検出した内容を優先順位付け、調査、対応へとつなげ、その結果を検証するエージェント型防御ループです。
Tuskiraの各エージェントは、この共有モデル上でそれぞれの役割を果たします。Kairoは複数ドメインにまたがる攻撃経路をマッピングし、Latticeはどのエクスポージャーが悪用可能で優先的に修正すべきかを検証し、Quellは新たに開示されたCVEが到達可能な経路を生み出すかどうかを判断し、Irisは資産・ID・被害範囲の同じコンテキストを用いてアラートを調査します。
Tuskiraの導入事例では、Kairoがスキャナーの検出結果のうち最大99%を到達不可能として優先度を下げ、環境の変化に応じて侵害経路マップを数分で再計算しています。これにより、SecOpsチームは、依然として悪用可能であったり、検知や制御が不十分であったりする、より少数のエクスポージャーに集中できるようになっています。
翻訳元: https://www.helpnetsecurity.com/2026/09/17/tuskira-vector-autonomous-red-teaming/