YouTuberにとって、そのアプローチは日常的なビジネス連絡に見えるかもしれません。グローバルブランドからパーソナライズされたスポンサーシップのメールが届き、報酬について簡単なやり取りをした後、洗練されたコラボレーションプラットフォームへの訪問を促されます。しかし場合によっては、この一連の流れの裏に詐欺が隠れており、SNSコンテンツクリエイターのGoogleアカウントが乗っ取られる恐れがあります。
最近確認された攻撃キャンペーンの一つは、ワイヤレス伝送機器や映像・音響機器の正規メーカーであるHollylandになりすましています。ESETは、最初の接触や架空のパートナーシップに関する交渉から、ログイン要求に至るまでの流れを追跡しました。また、詐欺グループが異なるブランド名やドメインを使ってキャンペーンを使い回している亜種も複数確認しています。
ここでは、この手口の仕組みと注意すべき点を解説します。
詐欺メール
よくあるパターンですが、この詐欺はコラボレーションの提案を含むパーソナライズされたメールから始まります。あるケースでは、ペルーのジャーナリストのもとに「Paid collaboration opportunity(有償コラボレーションの機会)」と題したメールが届きました。送信者は「Brandi」とだけ名乗り、Hollylandのクリエイターパートナーシップチームに所属していると称していました。
メッセージは個別にカスタマイズされており、標的のYouTubeチャンネルの動画に具体的に言及していました。そのうえで、機材の提供と長期的なコラボレーションの可能性を提示し、クリエイターを誘っていました。
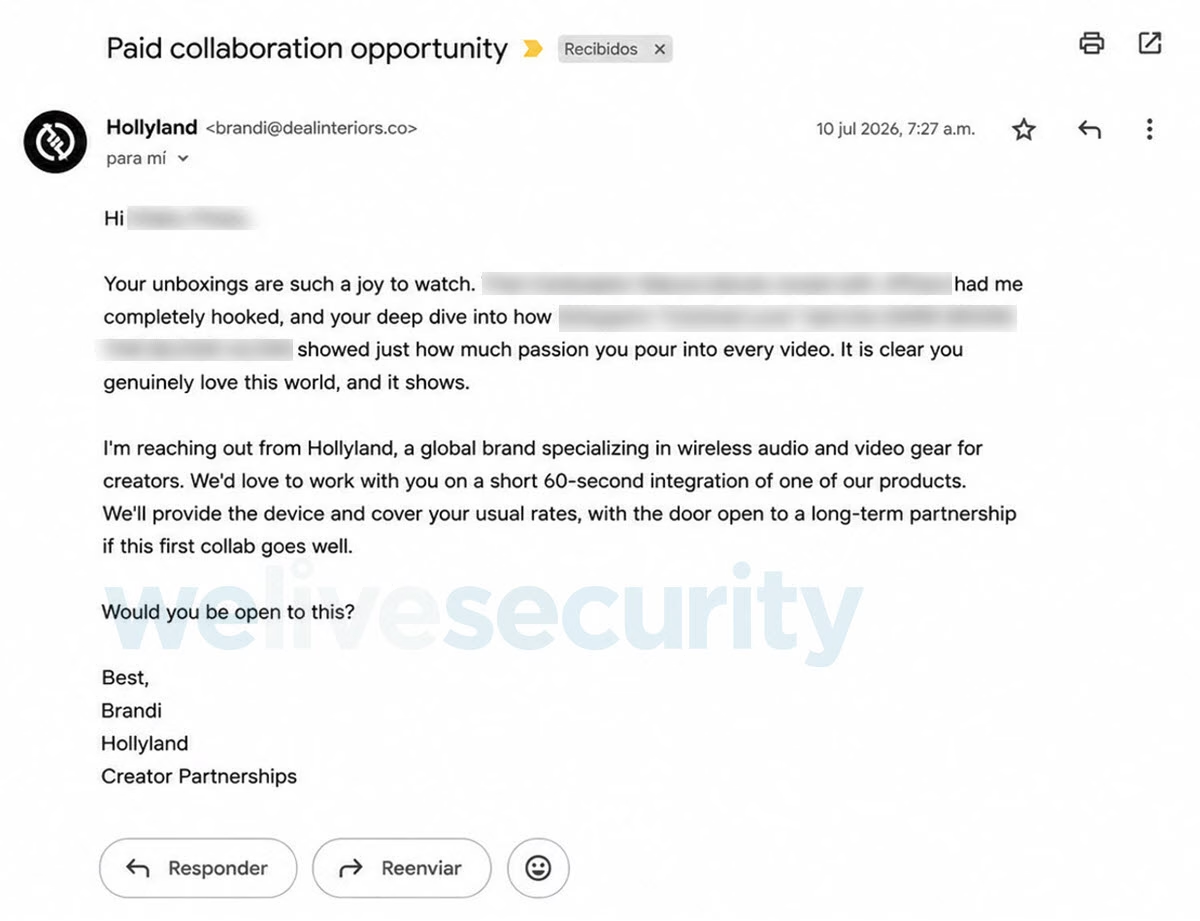
ただし、この時点で明らかな警告サインがあります。送信元のドメインがHollylandとは無関係なのです。いずれにせよ、このジャーナリストが自身の報酬額を返信すると、「Brandi」はjoinmatchy[.]com/hollylandへ進むよう求めてきました。そこでチャンネルの統計情報を確認し、契約と支払いの手続きを行うという説明です。こうした細かな設定が、偽の提案にもっともらしさを与えていました。
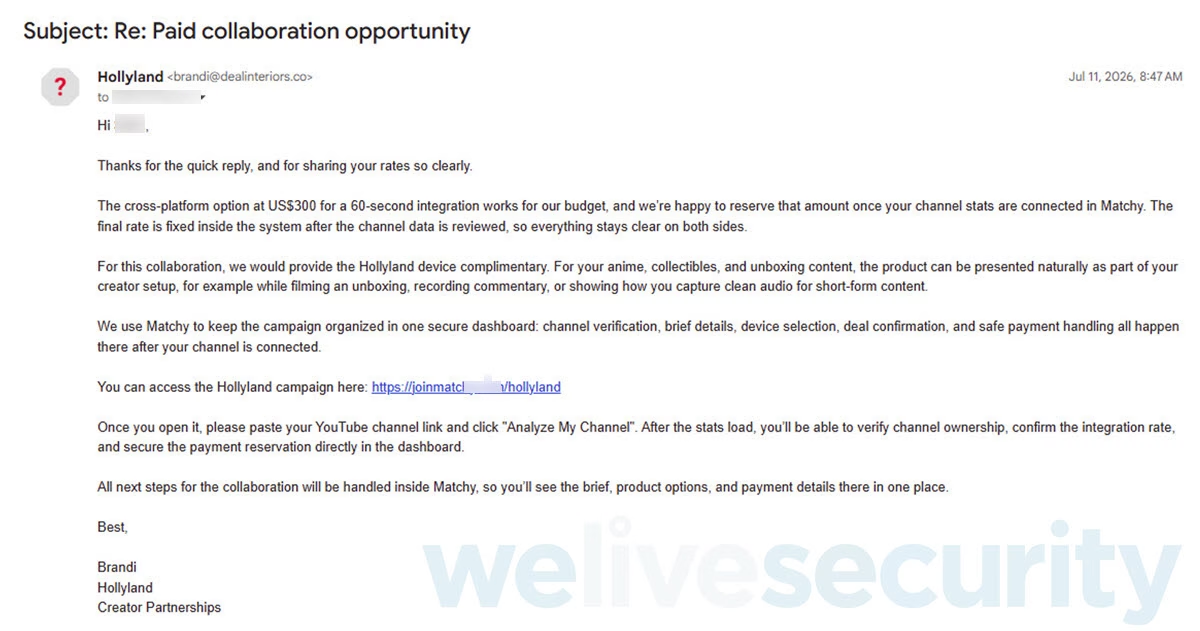
運命の出会いではない
多くの他のフィッシング攻撃とは異なり、この詐欺はすぐにパスワードなどの機密情報を要求することはありません。まず、被害者になりうる人物を、もっともらしく見える一連のステップに誘導します。
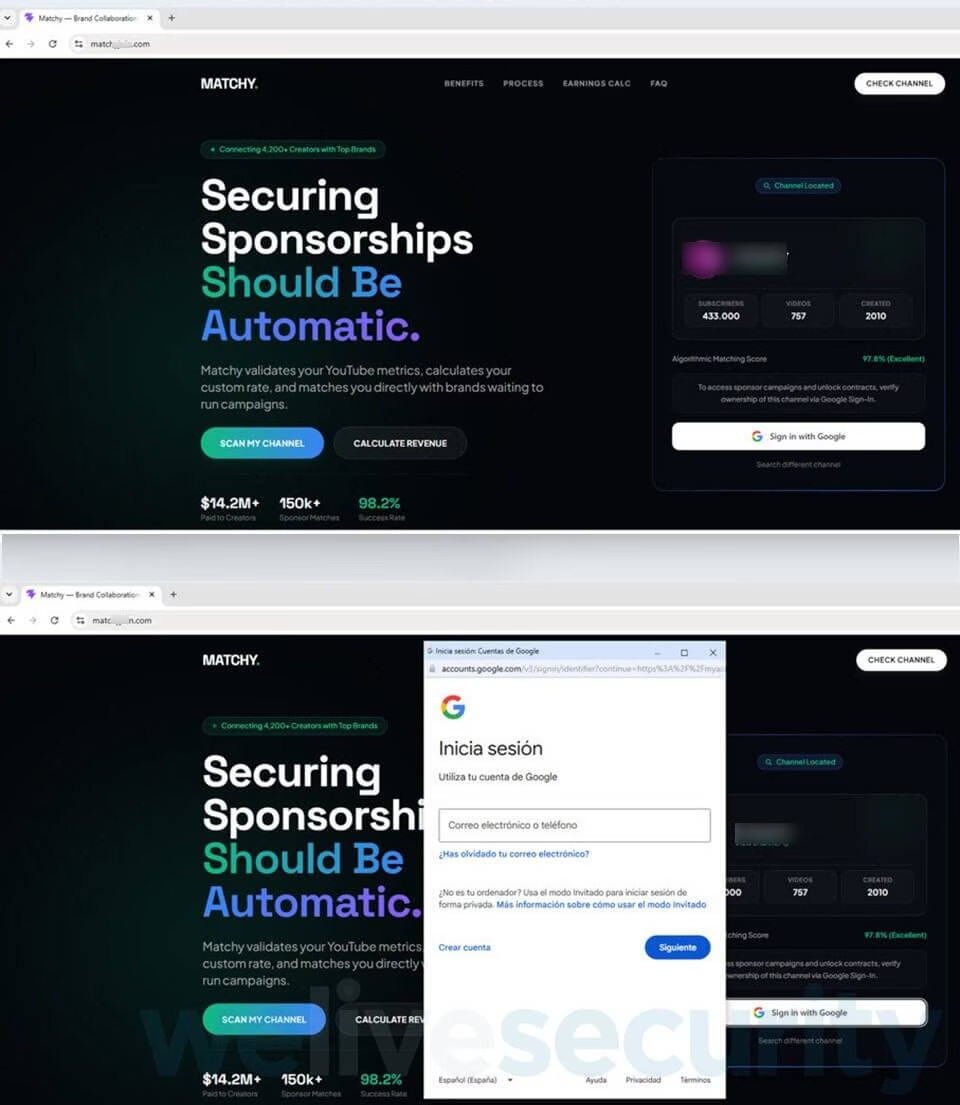
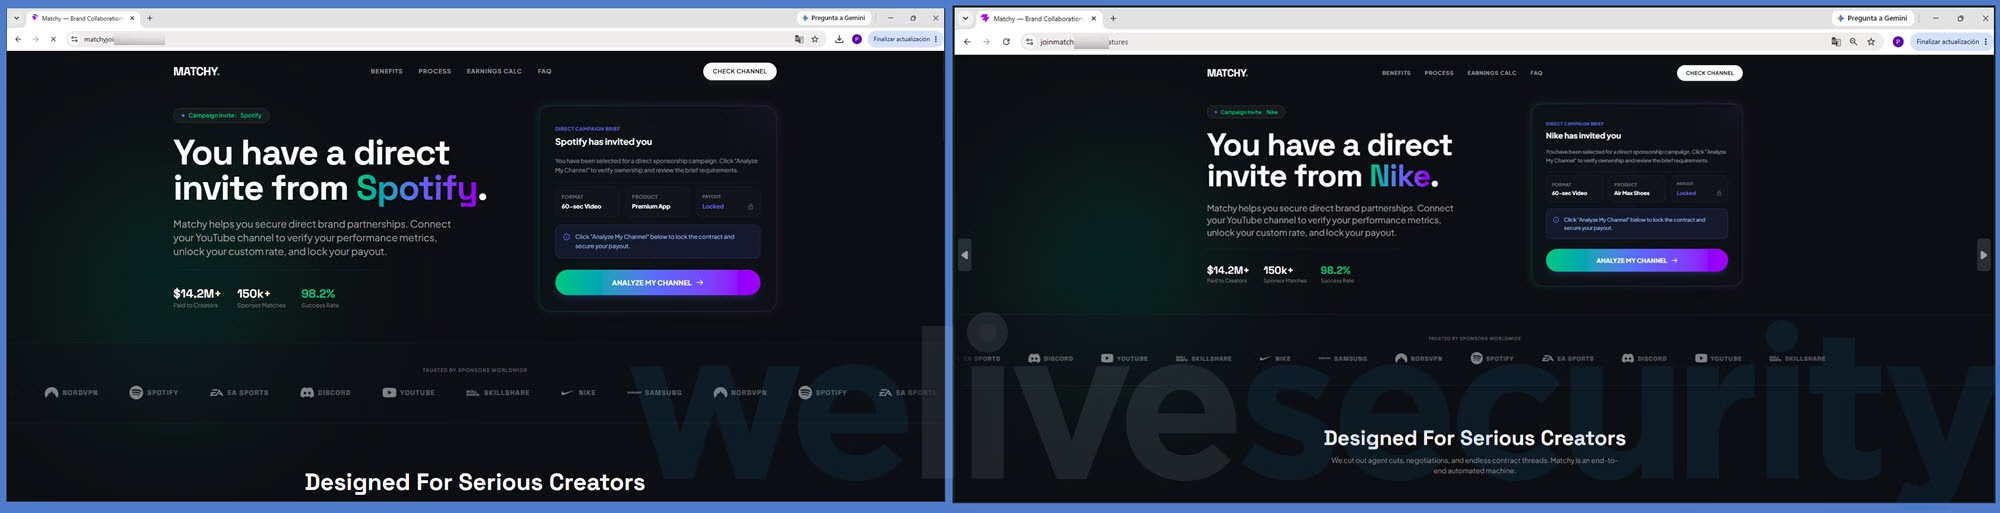
たとえば、不正なWebサイトには、キャンペーンの指標や大手企業のロゴなど、実績あるプラットフォームらしい要素が並んでいます。さらに、コラボでどれだけ稼げるかを試算する収益計算機能のほか、契約交渉、共同プロジェクト、支払いを自動化するかのような機能もいくつか備えています。このプラットフォームはクリエイターのYouTubeチャンネルURLも要求します。このURLを使って公開情報を取得し、一見パーソナライズされたような体験を作り出しています。
リスクが一気に高まる段階
次のステップでは、SNSクリエイターをGoogleのサインインページへ誘導します。名目は、YouTubeチャンネルの所有権の確認です。もちろん「Googleでログイン」は、数多くのオンラインプラットフォームが使っている正規の認証方式です。こうした見慣れた仕組みと、ここまでに築かれた信頼感のせいで、標的は警戒を緩め、この要求を本人確認や手続き上の通常のステップだと受け止めてしまうかもしれません。
重要なのは、被害の程度がページの裏側で何が行われているかによって決まる点です。正規のGoogleサインインでは、デフォルトでサイトと共有されるのは名前、メールアドレス、プロフィール写真だけです。ただし、YouTubeチャンネルを管理する権限など、それ以上を求められる場合は別です。この権限があれば、攻撃者は動画のアップロードや削除などが可能になります。一方、偽のログインページはさらに踏み込み、パスワードとワンタイムコードを盗み取ります。これによってアカウントそのものを掌握し、個人情報、アカウント復旧手段、GmailやGoogleドライブといったサービスへのアクセスまで手に入れます。
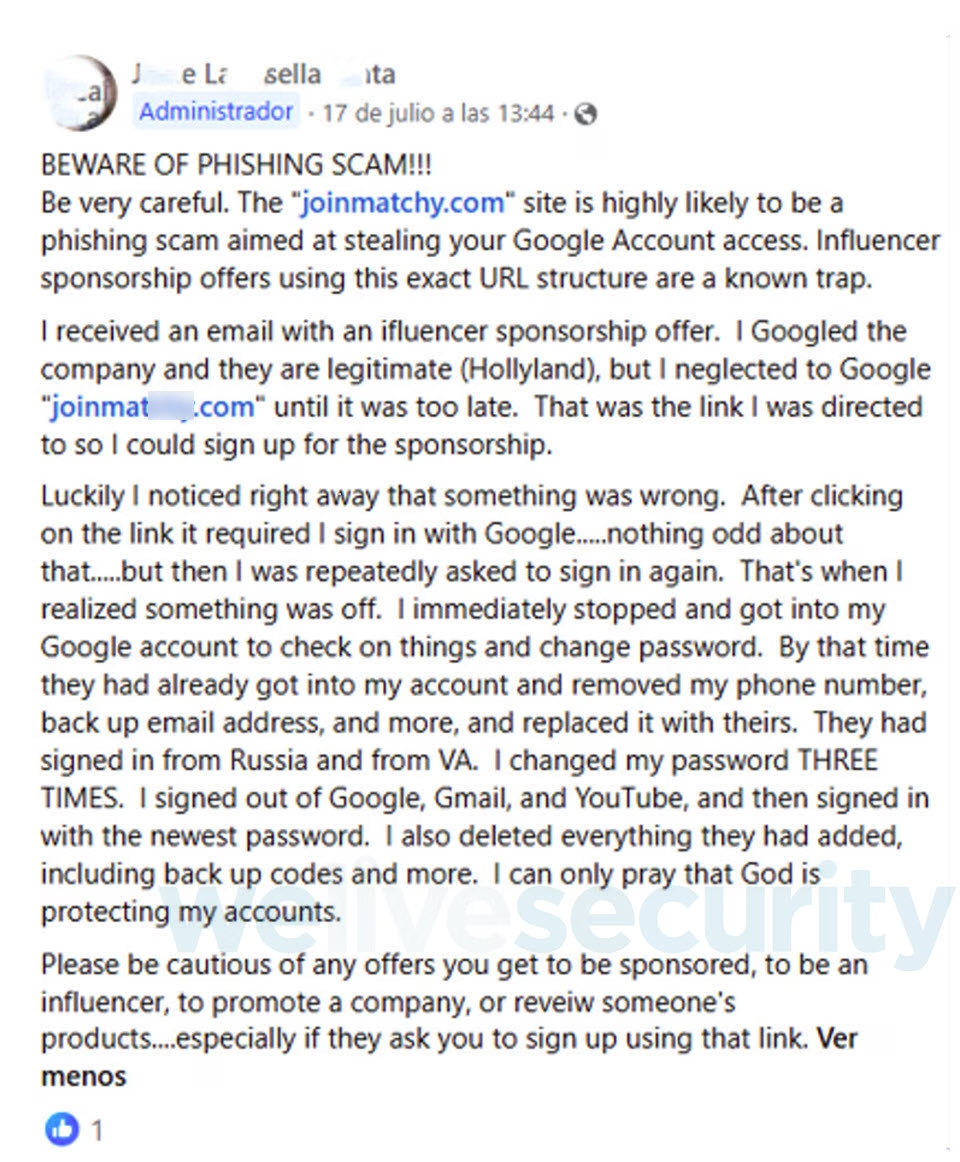
あるクリエイターは、この攻撃の一種に引っかかった後の苦難を語っています。攻撃者は彼女のGoogleアカウントに侵入すると、電話番号と復旧用メールアドレスを自分たちのものに差し替え、さらに独自のバックアップコードも追加しました。いずれもアカウント復旧を妨げるための工作です。
世界規模でモジュール化されたキャンペーン
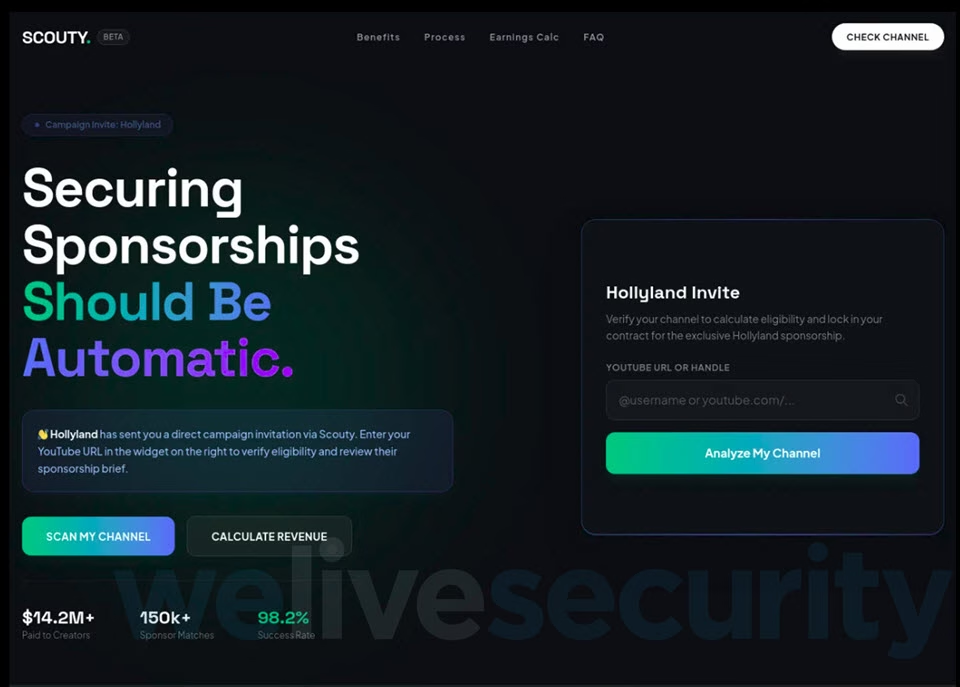
このキャンペーンの背後にいる攻撃者は、NikeやSpotifyなど他のさまざまなブランドにもなりすましています。Hollyland自身もこのキャンペーンについて警告しています。使用されるドメインも複数あり、図3にあるように「Scouty」を含むものもあります。こうした状況から、一部の構成要素は維持したまま、クリエイターを引き込むための偽のアイデンティティだけを入れ替える「モジュール式」の手口であることがうかがえます。各サイトの基本機能は共通しており、ファビコンやメタディスクリプション、ソースコードの一部も共有しています。
メールはパーソナライズされ、世界各地の特定のクリエイターに向けて送られています。確認された地域は、ペルー、日本、そして英語圏のコンテンツクリエイターなどです。ドメインや名称は6月から8月にかけて繰り返し変更されており、同じ戦略がさらに別の偽の身元を使って再び現れる可能性は十分にあります。
身を守るために
SNSインフルエンサーの方にとって、Googleアカウントは「単なる」YouTubeチャンネルへのアクセス手段にとどまりません。アカウントを乗っ取った攻撃者は、連携する他のサービスにアクセスしたり、アカウント所有者になりすましてフォロワーや共同制作者に連絡したりできます。乗っ取られたアカウントは、悪意のあるリンクの拡散や、別の詐欺の手口にも悪用される恐れがあります。
スポンサーシップの提案を検討する前に、次の点を必ず実施してください。
- 公式の連絡経路で提案を確認する:ブランドからスポンサーシップの打診を受けた場合は、公式の連絡先を自分で調べ、提案内容と送信者の両方を確認してください。
- ドメインを確認する:送信者のメールアドレスと、誘導先プラットフォームのドメインをよく確認してください。デザインが洗練され、ブランドが見慣れたものであっても、そのサイトが正規とは限りません。
- サインインする前に確認する:Google、Apple、Facebookなどのシングルサインオン(SSO)を使う前や、アクセスを許可する前にも確認が必要です。サインインページが提供元の正規ドメイン(例:accounts.google.com)上にあることを確かめてください。偽のページは本物とそっくりに見えることがあります。さらに、要求される権限のリストも確認してください。たとえば、チャンネルの確認だけが目的のサイトに、チャンネルを管理する理由はありません。見覚えのないアプリやサービスは承認しないでください。
- すべてのアカウントで強力で一意のパスワードと二要素認証を使い、パスキーの利用も検討してください。
アカウントが乗っ取られた場合の対処
一刻を争うため、迅速に行動することが重要です。
- Googleのセキュリティ診断を実行するか、Googleアカウントの「セキュリティとログイン」を開き、最近のセキュリティイベントとログイン済みのデバイスを確認してください。ログイン方法、復旧用情報、サードパーティとの連携状況もチェックしましょう。見覚えのないデバイス、アプリ、アクセス権は削除してください。パスワードを変更し、まだ設定していなければ二要素認証(2FA)を有効にします。
- ログインできなくなった場合や、自分で行っていない変更(新しい電話番号、復旧用メールアドレス、バックアップコードなど)に気づいた場合は、Googleの公式アカウント復旧ページを利用してください。何よりも、怪しいサイトに戻って認証情報を入力したり、追加のアクセスを許可したりしてはいけません。アカウントを取り戻したら、攻撃者が加えた変更をすべて元に戻してください。
YouTubeクリエイターの方なら、評判が成功を左右することはよくご存じでしょう。Googleアカウントは、メール、ファイル、連絡先、そしてYouTubeチャンネルそのものと、事業の中心に位置しています。攻撃者がアカウントを掌握すれば、本人を締め出したり、アカウントに付随する信頼を悪用して、フォロワーや家族、他のクリエイターを狙ったりできます。だからこそ、あらゆるスポンサーシップの提案は、送信者のドメインから要求される権限に至るまで、取引を進める前に慎重に精査する価値があります。
翻訳元: https://www.welivesecurity.com/en/social-media/brand-deal-scam-targeting-youtube-creators/