YubicoとOktaの調査によると、サイバーセキュリティ専門家の約半数(48%)が、個人アカウントの認証にユーザー名とパスワードを使用しています。
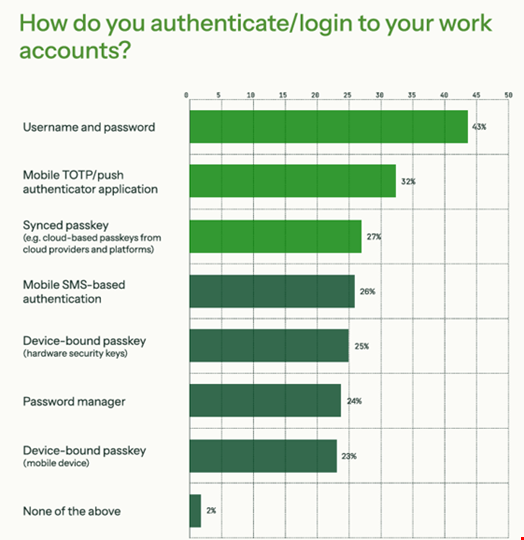
さらに、この方法は業務用アカウントへのログインでも最も一般的な手段であり、43%が利用しています。
一方で、回答者はユーザー名とパスワードを最も安全性の低い認証方法の一つと見ています。企業のセキュリティには、認識と実行の間にギャップがあることがうかがえます。
セキュリティ専門家が最も安全な認証方法と評価したのは、デバイスに紐づくハードウェア保護のパスキーでした。しかし、業務用アカウントで利用しているのは25%、個人アカウントでは20%にとどまりました。
パスワードマネージャーを導入している回答者は、業務用アカウントで24%、個人アカウントでは30%でした。
ワンタイムのモバイルパスコードやSMSベースの認証も、多くのセキュリティ専門家が利用しています。これらの方法は、攻撃者に傍受される恐れがあることが明らかになっています。
回答者の4分の3(76%)は、所属組織が社内のアプリケーションごとに異なる認証方法を使っていると答えました。23%は、すべての企業向けアプリケーションとサービスで多要素認証(MFA)を義務付けていないことを認めています。
研究者らは、安全性の低い認証方法に依存し続けている主な原因は、認識の不足ではなく構造的な問題だと指摘しています。運用上の手間と、時代遅れのオンボーディング時の初期設定が背景にあるといいます。
調査対象となったサイバーセキュリティ専門家2000人のうち、半数超(52%)は、入社時に従来型のユーザー名とパスワードの認証情報を支給されていました。これが旧来の習慣を定着させています。
報告書は次のように述べています。「仕事の内外を問わず、ログインの手間や認証疲れは、最も知識のある専門家でさえ、最も楽な方法へと向かわせます。個人アカウントからロックアウトされる懸念も、その背景にあると考えられます。人々は単純なパスワードや、なじみのあるSMS認証によるMFAに戻ってしまう可能性があります」
AIが促すソーシャルエンジニアリングの急増
10月7日に公開されたYubicoとOktaの報告書は、AIによって助長されたソーシャルエンジニアリング攻撃の増加も指摘しています。
回答者のほぼ半数(44%)が、過去1年間に所属組織がAIを使ったフィッシング攻撃を少なくとも1件受けたと報告しました。
また、セキュリティ専門家の70%は、過去1年間に自組織へのフィッシング攻撃が増加したと感じています。55%は、個人を狙ったパーソナライズ攻撃の標的になりました。
報告書は、この傾向には少なくとも部分的にAIの影響があるとみています。サイバー犯罪者が生成AIツールを使い、フィッシングキャンペーンの規模と巧妙さを高めていることが知られているためです。
ソーシャルエンジニアリングのキャンペーンでは、ディープフェイクの利用も広がっています。43%の組織が、経営幹部や顧客を狙った不審な動画、ボイスメモ、電話によるなりすましを報告しました。
セキュリティ専門家の約3分の1(29%)は、ディープフェイクを使った連絡の直接の標的になったと答えています。
翻訳元: https://www.infosecurity-magazine.com/news/cybersecurity-pros-rely-passwords/