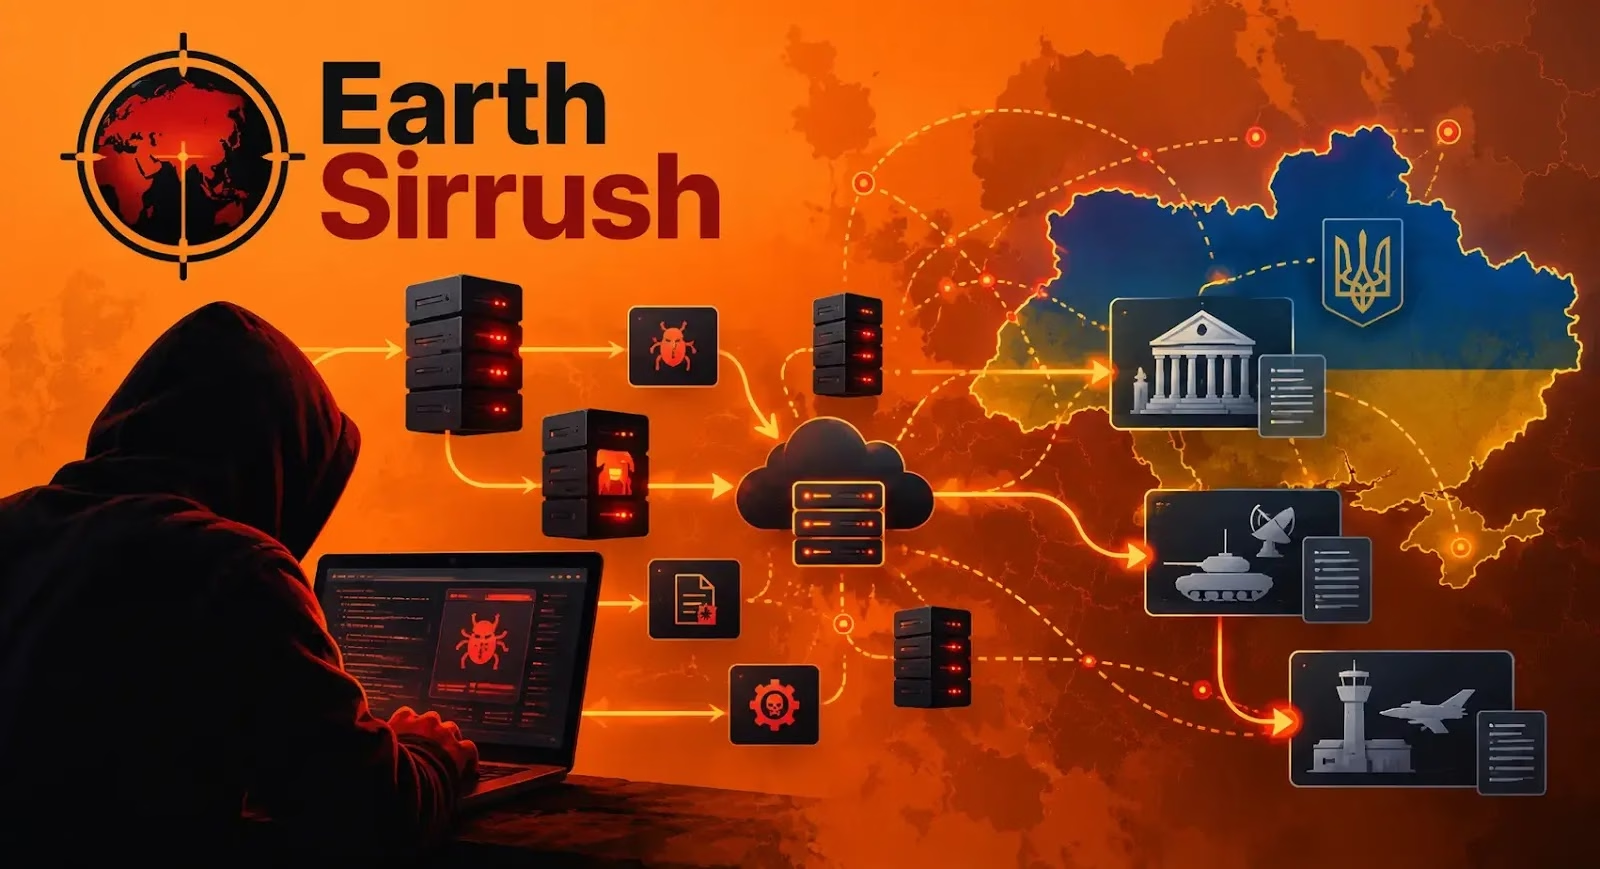
ロシア系ハッキング集団「Earth Sirrush」が、10種類を超えるマルウェアファミリーを使い、ウクライナ政府機関、防衛関連組織、国境警備隊、物流事業者を狙った継続的なスパイ活動を展開していることが分かりました。
TrendAI Researchは、2022年から2026年7月までの活動を追跡しました。その結果、使用するマルウェアは変化しているものの、開発の癖、配布手法、インフラには一貫性があることが判明しました。
このグループは以前「SHADOW-EARTH-065」として追跡されており、CERT-UAの「UAC-0099」と重複しています。標的型フィッシングメッセージと巧妙な偽装文書で侵入し、情報を窃取したうえで、機密性の高い組織内に足場を維持します。
初期の攻撃では、LONEPAGE、SEAGLOW、OVERJAMといったPowerShellやGo言語製のツールを使用していました。攻撃者は、悪意あるアーカイブやHTAファイル、WinRARの脆弱性CVE-2023-38831の悪用を通じて、これらを配布しました。コマンド&コントロール(C2)通信には、高番号ポート上の暗号化されていないHTTPがよく使われていました。
2024年から2025年にかけて、Earth Sirrushはコンパイル型のC#マルウェアへ移行しました。MATCHBOIL、MATCHWOK、DRAGSTAREは、ペイロードの読み込み、暗号化コマンド、認証情報の窃取、システム偵察をサポートしていました。
研究者らは、これまで文書化されていなかった.NET製の情報窃取型マルウェア兼リモートアクセス型トロイの木馬「ASHVEIN」も特定しました。開発者はこれを「TelemetryBrowser」と呼んでいました。
ASHVEINは、ブラウザの認証情報の窃取、スクリーンショットの取得、ファイルの回収、リモートでのPowerShellコマンド実行を行います。Windows Management Instrumentationのクエリでシステム情報を収集し、WiresharkやIDA、Process Monitorなどの解析ツールが動作していないかも確認します。
このマルウェアは、コマンドを不可視のHTML要素内に隠します。一部のバージョンでは、コマンドインフラを解決するための代替先としてGitHubを利用します。配布手法には、DLLサイドローディング、仮想ハードディスクのコンテナ、専用の.NETドロッパーなどがあります。
ドロッパーの1つである「AnswerFromPolice」は、ウクライナ国家警察を装った文書を表示しながら、バックグラウンドでマルウェアをインストールします。
2026年には、画像を利用したペイロード配布を拡大しました。「BadPaw」としても知られるCINDERBLOTは、国境警備隊になりすました攻撃で使われました。別のキャンペーンでは、ドローン部品のサプライヤーのサイトを模倣し、「Verified by antivirus」という偽のバッジを表示したうえで、悪意あるZIPファイルのダウンロードへ誘導しました。
ペイロードは、KittyCat.pngを含むPNGファイル内に隠されていました。PowerShellスクリプトが、画像に追加されたデータやピクセルデータから悪意あるコンテンツを復元し、スケジュールされたタスクがアクセスの維持に使われました。
2026年7月には、CERT-UAがLUNCHPOKE、BURNYBEAR、MATCHBOIL.V2が関わる攻撃チェーンを文書化しました。感染の起点は悪意あるNotepad++プラグインで、その後、暗号化と難読化を改良した.NETローダーが続きます。
攻撃者はさらに、名前を変更したschtasks.exeのコピーを使い、スケジュールされたタスクを頻繁に作成していました。並行する別の攻撃チェーンでは、画像からペイロードを抽出し、レジストリのRunキーで永続化を確立していました。
研究者らは、共通する暗号化ルーチン、一致するシステムクエリ、繰り返し現れる開発者の痕跡、再利用された署名ファイル、「TelemetryUP」というブランド名から、これらのキャンペーンを関連づけました。
インフラも裏付けとなる証拠を加えました。ドメインにはRegery.comやCloudflareがよく使われており、バックエンドシステムはAS399629にありました。あるバックエンドのアドレスは、ASHVEINとCINDERBLOTのインフラを結びつけていました。
これらの重なり合う手がかりが攻撃者の特定を裏付けていますが、単独でつながりを証明できる指標はない、とtrendaisecurityは述べています。
標的の選定からは、継続的な情報収集がうかがえます。確認された事例の1つでは、C2通信のない1カ月の間も、スケジュールされたタスクによる永続化でアクセスが維持されていました。
防御側は、不審なNotepad++プラグイン、名前を変更されたタスク関連ユーティリティ、不審な仮想ディスクのマウント、ユーザーが書き込み可能なディレクトリ配下の実行ファイルを監視する必要があります。
16,000以上のSOCチームがANY.RUNを活用し、脅威調査を効率化して手作業を削減しています。チームでの導入を検討する
翻訳元: https://cyberpress.org/earth-sirrush-targets-ukraine/