
MythicRatatoskr:UAC‑0099とSandwormの連携で展開されたYggdrasil対応バックドア
概要 本レポートは、UAC‑0099が2025年7月16日に初期アクセスを獲得してSandwormに引き渡し、Sandwormが2025年9月17日にデータ破壊攻撃を実行した一連の活動を分析します。特に焦点を当てるのは、バックドア「MythicRatatoskr」です。このバックドアは、Yggdrasilメッ
概要 本レポートは、UAC‑0099が2025年7月16日に初期アクセスを獲得してSandwormに引き渡し、Sandwormが2025年9月17日にデータ破壊攻撃を実行した一連の活動を分析します。特に焦点を当てるのは、バックドア「MythicRatatoskr」です。このバックドアは、Yggdrasilメッ
MATCHBOILは、単純なC#製ダウンローダーから、定期的なコマンド&コントロール(C2)通信に対応する、より回避性の高いインプラントへと進化しました。 UAC-0099が運用するこのマルウェアには、サンドボックス検知や市販の.NET難読化ツール、偽装用のインターフェース、改良された永続化の仕組みが加わりました。2
ESETの研究者らは、ロシアと連携するAPTグループ「UAC-0099」が使用するC#製のカスタムダウンローダー「MATCHBOIL」の進化を明らかにしました。このマルウェアは、グループのC&Cサーバからペイロードをダウンロードしてインストールし、永続化を図る役割を担います。MATCHBOILは202
ロシアと関係があるとみられるサイバー諜報グループが、高度化を続けるマルウェアダウンローダーを使い、ウクライナの運輸、製造、エネルギー分野の組織を狙っています。ESETによると、このグループはUAC-0099として追跡されており、「MatchBoil」と名付けられたダウンローダーを使って、C#製のバックドア「MatchW
ロシア寄りのサイバースパイ集団が、ダウンローダー「MATCHBOIL」を2年にわたり継続的に改良していることが分かりました。難読化の強化やサンドボックス検知の追加に加え、実行方式やペイロードの永続化手法も変更しています。 ESETは10月8日に公開した調査結果で、2024年4月から2026年4月にかけてコンパイ
新たな調査によると、ロシア寄りのハッカーが、システム情報を収集するために設計され、絶えず進化を続けるマルウェアを使い、ウクライナの運輸、製造、エネルギー関連企業を狙っています。 「MatchBoil」と呼ばれるこのマルウェアを使用しているのは、サイバースパイ集団「UAC-0099」です。スロバキアのセキュリティ企業
ESETの研究者らは、ロシア寄りの攻撃グループ「UAC-0099」が用いるダウンローダー「MATCHBOIL」について、約2年にわたる変化を追跡しました。このマルウェアは、ウクライナ国内のWindows端末に2つ目のプログラムを送り込むために使われています。 MATCHBOILの実行時に表示されるG
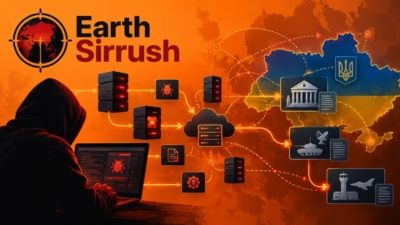
ロシア系ハッキング集団「Earth Sirrush」が、10種類を超えるマルウェアファミリーを使い、ウクライナ政府機関、防衛関連組織、国境警備隊、物流事業者を狙った継続的なスパイ活動を展開していることが分かりました。 TrendAI Researchは、2022年から2026年7月までの活動を追跡しました。その結果、
脅威アクターは、従来のエンドポイント防御やサンドボックスだけでなく、不審なコードのトリアージに利用されるようになった大規模言語モデル(LLM)搭載ツールに対してもマルウェアを適応させるようになっています。 ESETの研究者たちは、この手法をロシアと関連のある脅威アクターUAC-0099による活動と結びつけました。同グ

脅威アクターたちが、AIを活用したセキュリティツールを回避する新たな手法の試験を始めています。それは、有害なプロンプトインジェクションのコンテンツをコードのコメント内に仕込むというものです。 ESETの研究者は、この「GuardBreaker」と名付けられた手法を、ロシア寄りの脅威グループUAC-0099がウクライナ
すべての記事を読み込みました