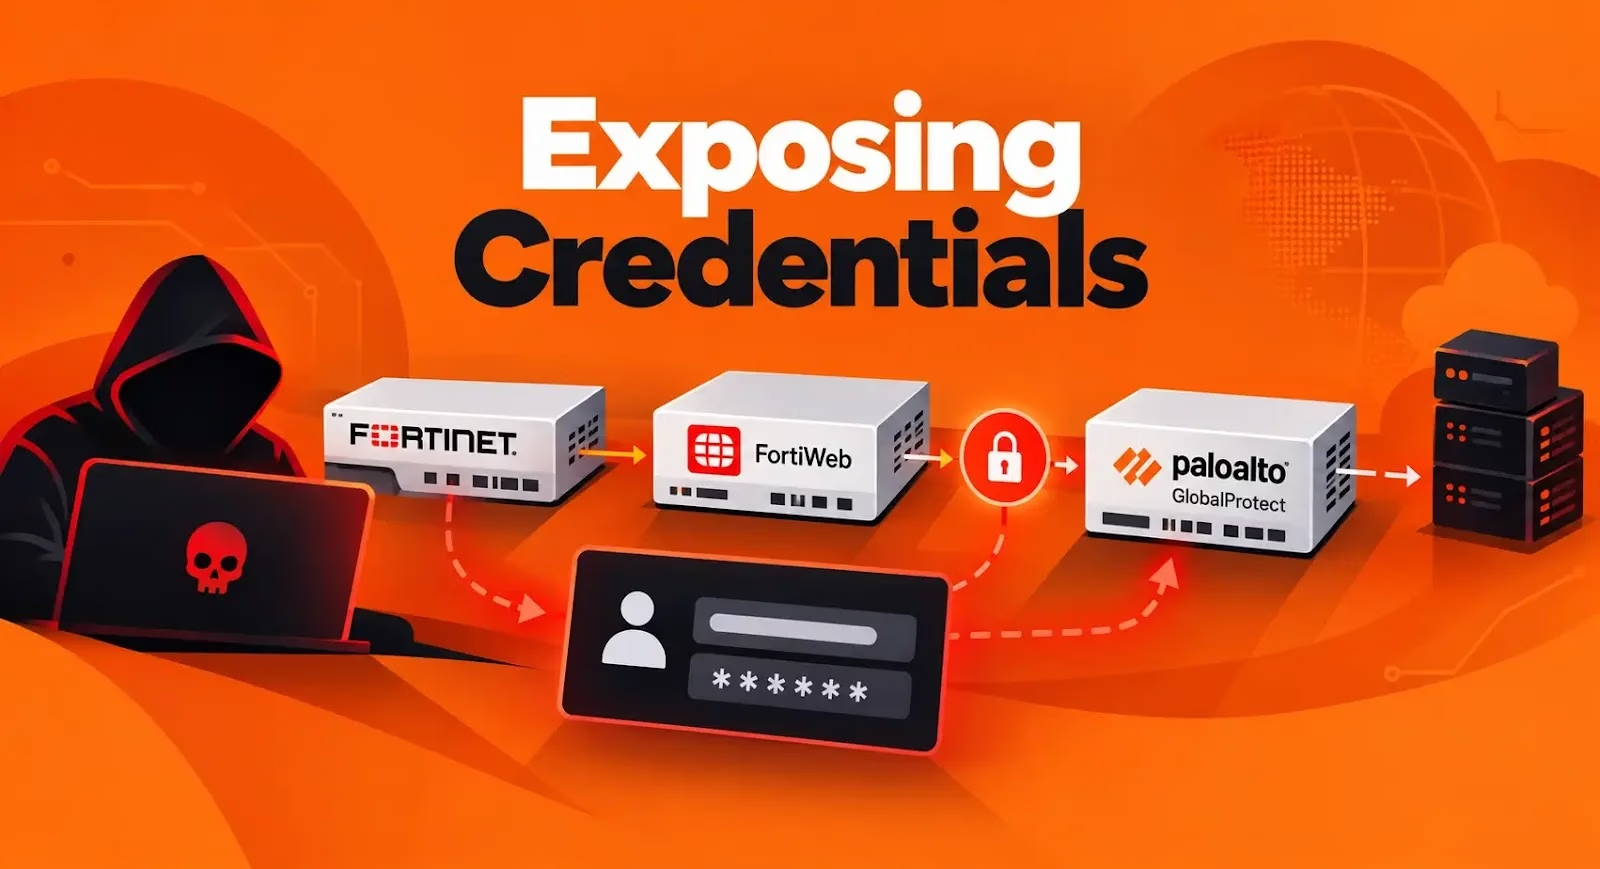
ハッカーが、インターネットに公開されているFortinet製ファイアウォール「FortiGate」、FortiWebアプライアンス、Palo Alto Networks製「GlobalProtect」システムを狙い、パスワードを盗んで企業ネットワークへのアクセスを維持しています。NyxLabなどによる共同調査は、この攻撃キャンペーンを「k0t」と呼ばれるオペレーターに結び付けました。
2026年10月21日に公開された調査では、ネットワーク機器のログイン情報やLDAPディレクトリのデータなど、7万件を超える認証情報と関連レコードが露出していることが判明しました。
ただし、この数字は、すべての認証情報が有効だったことや、記載されたすべての組織への侵入が成功したことを意味するわけではありません。
研究者らによると、攻撃者は個々の企業を慎重に選ぶのではなく、公開状態のネットワーク機器を大規模に探索していました。
攻撃者はソフトウェアの脆弱性悪用、パスワード推測、認証情報の使い回しを組み合わせていました。これにより、業種や地域を問わず、防御の甘いネットワークへ侵入する複数の経路を確保していたのです。
オペレーターはFOFAやZoomEyeといった公開の検索サービスを使い、到達可能なネットワーク機器を特定していました。続いて、見つけた機器に脆弱なソフトウェアや弱いログイン情報がないかを試行しました。
こうした広範なスキャンにより、被害組織を一つひとつ詳しく調べなくても、多数の組織を標的にできたことになります。
FortiWebに対しては、CVE-2025-64446を悪用する試みが確認されました。このパストラバーサルの脆弱性により、認証されていない攻撃者が、特別に細工したHTTPまたはHTTPSリクエストを通じて管理コマンドを実行できます。
キャンペーンでは、脆弱なアプライアンス上に管理者アカウントの作成を試みる独自ツールが使われました。一方、FortiGateへの攻撃は手口が異なります。
FortiWebの脆弱性はFortiGateには影響しないため、オペレーターは公開状態のシステムに対し、よくあるユーザー名とパスワードの組み合わせを試していました。
アクセスに成功すると、攻撃者は機密性の高いアカウント情報を含む設定ファイルをダウンロードできます。これらのファイルには、管理者の認証情報や、LDAPまたはActive Directoryのアカウント情報が含まれる可能性があります。
研究者らは、攻撃者が既知のデフォルト暗号鍵を使って保存済みのシークレットの一部を復元していたと報告しています。ファイアウォールへの侵入が、社内サービスへのアクセスにつながりかねません。
Palo Alto Networksは、この脆弱性が実際に悪用されていることを別途確認しました。この確認は脅威の広がりを裏付けるものですが、観測されたすべての攻撃がk0tによるものだと独立して立証するものではありません。
キャンペーンの目的はパスワードの収集にとどまりませんでした。研究者らは、MeshCentralサーバーに接続された84台の侵害デバイスからなる、28の稼働中のデバイスグループを特定しました。
この結果は、認証情報の窃取に加え、永続的なリモートアクセスが確保され、場合によってはデータも盗まれていたことを示しています。
Group-IBは、このオペレーターがイニシャルアクセスブローカーとして活動している可能性が高いと分析しています。入手したネットワークへのアクセス権が、ほかの犯罪者に渡されるおそれがあるということです。ただし、k0tと特定のランサムウェアグループとの関係は確認されていないと、研究者らは述べています。
組織は、ベンダーの修正プログラムを適用し、管理インターフェースを信頼できるネットワークに限定したうえで、多要素認証を徹底する必要があります。
セキュリティチームは、身に覚えのない管理者アカウント、設定ファイルのダウンロード、通常と異なるVPNセッション、見慣れない管理接続がないかを調査すべきです。
侵害が疑われる場合、防御側はセッションを無効化し、露出したデバイスとディレクトリの認証情報を更新してください。そのうえで、接続先のシステムに不審な後続活動がないかを調べてから、通常のアクセスを復旧させる必要があります。
注記: IPアドレスやドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化([.]など)しています。元の形式に戻す作業は、MISP、VirusTotal、お使いのSIEMなど、管理された脅威インテリジェンスプラットフォーム内に限定してください。
1万6,000以上のSOCチームがANY.RUNを活用し、脅威調査を効率化して手作業を削減しています。 チームで試してみる
翻訳元: https://cyberpress.org/hackers-expose-70000-credentials/