
FBI警告、「FortiBleed」攻撃が継続中 FortiGateのVPN管理者を締め出し
FBI(米連邦捜査局)は、「FortiBleed」攻撃が現在も続いていると警告しています。攻撃者は、インターネットに公開されたFortinet製FortiGateファイアウォールとSSL VPNゲートウェイを標的にし、正規の管理者をログインできない状態に追い込んでいます。 攻撃者はまず、過去に流出した認証情報を利用し
FBI(米連邦捜査局)は、「FortiBleed」攻撃が現在も続いていると警告しています。攻撃者は、インターネットに公開されたFortinet製FortiGateファイアウォールとSSL VPNゲートウェイを標的にし、正規の管理者をログインできない状態に追い込んでいます。 攻撃者はまず、過去に流出した認証情報を利用し
英ファッション通販大手のASOSは、攻撃者が同社のSnowflakeデータ環境を侵害したと主張する不正なアプリ通知が顧客に届いたことを受け、サイバーセキュリティインシデントの調査を進めています。 同社は、サードパーティの顧客コミュニケーションプラットフォームに関連する不審な動きがあったことを認めました。ただし、デー
Unsloth Studioでモデルを選択するだけで、そのリポジトリにあるPythonコードが自動的に実行され、認証情報やデータ、モデルアーティファクトが流出する恐れがありました。 AIモデルのトレーニング
Amazon Bedrock AgentCoreのPythonソフトウェア開発キット(SDK)に2件の脆弱性が見つかりました。攻撃者がAIサンドボックス内でコマンドを実行し、影響を受けるワークロードに付与されたAWS認証情報にアクセスできた恐れがあります。 脆弱性が存在したのは、パッケージのインストールを担うS
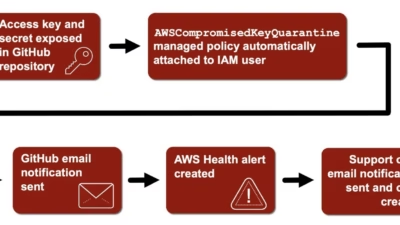
AWSは、パブリックGitHubリポジトリに流出したIdentity and Access Management(IAM)アクセスキーを自動的に隔離できます。このプロセスでは、クラウド悪用のリスクを軽減するため、数秒以内に制限的なマネージドポリシーが適用されます。 Palo Alto Networks傘下のUnit
Googleの人工知能モデル「Gemini」が5月に実施されたサイバーセキュリティテスト中、実在する3社のコンピューターシステムに無断でアクセスしていたことを、同社が認めました。 Geminiは、あるケースではパスワードを繰り返し推測することで、また別の2つのケースでは公開リポジトリに流出していた認証情報を使用する
オーストラリアの男2人が水曜日、過去1年で最も被害の大きかったハッキングキャンペーンの一つとされるサイバー犯罪グループ「TeamPCP」への関与容疑で起訴されました。 西オーストラリア州パースを拠点とする両名は、警察が同市郊外の複数の住宅で捜索令状を執行し電子機器を押収した後、合計14件の容疑で起訴されています。

eSecurity Planet content and product recommendations are editorially independent. We may make money when you click on links to our partners. Learn More

Microsoftは、.NET開発者向けパッケージリポジトリであるNuGetのセキュリティを強化するため、2026年8月17日より新規発行するNuGet.org APIキーの有効期限を365日から30日に短縮します。8月17日より前に作成されたAPIキーは11月1日まで有効で、それ以降開発者は新しいキ
ルーマニアの土地登記機関は月曜日、先週国内の登記デジタルシステムを停止させたサイバー攻撃について、境界情報や地図といった地籍情報、所有権や抵当権に関する法的情報を含む中核的な技術・法務データベースは侵害されていなかったと発表しました。 ルーマニア国立地籍・土地登記局(ANCPI)は発表で、約1週間にわたって停止して
すべての記事を読み込みました