QilinとINCのランサムウェア運営グループが、PAN-OSの脆弱性(CVE-2026-0257)を悪用してVPNに侵入し、その後VMwareの仮想ディスクからドメイン認証情報を窃取しています。
Palo Alto Networksの脅威インテリジェンスチーム「Unit 42」が公開した最新の調査ブログによると、攻撃者は同社のPAN-OSソフトウェアの脆弱性を突いてVPNアクセスを獲得した後、仮想サーバーインフラを標的にし始めました。さらに、ドメインコントローラーの仮想ディスクからドメイン認証情報を抽出しています。
この事案は、CVE-2026-0257の継続的な悪用の一環です。CVE-2026-0257は、GlobalProtectのポータルとゲートウェイに影響する認証バイパスの脆弱性で、攻撃者は認証制御(多要素認証(MFA)を含む)を回避してVPNセッションを確立できる可能性があります。
Unit 42は10月19日と20日に公開した更新情報で、この脆弱性を悪用しているランサムウェア運営グループとして、Spikey Scorpiusの名でも知られるQilinと、Tarnished Scorpiusとも呼ばれるIncを特定しました。別の報告では、Settraランサムウェアを使う攻撃者による悪用も指摘されています。米サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)は2026年5月13日、この脆弱性を「既知の悪用された脆弱性(KEV)」カタログに追加しています。
VPNアクセスからドメイン認証情報の窃取へ
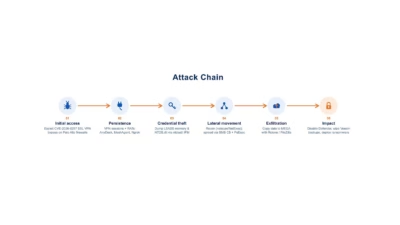
Unit 42は6月上旬から調査を進めてきました。その結果、攻撃者はリモート監視・管理(RMM)ツールで内部ネットワークを偵察した後、リモートデスクトッププロトコル(RDP)とServer Message Block(SMB)を使ってシステム間を移動していたことが分かりました。
調査の対象となったのは、教育、金融サービス、医療、ハイテク、宿泊、製造、専門・法務サービス、政府、運輸・物流、公益・エネルギー、卸売・小売の計11業種にわたる組織です。
認証情報窃取が確認された事例の一つでは、攻撃者がVMwareのvCenter管理アプライアンスに到達しました。続いて、ESXiハイパーバイザーのセキュリティ制御「execInstalledOnly」を無効化し、カスタムツールを使ってドメインコントローラーの仮想マシンディスク(VMDK)から認証情報をオフラインで抽出しています。
仮想ディスクを直接操作することで、攻撃者はゲストOS内で動作するエンドポイント検知・対応(EDR)の制御を回避できました。Unit 42はまた、Veeamのバックアップインフラを狙うエクスプロイトツールを攻撃者が使用していることも確認しました。その中にはCVE-2023-27532を突くものも含まれます。
この脆弱性はVeeam Backup & Replicationに影響し、構成データベースに保存された暗号化済み認証情報が露出する恐れがあります。その結果、攻撃者がバックアップインフラにアクセスできてしまう可能性があります。Hackreadは以前、AkiraやFIN7などのランサムウェアグループがこの脆弱性を悪用したと報じています。
調査セキュリティ
インターネットに露出した管理インターフェース
Unit 42は、誤った設定のGlobalProtectプロファイルが原因で、管理インターフェースがポート4443と3879でインターネットに露出しているケースも確認しました。管理者は、これらのインターフェースが外部からアクセス可能になっていないかを確認し、Palo Alto Networksのガイダンスに従ってアクセスを制限する必要があります。
今回の調査結果は、Hackread.comが8月に報じた別のVMware vCenterを狙うキャンペーンを理解する上でも参考になります。このキャンペーンでは、研究者らが47カ国の361のIPアドレスを、CVE-2026-59310の悪用が疑われる活動と関連付けました。脆弱性もキャンペーンも異なりますが、どちらも攻撃者が仮想化管理システムに到達するリスクを浮き彫りにしています。
翻訳元: https://hackread.com/qilin-inc-exploit-palo-alto-vpn-flaw-ransomware-attacks/