中国で開発されたAI搭載のペネトレーションテストツール「ARTEX」が、日本企業を狙った攻撃に使われたインフラ上で見つかりました。正規のセキュリティツールがサイバー犯罪に転用される危険性が、改めて浮き彫りになっています。
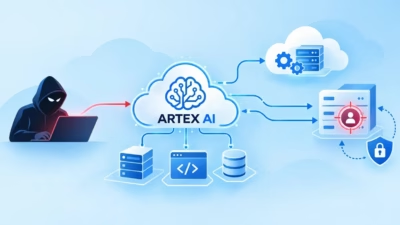
日本のサイバーセキュリティ企業であるGMOサイバーセキュリティ byイエラエは、10月19日にこの調査結果を公表しました。同社の調査では、約20社の日本企業を標的とした攻撃インフラの1つでARTEXを特定しました。その後、AIを活用した攻撃用サーバーをさらに6台発見しています。標的となった企業のうち8社は、9月から10月にかけて情報漏えいを公表していました。
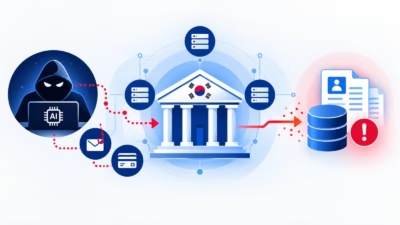
今回の発見は、韓国の金融機関に対するARTEXの使用を扱ったCrowdStrikeの調査に続くものです。ただし、両国で同一の攻撃者が活動していたかどうかは確認されていません。
日本企業を狙う攻撃インフラでARTEXを発見
ARTEXは、脆弱性の特定やセキュリティ評価の支援を目的に設計された、AI搭載のペネトレーションテストシステムです。その機能は、侵入作業の一部を自動化する目的にも悪用できます。
GMOの調査では、約20社の日本企業を標的とする攻撃インフラが1つ特定されました。標的には、同一業種のウェブサイト9件も含まれています。
研究者らはその後、主に日本の組織を狙うAI対応の攻撃用サーバーをさらに6台発見しました。対象業種は、保険、金融、物流、Eコマース、小売、教育などです。
重要な点として、GMOがARTEXを明確に確認したのは最初のインフラのみです。追加で見つかったすべてのサーバーでARTEXが稼働していたことまでは、調査結果から確認できていません。
調査では、9月と10月に情報漏えいを公表した標的企業が8社あることも判明しました。GMOは、複数のインシデントに同一の攻撃グループが関与しているとみており、調査結果を法執行機関に共有しています。
こうした事実は、韓国の金融機関に対するAI関連の攻撃で既に浮上していた地域的な懸念をさらに広げるものです。
なお、ツールが中国で開発されたことや、攻撃インフラ上で見つかったことだけでは、運用者が中国人であることや、政府の指示で動いていたことの証明にはなりません。
JPCERT/CCがAI支援型のAPI攻撃を報告
日本の国家的なインシデント対応組織であるJPCERT/CCも別途調査を行い、日本の組織や、日本国外のユーザー向けサービスに対するAI支援型の攻撃を確認しました。
研究者らは、攻撃者がAIを使って既知の脆弱性をスキャンし、アプリケーションプログラミングインターフェース(API)経由で攻撃していたことを確認しています。
手口の1つは、Androidアプリケーションパッケージを解析してAPIを洗い出し、サーバーサイドリクエストフォージェリ(SSRF)などの脆弱性がないかテストするというものです。
調査では、FlutterアプリやAndroidアプリのリバースエンジニアリングに使われるツール「Blutter」と「jadx」に関連するファイルが見つかりました。SSRFのテスト用スクリプトも証拠として確認されています。
調査対象の攻撃と直接の関連が確認されていない別のサーバーでは、エンドポイント検知の回避を試みた痕跡や、標的ネットワーク内に設置されたとみられるウェブシェルの証拠も見つかりました。
JPCERT/CCは報告書でARTEXを特定しておらず、調査結果がGMOの調査した運用者と同一のものに関わるとも断定していません。
同機関はまた、独立したセキュリティ研究にも言及しました。この研究は、Flutterアプリに埋め込まれたRSA秘密鍵とアプリ署名のロジックを抽出し、認証済みAPIリクエストを再現できることを示したものです。ただし、この実証が日本での攻撃で確認された手順であるとは示されていません。
組織が講じるべきセキュリティ対策
JPCERT/CCが記録した攻撃手法は、モバイルアプリ経由でAPIを公開している組織にとって、特に大きな脅威となります。
同機関は次のような対策を推奨しています。
- アプリのシークレットを保護:秘密鍵や長期間有効な認証情報をモバイルアプリに埋め込まない
- サーバー側で認可を徹底:アプリ側の署名や難読化に頼らず、ユーザーの身元と権限を独立して検証する
- API活動を監視:レート制限を適用し、通常と異なるリクエストパターンを調査する
- SSRFの露出を制限:APIがアクセスできる外部の宛先を絞り、リダイレクトを検証する
- 不審なインフラを調査:不正アクセスの可能性を調べる際は、関連するログと痕跡情報を確認する
これらの対策は、AI支援型のサイバー攻撃に対する幅広い防御策を補完するものです。公開サービスに自動化ツールが繰り返し探りを入れてくる環境では、特に重要になります。
未確認の事項
GMOの調査により、日本企業を狙う攻撃インフラでARTEXが使われていたことは確認されました。しかし、運用者の正体は依然として不明です。
CrowdStrikeも別途、韓国の金融機関に対する攻撃でのARTEX使用を記録しています。同社の調査ではAIエージェントの設定ファイルやセッション履歴が見つかりましたが、特定の脅威アクターによる攻撃とは断定されていません。
2つの調査で確認されたのは、別々の地域の攻撃で同じツールが使われたことであり、共通の運用者がいるわけではありません。
日本の組織にとって当面の優先事項は、公開しているアプリケーションやAPIに、攻撃者に悪用されかねない弱点がないかを点検することです。攻撃にARTEXが使われるか、別の自動化ツールが使われるかは関係ありません。
関連記事:米陸軍のAIハッキング構想は、自律型の攻撃的セキュリティツールをいかに制御するかという新たな問題を提起しています。