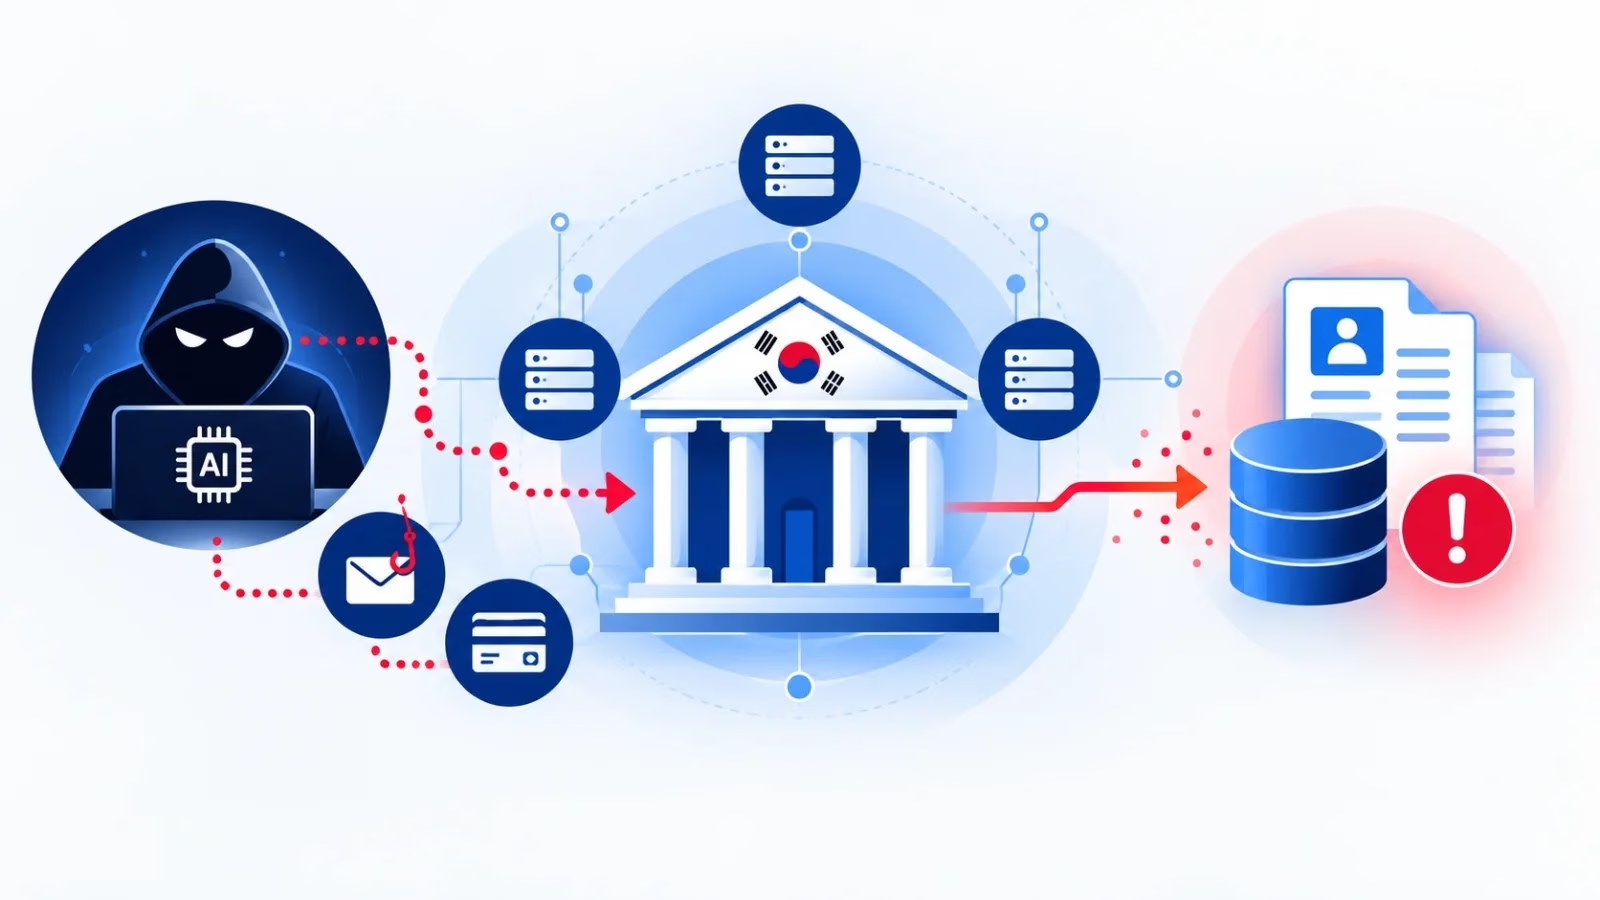
Recorded FutureのInsikt Groupによると、中国語圏の脅威アクターとみられる攻撃者が、オープンソースのAIペネトレーションテスト用フレームワーク「ARTEX」を使い、韓国の金融機関を攻撃しました。
同グループはこの攻撃者を「TAG-217」として追跡しています。露出していたインフラを調べた結果、公開報道で伝えられていた以上に、攻撃は広範囲かつ早い時期から始まっていたことがわかりました。
2026年10月上旬、韓国の金融委員会(FSC)は、複数の金融機関に対するサイバー攻撃を公表しました。被害を受けたシステムやデータは、機関ごとに異なります。ある事案では委託先開発者の個人情報が流出し、別の事案では顧客データが盗まれました。
業界関係者は、一連の侵入がARTEXによるものだと指摘しています。ARTEXは中国語で開発されたオープンソースのAIペネトレーションテスト用フレームワークです。標的がさまざまである点は、AIが人間のオペレーターに勝る利点を示唆しています。価値あるものが見つかるまで、大規模に脆弱性を試し続けられるためです。
10月7日の公開分析では、この攻撃者がClaude Code、DeepSeek、Grok、Zhipu AIなど複数のAIツールを使っていたことが判明しました。別の報告では、ARTEXの主要サーバーや、活動の発信元を隠すために使われたとみられるレジデンシャルプロキシなど、ネットワーク上の痕跡情報が共有されています。
OpenSourceMalwareの続報によると、運用上のセキュリティミスにより、Insikt Groupのアナリストは、TAG-217のサーバー上にあったオープンディレクトリを調査できました。その結果、公開報道の数週間前から活動が始まっていたことがわかりました。
攻撃者は、活動を隠し、継続させるためのツールも用意していました。通信をレジデンシャル回線経由にし、サーバー間の接続を維持し、AIの作業用メモリファイルを自らが管理するサーバー間でコピーしていました。
AIによって攻撃がどれだけ加速したのかは、証拠からはわかりません。一方で、TAG-217が探索した環境の幅広さは明らかになりました。目的はおそらく金銭的利益です。
Insikt Groupは、AIの「ぎざぎざした刃(jagged edge)」を指摘しています。ある作業では高い性能を発揮する一方で、経験豊富な攻撃者なら避けたはずの初歩的なセキュリティミスも犯すということです。防御側は、より速く広範な攻撃を想定する必要があります。ただし、そうした攻撃にはなお痕跡が残りやすく、追跡や妨害が可能な場合もあります。
Insikt Groupは、今後さらに多くの脅威アクターがARTEXや同種のツールを採用する可能性が非常に高いと評価しています。同グループは次の対策を推奨しています。
未修正の脆弱性と脆弱な認証情報は、人間が見つけるかAIワークフローが見つけるかにかかわらず、依然として主な侵入口です。IoC(侵害指標)の全リストは、Recorded Future Intelligence Platformで確認できます。
翻訳元: https://cyberpress.org/south-korean-bank-data-breach/