韓国の銀行への攻撃に関与したとみられるハッカーが、オープンソースのAIペネトレーションテストフレームワーク「ARTEX」とあわせて、Claude Code、DeepSeek、Grok、Zhipu AIを使用していたことが分かりました。
EthicalHacking Course
この攻撃キャンペーンは、攻撃者がAIサービスと使い慣れたハッキングツールを組み合わせ、さまざまなシステムの弱点を探し出せることを示しています。一方で、攻撃者の作業を追跡する手がかりも残されていました。
調査で引用された公開報道によると、この侵害では少なくとも7つの金融機関で、計6万8,000人以上の個人情報が流出しました。
韓国の銀行を対象とした調査は、すべての銀行に共通する単一の脆弱性ではなく、異なるサービスやデータの種類に関する情報開示を受けて始まりました。
Recorded FutureのInsikt Groupの研究者らは、暗号資産ウォレットのファイルを盗むツール、Linuxシステムへのアクセスを拡大するツール、モバイル端末をテストするツールを特定しました。
10月16日付の報告書で、同チームはこの攻撃者を「TAG-217」として追跡しています。銀行への攻撃が公になる数週間前の8月には、すでに準備が始まっていたことも明らかにしました。ただし、報告書はすべての侵入に共通する特定のマルウェアファミリーを名指ししてはいません。
Claude、DeepSeek、Grokを使ったAI支援型攻撃
ARTEXは、セキュリティテストの自動化を目的に開発された中国語のフレームワークです。業界関係者は銀行への攻撃との関連を指摘しており、10月7日の公開分析では、攻撃者が複数のAIツールを使っていたことが判明しています。
Recorded Futureはこの攻撃者について、中国語話者とみられるものの、国家の支援を受けたグループであるとは確認されていないと説明しています。以前のエージェント型AIによる銀行侵害に関する報道では、外部に露出したClaude Codeのセッション、ARTEXの設定、AIのメモリファイルが報告されていました。
これらの記録は作業の流れを理解する助けにはなりますが、AIが人間の指示なしに動いたことを裏付けるものではありません。Recorded Futureは、入手できた証拠からはAIが攻撃をどの程度加速させたかを測れないとも述べています。
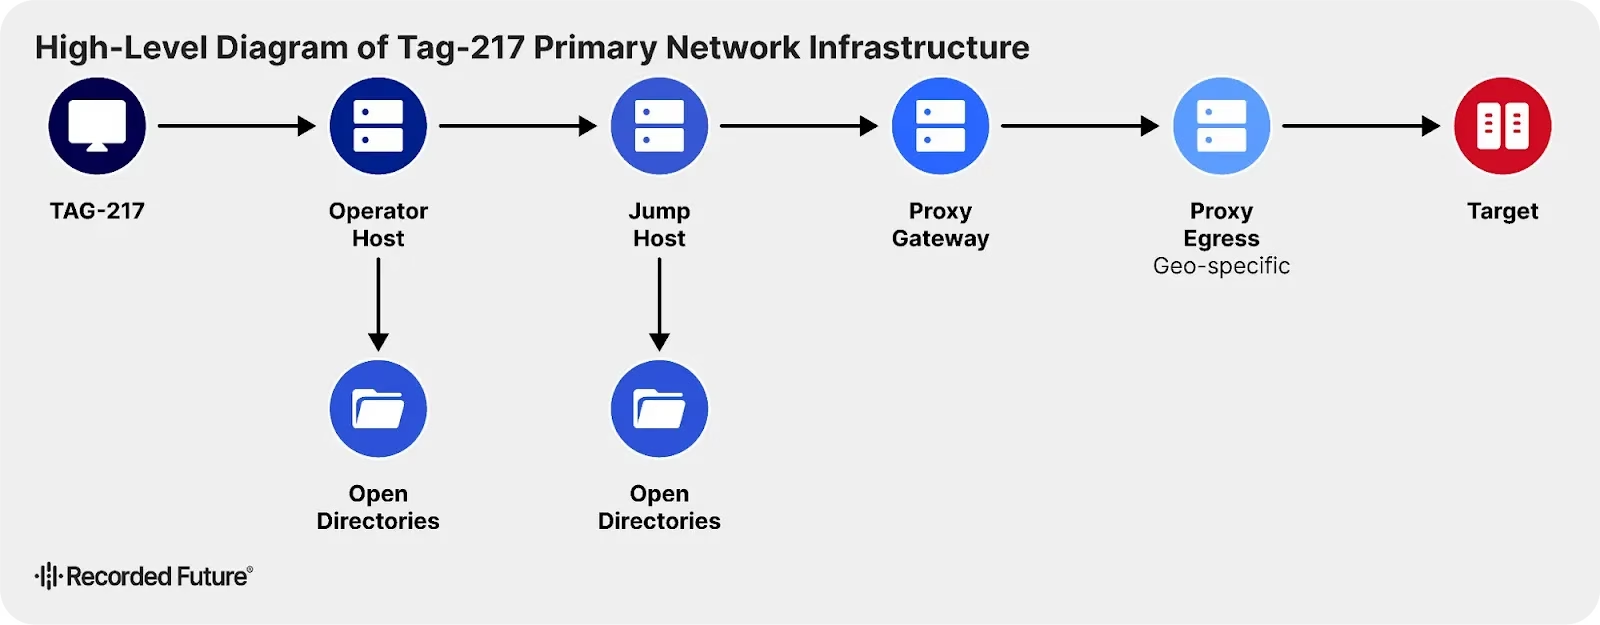
攻撃者はレジデンシャルプロキシを使い、一般的なインターネット回線経由で通信を中継していました。発信元を隠す狙いがあったとみられます。
こうした手法を使うと、通常のユーザーの通信と区別しにくくなる可能性があります。しかし、攻撃者のインフラ上のオープンディレクトリからファイルやログが露出しており、研究者らはサーバー、スクリプト、過去の準備作業を結び付けることができました。
銀行侵害の前から始まっていた準備
TAG-217は8月17日から8月22日にかけて、リモートアクセス用インフラをテストし、インターネットに公開されたシステムをスキャンしていました。ログには、自身のサーバー間で繰り返し接続した形跡が残っていました。
重要なのは、これらの記録が被害者への侵入成功を示すものではない点です。したがって、このテストを侵害が確認された事例として扱うべきではありません。
8月22日までに、攻撃者はYiiMPを実行する暗号資産マイニング事業者を狙うツールを組み上げていました。主な機能は、デフォルトパスワードの試行、ウォレットの設定ファイルや鍵ファイルの窃取、リモートアクセスの維持、認証情報の取得後のTelegramによる通知送信などです。
ほかにも、既知のLinuxの脆弱性を突いて、初期侵害後に権限を昇格させたり、保護されたパスワードデータを抽出したりするツールがありました。
9月5日までに、TAG-217はiPhoneの脆弱性をテストし、Androidのシステムソフトウェアを改変するための作業環境を構築していました。ここでもログから分かるのは実験の痕跡であり、モバイル端末への侵害が実証されたわけではありません。
9月26日までには、この環境にAIツールのほか、偵察、プロキシ通信、ペイロードの配信、決済プロセスに関する確認を網羅した記録が含まれていました。攻撃者は、サーバーの接続を維持し、サーバー間でAIの作業用メモリファイルをコピーする手段も用意していました。
こうしたClaude AIエージェントのワークフローの活用が広がっていることは、チャットボットに単発の質問をする使い方から、継続的な技術作業の中でAIを使う使い方への移行を反映しています。ただし、見つかったツールのすべてが韓国の銀行に対して使われたという意味ではありません。
リスクを評価するうえでは、この区別が重要です。ウォレットを盗むスクリプトが見つかったことは、攻撃者が機能を準備していた証拠にはなりますが、銀行が暗号資産を失ったことの証明にはなりません。
同様に、モバイル端末のテスト用ファイルが見つかったからといって、顧客のスマートフォンが感染したとは言えません。最も確かな知見は、露出した準備段階の記録と、攻撃者の幅広い技術的関心に関するものです。
金融機関にとって当面の優先課題は、機密性の高い記録をめぐる攻撃面を減らすことです。Recorded Futureは、インターネットからアクセス可能なサービスを洗い出し、アクセス権限を確認したうえで、リスクにさらされるデータやシステムに応じて脆弱性を修正するよう勧めています。
従業員やパートナー向けのアプリケーションにも、顧客向けサービスと同等の注意が必要です。どちらも価値の高い情報へのアクセス経路になり得るためです。
セキュリティチームは、インフラに関するインテリジェンスを、不審なサインイン、複数の顧客の記録への繰り返しのリクエスト、想定外のリモートアクセス、異常な送金などと結び付けて分析すべきです。
CyberSecurity Tools
こうしたシグナルは、攻撃者がプロキシのアドレスを変えても、関連する活動を見つける手がかりになります。自動対応は適切な範囲にとどめるべきです。悪意があると確認されたセッションは遮断できますが、確証のない検知結果は、顧客や共有サービスに影響が出る前に確認が必要です。
TAG-217の露出したファイルは、AI支援型攻撃の限界を示しています。ツールによって攻撃者の選択肢は広がりましたが、基本的なセキュリティ上のミスにより、痕跡が残ってしまいました。防御側は、AIによって従来の対策が無力になったと考えるのではなく、既知の弱点を塞ぎ、証拠を素早く結び付けることに注力すべきです。
侵害指標(IoC):
| 指標の種類 | 情報源での公開状況 |
|---|---|
| SHA-256、SHA-1、MD5ハッシュ | 公開報告書では未公開 |
| 攻撃者のIPアドレス | 具体的な値は公開されていない |
| 悪意のあるドメインとURL | 具体的な値は公開されていない |
| キャンペーンの詳細なIoC | 顧客向けインテリジェンスプラットフォームのノートで言及 |
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(デファング、例:[.])されています。無害化の解除は、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンスプラットフォーム内でのみ行ってください。
ANY.RUNを活用して脅威調査を効率化し、手作業を減らしている16,000以上のSOCチームの仲間入りをしませんか。 チームで試してみる
翻訳元: https://gbhackers.com/ai-assisted-attacks/