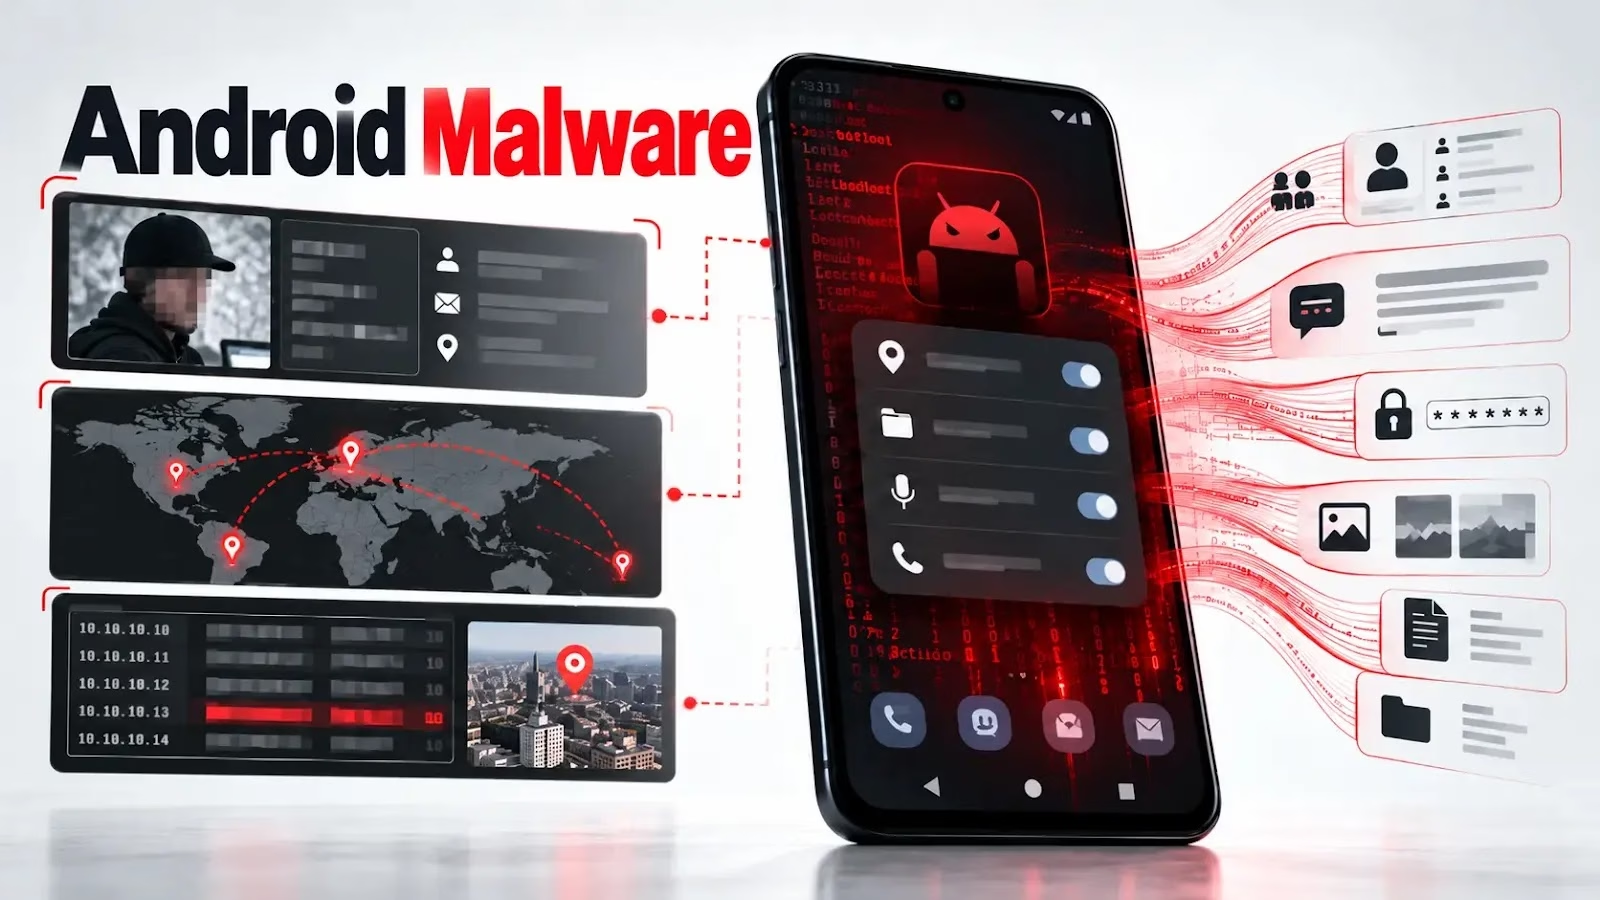
Android向けリモートアクセス型トロイの木馬「YuanKong」が見つかりました。このマルウェアは防御の甘いドロッパーを使っており、隠されたペイロードよりも多くの情報を漏らしています。ビルドごとに埋め込まれたオペレーターのアカウント識別子が丸見えになっているのです。
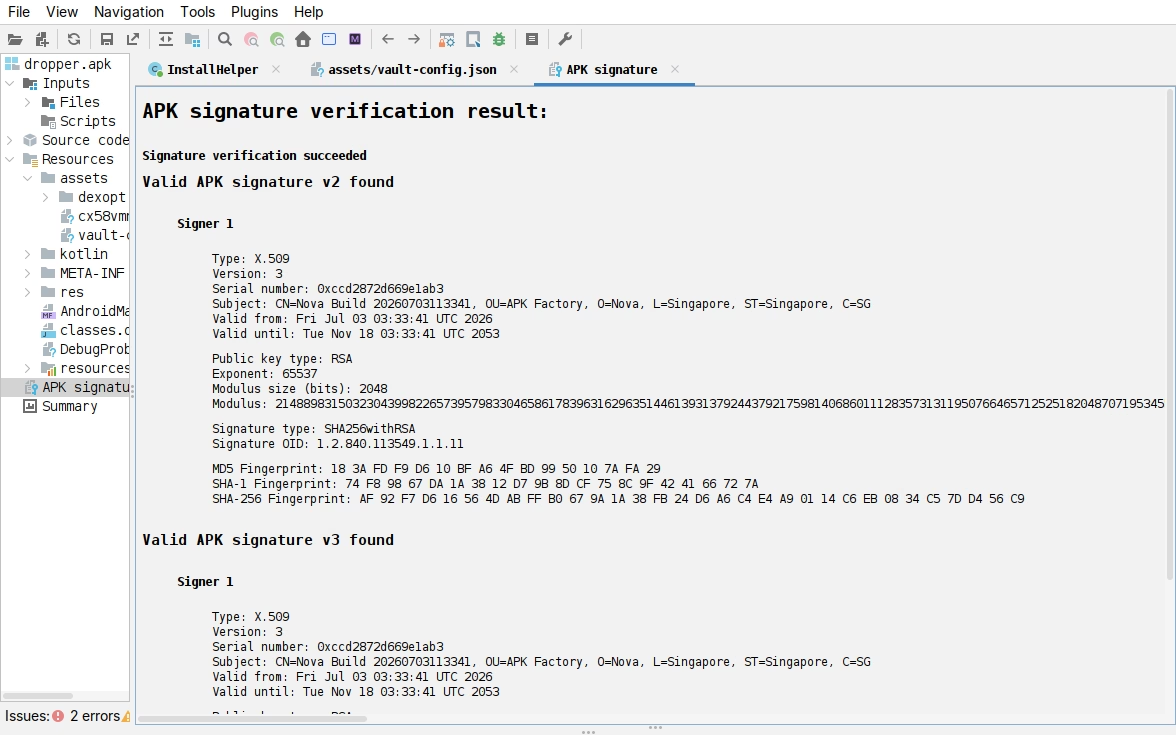
110個のドロッパーを分析したところ、57種類の子ペイロード、42のオペレーターアカウント、44種類のローテーションするビルドブランドが見つかりました。これらはすべて、共通の署名証明書とコマンド&コントロール(C2)インフラで結び付いています。
ドロッパーの「SVLT-XOR-v2」ルーチンは、単純な2鍵のXOR演算を使用しています。このため、アナリストはマルウェアを実行したりC2サーバーに接続したりせずに、静的解析だけで子APKを復元できます。
ProtectDevices
抽出されたアプリはYuanKongを名乗り、57個のペイロードすべてで共通の証明書で署名されています。パッケージ名やブランド名が変わっても、この証明書はファミリー単位の検知の手がかりとして有用です。
さらに特異なのは、アプリ自身の設定に情報が露出している点です。各ビルドには、オペレーターのアカウントID、アカウント名、登録コードが文字列定数として含まれています。
YuanKongは、フォアグラウンドアプリが切り替わるたびに、これらのフィールドをC2へ送るテレメトリに含めます。つまり、サンプルを調べれば機能だけでなく、そのビルドに紐づくアカウントまでわかります。
研究者らはこのパターンを利用し、収集したサンプルから42の異なるアカウントを特定しました。
YuanKongの監視は、従来型のデータアクセス権限よりも、ユーザーインターフェースの制御に頼っています。分析対象のビルドには、SMS、連絡先、通話履歴、カメラ、マイクにアクセスするための権限がありません。
代わりにAndroidのAccessibilityサービスを悪用します。これにより、画面の内容を調べ、パスワード欄の操作を含むテキストの変化を記録し、タップ、スワイプ、文字入力、画面遷移を遠隔から実行できます。
さらに、画面のストリーミング、通知やクリップボードの内容の読み取り、ファイルや位置情報の収集が可能です。特定のアプリの上に攻撃者が用意したオーバーレイを表示し、決済関連の認証情報を盗むこともできます。
Starlabsの研究者によると、ローダーは復号鍵と初期化ベクトルを、暗号化されたペイロードの隣にあるassets/vault-config.jsonに平文で保存しています。
このマルウェアは、タッチ操作をキーパッド上の位置にも対応付けます。タッチ座標と検出したキーパッドのレイアウトを組み合わせることで、アプリから数字を直接読み取らなくても、PINの入力内容を推測できます。
Android向けリモートアクセス型トロイの木馬
黒い画面のオーバーレイを使えば、遠隔操作の一部をユーザーから隠せます。こうした手口により、認証情報が漏れたり、ネットバンキングや決済セッション内で不正な操作が行われたりするおそれがあります。ただし、今回の分析では、何台のデバイスが感染したかは明らかになっていません。
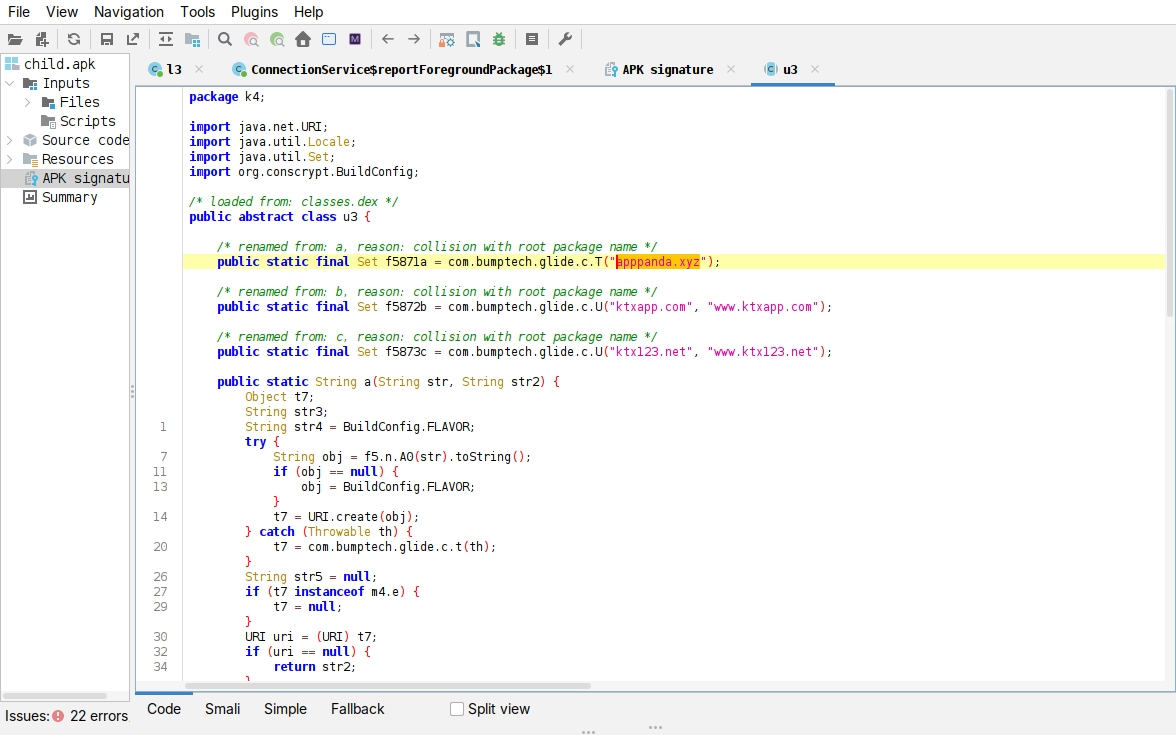
C2は、単一のハードコードされたホストではありません。k4.u3には3つのC2ドメインが定義されており、そのうち2つにはwww.付きのエイリアスもあります。
YuanKongのローカル権限昇格は、ソフトウェアの脆弱性ではなく、ワイヤレスデバッグの悪用によるものです。Accessibilityの権限を取得した後、デバッグを有効にし、システム画面からペアリング情報を読み取って、端末自身のAndroid Debug Bridgeサービスとペアリングします。
Vulnerabilityassessment service
これにより、root権限ではないもののシェルレベルのアクセスを得て、追加の権限付与や永続化の強化に利用します。この違いは重要です。シェルアクセスで制御範囲は広がりますが、無制限のroot権限と同等ではありません。
C2通信には、持続的なSocket.IO/Engine.IOのWebSocket接続と、型付きのJSONメッセージを使用します。分析したコードには、アプリケーション層の独立した暗号化は見られませんでした。機密性はTLSに依存しています。
研究者らは、apppanda[.]xyz、ktxapp[.]com、ktx123[.]net、206.82.1.14からなる共通のホスト群を特定しました。
なお、設定内にあるパッケージ名の文字列は、デバイスIDを生成するための種として使われるものです。C2の痕跡でも、標的として確認されたものでもないと、研究者らは注意を促しています。
この発見は、Androidを狙う脅威の広がりを示す一例でもあります。Zimperiumが2026年9月に報告した「RatHat」も、Accessibilityの悪用とローカルADBペアリングを組み合わせています。ただし、アーキテクチャは異なり、getevent経由で生のタッチイベントを取得します。
STAR Labsによると、YuanKongはAccessibilityとウィンドウレベルのタッチデータに依存しています。両者の比較には意味がありますが、オペレーターやコードベースが共通している証拠にはなりません。
防御側は、アプリ名の変化に惑わされず、YuanKong共通の証明書と確認済みのC2の痕跡を優先してください。見覚えのないAccessibilityサービス、想定外のワイヤレスデバッグの動作、明確な理由なく広範な制御権限を求めるアプリも調査対象です。
ユーザーは、不審なリンクから届いたAPKをインストールしないようにしてください。あわせて、どのアプリにAccessibilityの権限を与えているかも確認してください。
YuanKongの設定に含まれているというだけの理由で、偽装されたパッケージ名をブロックするのは避けてください。研究者らは、これらの文字列が信頼できる痕跡ではないと明確に警告しています。
侵害指標(IoC)
| 種類 | 指標 | 備考 |
|---|---|---|
| C2ホスト | apppanda[.]xyz |
共通のリレー群。全テナントで使用。 |
| C2ホスト | ktxapp[.]com, www.ktxapp[.]com |
共通のリレー群。 |
| C2ホスト | ktx123[.]net, www.ktx123[.]net |
共通のリレー群。 |
| C2ホスト | 206.82.1.14 |
ハードコードされたIPで、DEXに含まれ、全ファミリーのレコードに存在する。ktx系ドメインは2026-10-15にこのIPへ名前解決された。 |
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化([.]など)しています。無害化を解除する場合は、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンス基盤の中だけで行ってください。
MTTRを21分短縮し、被害が出る前にサイバー脅威を阻止します。ANYRUNのサンドボックスをSOCに導入。
Cybersecuritynews subscription
翻訳元: https://gbhackers.com/android-remote-access-trojan/