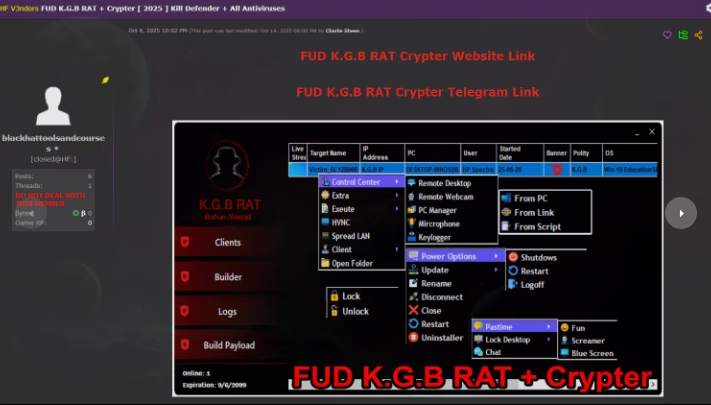
KGB RATは、正規の管理ソフトウェアを装って販売されているWindows向けのリモートアクセス型トロイの木馬(RAT)です。監視機能や認証情報の窃取機能、設定次第で変更できる悪意ある機能に加え、Windows Defenderの回避をうたう組み込み型クリプターを備えています。
研究者らは、難読化されていないペイロード、難読化された亜種、そして実行時にマルウェアを再構築する暗号化ローダーを確認しました。
ProtectDevices
ここで重要なのは、クリプターが覆い隠すのはペイロード本体にすぎず、展開されたRATの挙動は振る舞い監視によって露呈しうるという点です。
Group-IBによると、分析対象のサンプルは、難読化されていたりドロッパー経由で配信されていたりしても検出できたとのことです。
調査されたサンプルの大半は、主にVB.NETで書かれたx86の.NET実行ファイルでした。
静的解析では、NjRAT 0.7D Lime Editionとの類似点が見つかりました。KGB RATは完全に新しいプラットフォームではなく、既存のコモディティ型マルウェアファミリーの機能を再パッケージしたものとみられます。
既存のNjRATシグネチャも、分析対象のファミリーに一致しました。
開発者らは、クリプターの毎日の更新、複数のペイロード形式への対応、ビルドごとに異なるスタブを生成するジェネレーターを宣伝しています。
対応する出力形式には、EXE、BAT、HTA、REGが含まれるとされています。また、Defenderの恒久的な無効化やウイルス対策ソフトの回避も宣伝されていますが、これらの主張は、実際に観測された実行時の挙動とは切り離して捉える必要があります。
KGB RATの回避手法は、パッキングにとどまりません。研究者らは、仮想マシンのチェック、解析ツールの検出、実行時の難読化解除、実行の遅延を確認しました。
分析されたプロセスの一つは600秒のスリープを呼び出しており、短時間のサンドボックス観測を耐え抜く可能性があります。
そのほかにも、ハードウェアの特性、プリンター、USBの履歴、ユーザーの操作状況を調べ、人工的な環境かどうかを判別していました。
観測された実行では、最初のサンプルが自身をユーザーの一時ディレクトリ内にsvchost.exeとしてコピーし、再起動しました。
インストールされたコピーは、ChromeUpdateという名前のスケジュールタスクを作成します。このタスクは、ログオン時に利用可能な最高の権限レベルで実行されるよう設定されていました。
Group-IBが10月14日に公開した分析は、このマルウェアをNjRATと関連付け、永続化、キーロギング、偵察、Telegramを通じた被害者の通知について記録しています。「完全に検出不能(fully undetectable)」という売り文句は販売者の主張にすぎず、保証されたものではありません。
KGB RATマルウェア
見慣れたファイル名とアップデーター風のタスク名は、本来なら不審な永続化の仕組みを偽装しています。
このマルウェアはさらに、保護されたファイルの表示を抑止するようExplorerの設定を変更し、PowerShellを呼び出して開いているExplorerウィンドウを更新していました。
ProtectDevices
これとは別に、研究者らはセキュリティゾーンのチェックを抑止する動作も確認しました。RATがWindows標準のユーティリティとレジストリ変更を組み合わせ、目に見える警告を減らしてインストールを隠蔽していることがわかります。
宣伝されているパッケージ全体には、HVNCによる隠れたデスクトップ操作、Webカメラとマイクへのアクセス、ブラウザーのパスワード回復、ランサムウェア機能が含まれます。ただし、宣伝されているモジュールがすべて常に有効になっているとは限りません。
MDPは、不審なファイルを制御された計測環境で実行(デトネーション)します。初回の実行からペイロードの展開、C2への登録、感染後の活動に至るまで、サンプルの一連の振る舞いを余すところなく捉えます。
監視機能には、キー入力の収集、スクリーンショット、クリップボードの監視、認証情報へのアクセスが含まれます。実行時の解析では、GetAsyncKeyStateのポーリングと、Windows資格情報マネージャーのvaultファイルへのアクセスが確認されました。
KGB RATは、コマンドの直接実行とオペレーターへの通知を分離しています。コマンド&コントロール(C2)通信には専用のTCP接続を使い、感染通知はTelegramのBot API経由で、被害者の情報とともに送信されます。
このマルウェアは、地理的な情報を得るためにip-api[.]comにも問い合わせます。これらは正規のサービスが悪用されたインフラであり、それ自体が悪意ある指標というわけではありません。
傍受したビーコンからは、ホスト名、ユーザー名、OSの詳細、管理者権限の有無、インストールされているウイルス対策ソフトの情報が判明しました。
研究者らは、設定によって有効にできる暗号資産のクリップボード置換機能も確認しています。これにより、オペレーターは支払い時にウォレットアドレスを攻撃者管理のものにすり替えることができます。
防御側にとって最も有力な調査の手がかりは、振る舞いの相関です。一時ディレクトリでのsvchost.exeの実行、ChromeUpdateタスクの作成、レジストリの改ざん、キー状態のポーリング、予期しない外部への通信を突き合わせて確認してください。
Group-IBの調査結果は、「FUD」という言葉が示すのは犯罪者側の宣伝文句であって、エンドポイントのテレメトリー、メモリ検査、設定情報の抽出、あるいは監視下にある企業システム全体での振る舞い検知を免れるという意味ではないことを裏付けています。
MTTRを21分短縮し、サイバー脅威を被害が出る前に阻止。ANYRUNのサンドボックスをSOCに導入。
Cybersecuritynews subscription
翻訳元: https://gbhackers.com/kgb-rat-malware/