
KGB RAT、FUD対応クリプターでWindows Defenderを回避し被害者を監視
KGB RATは、正規の管理ソフトウェアを装って販売されているWindows向けのリモートアクセス型トロイの木馬(RAT)です。監視機能や認証情報の窃取機能、設定次第で変更できる悪意ある機能に加え、Windows Defenderの回避をうたう組み込み型クリプターを備えています。 研究者らは、難読化されていないペイロ
KGB RATは、正規の管理ソフトウェアを装って販売されているWindows向けのリモートアクセス型トロイの木馬(RAT)です。監視機能や認証情報の窃取機能、設定次第で変更できる悪意ある機能に加え、Windows Defenderの回避をうたう組み込み型クリプターを備えています。 研究者らは、難読化されていないペイロ
攻撃者がMicrosoft Power BIを悪用し、無許可のScreenConnectリモート監視・管理(RMM)クライアントを配布していたことが分かりました。Microsoftの信頼されたインフラをフィッシングリンクの偽装に利用し、永続的なアクセスを確立する手口です。 Huntressは、2026年9月10日を皮
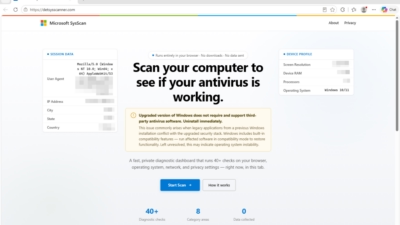
Microsoftを装った複数の不正サイト群が、偽の「セキュリティスキャン」を使って被害者にプレッシャーをかけ、アンチウイルス製品のアンインストール、個人情報や銀行情報の開示、そしてパソコンへのリモートアクセス許可を迫っていることが分かりました。 これらのサイトはSysScanというブランド名を名乗り、アンチウイルス
Millennium RATのバージョン4.*アップデートは、Malware-as-a-Service(MaaS)の配布・収益化における重大な転換点となっています。 2026年初頭までに世界で6万2,000件以上の感染が集中的に確認されており、このトロイの木馬の新たなC++アーキテクチャは.NETフレームワークへの依

セキュリティ研究者は、ロシア連邦内のユーザーを標的とする高度で多段階のフィッシン...

多段階フィッシングキャンペーンがランサムウェアでロシアのユーザーを標的に 攻撃の...