
エンドポイント・パッチ・脆弱性管理に適したNinjaOneの代替ツール
NinjaOneは、幅広い機能を備えたリモート監視・管理(RMM)プラットフォームです。ただ、多くのIT部門が時間の大半を費やしているのは、パッチ適用、ソフトウェア配布、脆弱性の修正、デバイスへのリモート接続といった限られた業務です。 TrackUptime 自社の業務がこれに当てはまるなら、用途を絞った
NinjaOneは、幅広い機能を備えたリモート監視・管理(RMM)プラットフォームです。ただ、多くのIT部門が時間の大半を費やしているのは、パッチ適用、ソフトウェア配布、脆弱性の修正、デバイスへのリモート接続といった限られた業務です。 TrackUptime 自社の業務がこれに当てはまるなら、用途を絞った
攻撃者がMicrosoft Power BIのダッシュボードを悪用し、被害者をScreenConnectソフトウェアのダウンロードへ誘導公開ダッシュボードはぼかした文書を装い、ユーザーを攻撃者管理のサイトへリダイレクトキャンペーンは永続的なリモートアクセスを確立し、ランサムウェア、スパイ活動、データ窃取につながる
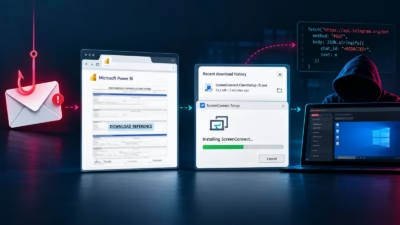
攻撃者がMicrosoft Power BIの信頼されたドメインを悪用し、フィッシングの誘い文句を配信しています。被害者は、攻撃者に永続的なリモートアクセスを与える不正なScreenConnectのリモート監視・管理(RMM)クライアントをダウンロードさせられます。この攻撃キャンペーンはHuntressの研究者が報告
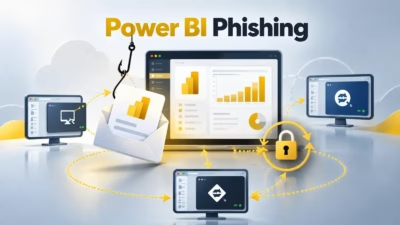
攻撃者がMicrosoft Power BIを悪用し、無許可のScreenConnectリモート監視・管理(RMM)クライアントを配布していたことが分かりました。Microsoftの信頼されたインフラをフィッシングリンクの偽装に利用し、永続的なアクセスを確立する手口です。 Huntressは、2026年9月10日を皮
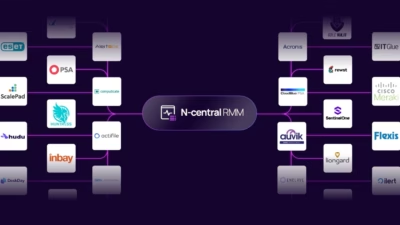
安全なリモート監視・管理(RMM)ソフトウェアは、MSPがエンドポイントを検出し、パッチ適用を自動化し、特権アクセスを制御できなければなりません。さらに、アラートのノイズを減らし、インシデントを封じ込め、復旧ポイントを保護し、顧客テナントを分離したうえで、これらすべてを証明できることも求められます。 RMMをAcr
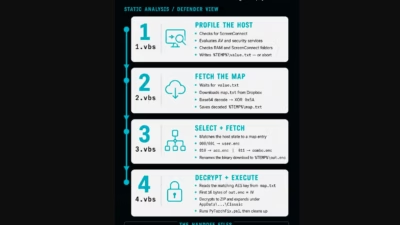
サイバー犯罪者がScreenConnectを兵器化し、通常の接続中に他のScreenConnectシステムへ感染を広げる仕組みを作り上げていたことが判明しました。改造されたクライアントは新しいセッションを自動検知すると、標準搭載のファイル転送機能を使って悪意あるスクリプトを送り込み、接続先のエンド
マネージドIT向けソフトウェアプロバイダーのN-ableは、深刻な遠隔コード実行(RCE)の脆弱性に対応するパッチを含む新たなホットフィックスを公開しました。 CVE-2026-86218は、N-ableのリモート監視・管理プラットフォームであるN-centralに存在する、認証前に悪用可能な深刻なRCEの欠陥
N-ableは、MSP(マネージドサービスプロバイダー)に人気のリモート監視・管理(RMM)ソリューション「N-central」に影響するリモートコード実行(RCE)脆弱性CVE-2026-86218に対し、緊急ホットフィックスをリリースしました。 N-ableはリリースノートの中で、CVE-202
N-ableは、RMMプラットフォーム「N-central」に存在するCVSSスコア10.0のゼロデイ脆弱性について、管理者にパッチ適用を呼びかけています。これは、同製品に影響する別の2件の脆弱性を公表しパッチを提供したわずか1日後の出来事です。
N-ableは、自社のリモート監視管理(RMM)プラットフォーム「N-central」に存在する深刻度が「重大(critical)」の脆弱性であるCVE-2026-86218に対処するセキュリティアップデートを公開しました。この脆弱性が悪用されると、対象サーバー上で認証前のリモートコード実行が可能になるおそれがありま
すべての記事を読み込みました