
KGB RAT、FUD対応クリプターでWindows Defenderを回避し被害者を監視
KGB RATは、正規の管理ソフトウェアを装って販売されているWindows向けのリモートアクセス型トロイの木馬(RAT)です。監視機能や認証情報の窃取機能、設定次第で変更できる悪意ある機能に加え、Windows Defenderの回避をうたう組み込み型クリプターを備えています。 研究者らは、難読化されていないペイロ
KGB RATは、正規の管理ソフトウェアを装って販売されているWindows向けのリモートアクセス型トロイの木馬(RAT)です。監視機能や認証情報の窃取機能、設定次第で変更できる悪意ある機能に加え、Windows Defenderの回避をうたう組み込み型クリプターを備えています。 研究者らは、難読化されていないペイロ
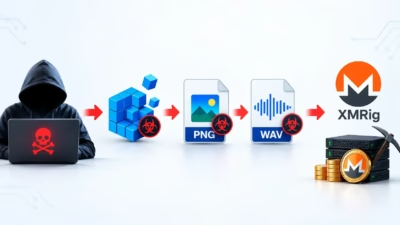
高度なクリプトマイニングキャンペーンが、複数の難読化レイヤーを用いて悪意のあるPowerShellペイロードを隠蔽し、最終的にXMRigベースの暗号通貨マイナーを展開していることが判明しました。この難読化には、Windowsレジストリのエントリ、DNS TXTレコード、PNG画像、WAV音声ファイルが用いられています
コンピュータからデータ窃取型マルウェアを駆除したからといって、そのシステムが安全になったとは限りません。サイバーセキュリティ企業のElasticは、認証情報を窃取するインフォスティーラー「REVSTEALER」に関連する、これまで知られていなかった4つのコンポーネントを明らかにしました。情報を盗ん
ハッカーは、社会工学と多段階実行テクニックを活用して検出を回避しながら、偽のMicrosoft Teamsダウンロードページを通じて高度なValleyRATマルウェアの亜種を積極的に配布しています。 このキャンペーンは4月中旬にXプラットフォームで初めて観察され、teams-securecall[.]comやtea

誰かがGoogle の新しいAntigravityコーディングツールを今週探していて、ダウンロードをクリックし、インストーラーを実行して、まさに彼らが思っていたものを手に入れました。Antigravityはきれいにインストールされました。デスクトップにショートカットが表示されました。アプリケーションが開いて動作し

MSBuild.exeは、明らかなマルウェアバイナリをドロップするのではなく、信頼できる開発者ツールを悪用することで、最新のWindowsシステムにステルスなファイルレス侵入を可能にする高値のLOLBinとして登場しています。 MSBuild(Microsoft Build Engine)は、正規のMicrosoft

「無料ゲームチート」を提供しているように見える数百のGitHubリポジトリがVi...

Securonixの脅威研究者は、PHALT#BLYXとして追跡されているステル...

PHALT#BLYXと呼ばれる新たなフィッシングキャンペーンが浮上し、ホリデーシ...

「脅威アクターはより高度化・巧妙化し、戦術を絶えず変化させている。」この決まり文...
すべての記事を読み込みました