月額わずか150ドルからハッキングフォーラムで販売されているWindows向けトロイの木馬が、購入者に対し、被害者のWebカメラ、マイク、キー入力、保存済みパスワードへのアクセスを約束しています。さらに、画面の向こう側にいる人を怯えさせるために作られた機能一式も付属しています。
「KGB RAT」と呼ばれるこのマルウェアを分析したのは、Group-IBのマルウェアアナリストであるAlpomish Asadov氏とRazvan Raducu氏です。両氏によると、KGB RATは、さまざまなスキルレベルの攻撃者が使う有名なリモートアクセス型トロイの木馬「NjRAT」をベースに作られています。
KGB RATが公のセキュリティ報告に初めて登場したのは2025年9月で、侵害アラートが新たに確認された脅威として取り上げました。2025年後半には、ハッキングフォーラムで宣伝され始めた時期と重なり、より広く注目を集めました。
研究者らは、2022年1月下旬の公開情報も確認しました。そこにはバージョン0.1のKGB RATサーバーへの言及があり、開発者が市場に投入する何年も前からこのツールを開発・テストしていたことを示していると、研究者らは見ています。
「このWebサイトはKGB RATを高度なWindows管理ツールとして売り込んでおり、前面に掲げているのは、Windowsの完全制御、軍用レベルの暗号化、100%完全検知不能(FUD)技術、高度な監視、Telegram通知、毎日の更新といった謳い文句です。しかし、そのマーケティングの皮を剥がせば、宣伝されている機能群はかなり完成度の高い監視・制御ツールキットといえます」と、Group-IBは説明しています。
Group-IBによると、KGB RATの開発者は、このツールを正規ソフトウェアに見せかけるために手を尽くしています。Webサイトには偽の顧客レビューが掲載され、1万人以上のIT専門家が使用していると謳い、インストール、設定、使用方法を示す動画も用意されています。
「免責事項を記載した法的セクションまで丸ごと用意されています」とGroup-IBは指摘し、そのセクションの警告や通知は、購入者に合法的な利用を促す内容だと付け加えています。
一方、このツールを宣伝するフォーラムの広告はもっと露骨で、ある広告は購入者に「このRATを使えば、誰のWindowsでも簡単にハッキングできる」と訴えています。
広告が訴求していたのは、主に2つの点です。1つは、Windows Defenderなどのウイルス対策製品を回避し、恒久的に無効化できるという点です。もう1つは、ポートフォワーディングなしで動作するため、経験の浅い攻撃者でも扱いやすいという点です。
価格設定
サブスクリプションは1カ月150ドルから1年800ドルまでで、更新時にはさらに安くなります。最も安いパッケージには、リモートデスクトップ接続、ファイル管理、カメラとマイクへのアクセス、キーロギング、パスワード窃取、永続化機能、検知回避機能が含まれます。
上位プランでは、複数の感染コンピューターを同時に管理する機能、ペイロードのカスタマイズ、追加の回避機能、プラグインのサポート、より多くのサーバーへのアクセスが加わります。
販売者は、別売りで500ドルの「Network Spreading」アドオンも提供しており、侵害したネットワーク内でのマルウェアの拡散を自動化できると主張しています。KGB RATにはランサムウェアも付属しています。Group-IBは、攻撃者が他のツールを一切インストールすることなく、コンピューターへの侵入から恐喝までを実行できるとみています。
「この価格設定からは、参入障壁がいかに低くなり得るかがうかがえます」
保存済みパスワードと暗号資産の支払いが危険に
宣伝されている機能には、被害者には決して見えない隠しリモートデスクトップセッションのほか、被害者の画面、マウス、キーボードの制御も含まれています。
Group-IBのテストでは、このトロイの木馬はキー入力を記録し、Webサイト、ネットワークリソース、Windowsアプリケーションのログイン情報を保管するWindowsの資格情報マネージャーにアクセスしました。開発者は、ブラウザーやその他のソフトウェアに保存されたパスワードを盗む機能を宣伝しています。キーロギングは、調査したすべてのサンプルで有効化されていました。
このマルウェアは、コマンドサーバーに初めて接続する際、コンピューター名、ユーザー名、日付、Windowsのバージョン、ユーザーが管理者権限を持っているかどうか、インストールされているウイルス対策製品を送信します。
さらに、IPジオロケーションサービスに問い合わせて、被害者のパブリックIPアドレス、国、地域、都市、インターネットプロバイダー、おおよその座標を取得します。被害者のIPアドレスと位置情報をTelegramボットに送信し、新たな被害者が接続したことをオペレーターに通知することもできます。
別のモジュールはクリップボードを監視し、暗号資産のウォレットアドレスを見つけると攻撃者が管理するアドレスにすり替えます。その結果、被害者の支払いは誤ったウォレットに送られてしまいます。
「CryptoClipperモジュールが有効だったのは1つのサンプルだけで、BTC、ETH、TRC-20(Tron)用の3つのウォレットアドレスがハードコードされていました。このサンプルは、一連のサンプルの中で最も金銭目的が強く、おそらく別の被害者層を狙っていると考えられます」
「お楽しみ」設定
開発者は「Extra」というメニューの中に「お楽しみ設定(fun settings)」と呼ぶ機能を用意しており、オペレーターは悲鳴の音を再生したり、驚かせる映像を表示したり、コンピューターを強制的にクラッシュさせたりできます。
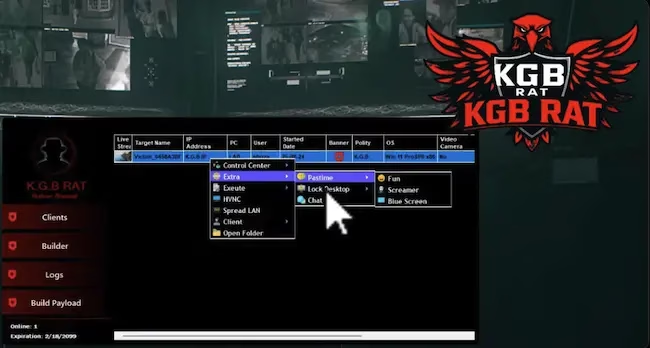
「お楽しみ」設定のスクリーンショット(出典:Group-IB)
「嫌がらせや精神的苦痛を与える機能、すなわち絶叫機能、強制的なブルースクリーン、開発者が『お楽しみ設定』と呼ぶ機能は、この水準の機能を持つRATツールでは珍しいものです」と、Group-IBは述べています。
こうした機能が含まれていることから、開発者コミュニティには、金銭目的のサイバー犯罪者だけでなく、妨害や被害者への威嚇を動機とする、技術力の低い攻撃者も含まれていると考えられます。その結果、潜在的なオペレーターの裾野も広がっています。
おなじみの名前に身を隠す
テストでは、このトロイの木馬は自身を一時フォルダーにsvchost.exeという名前でコピーし、そこから実行されました。Windowsの標準プロセスの名前を借用しています。また、Google Chromeの更新を装った「ChromeUpdate」というスケジュールタスクを作成し、ログインのたびに利用可能な最上位の権限で自身を起動します。
このマルウェアは、保護されたシステムファイルを非表示にし、プログラム起動時にWindowsが実行するセキュリティチェックをスキップするよう、Windowsの設定も変更しました。
初回実行時には、ファイルが見つからない、または破損していると主張する偽のエラーメッセージを表示し、何か問題が起きたとユーザーに思い込ませることがあります。このメッセージは2回目以降の実行では表示されません。
このトロイの木馬は、セキュリティ研究者による解析を避けようとします。分析したサンプルの1つは、コンピューターのマザーボードのモデルが、「Sandbox」「Test」「Virtual Machine」などを含む組み込みリストの名前と一致すると、実行を停止しました。
あるサンプルのコードは、Wireshark、Process Explorer、dnSpyといったマルウェア解析用のツールを確認し、いずれかが実行されている場合にはトロイの木馬を停止させようとします。
テスト中には、マルウェアの一部が600秒間停止しました。Group-IBによると、自動解析システムは通常60〜300秒間しか実行されないため、この待機時間は大半のシステムをやり過ごすのに十分な長さです。
「KGB RATは、確立されたマルウェアが、利用しやすいパッケージ化と継続的なメンテナンスによって、いまなお運用上の脅威であり続けていることを示しています」とGroup-IBは述べています。
「より大きな懸念は、開発の負担の多くをオペレーターから供給者へ移す、メンテナンスされた攻撃ツールが入手可能になっていることです。各顧客は、おなじみの機能を異なる被害者に対して使うことができ、本来は目立たないマルウェアファミリーの影響範囲を広げています」と、研究者らは結論づけています。
翻訳元: https://www.helpnetsecurity.com/2026/10/15/kgb-rat-windows-trojan-webcam-spying-password-theft/